

crauEmu
 dsecurity/crauemu
crauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
exploit-frameworksreverse-engineeringpayload-development+1
111
dsecurity/crauemucrauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
 whotwagner/logrotten
Exploit de condition de concurrence sur Logrotate permettant une élévation de privilèges en écrivant des fichiers arbitraires, tels que des payloads…
 mwlik/v8-ndays
Quelques exploits n-day pour V8 que j'ai écrits

 elfmaster/maya
Protecteur binaire Linux hautement avancé anti-exploitation et anti-altération pour ELF.
 nccgroup/dibf
Bruteforceur d'ioctl Windows NT et fuzzer modulaire
 not-matthias/amd_hypervisor
Framework d'hyperviseur AMD SVM en Rust avec gestionnaires vmexit personnalisables (MSR, CPUID, RDTSC) et hooking NPT pour la surveillance et la…
 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
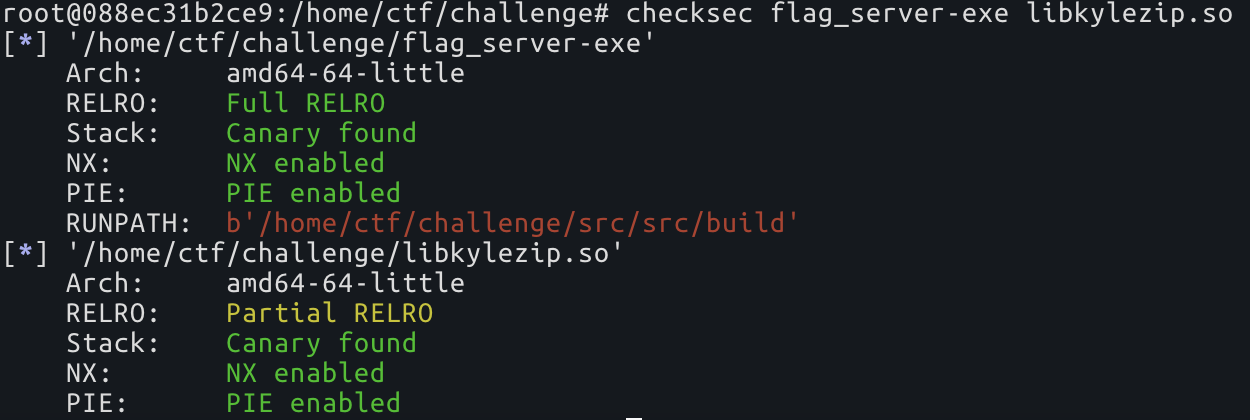 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Contournement d'ASLR sans fuite d'informations
 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
 codextf2/cobaltstrike_bofloader
open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
 thannikudam/topazterminator
Outil basé en C exploitant le pilote noyau vulnérable wsftprm.sys pour mettre fin aux processus protégés d'EDR/AV sous Windows, y compris les…
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 risksense-ops/ms17-010
MS17-010 Research
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires