
bl_sbx
 hanakim3945/bl_sbx
Évasion sbx itunesstored et bookassetd
privilege-escalationios-securityexploitation+3
hanakim3945/bl_sbxÉvasion sbx itunesstored et bookassetd
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 idov31/etwleakkernel
Fuites d'adresses du noyau à partir des consommateurs ETW. Nécessite des privilèges d'administrateur.
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…
 chichou/slides
Miroir de mes supports de présentation
 qduarte-42/snow-crash
Introduction à la cybersécurité.
 qduarte-42/rainfall
Introduction à l'exploitation des binaires ELF.
 hasherezade/exe_to_dll
Convertit un EXE en DLL
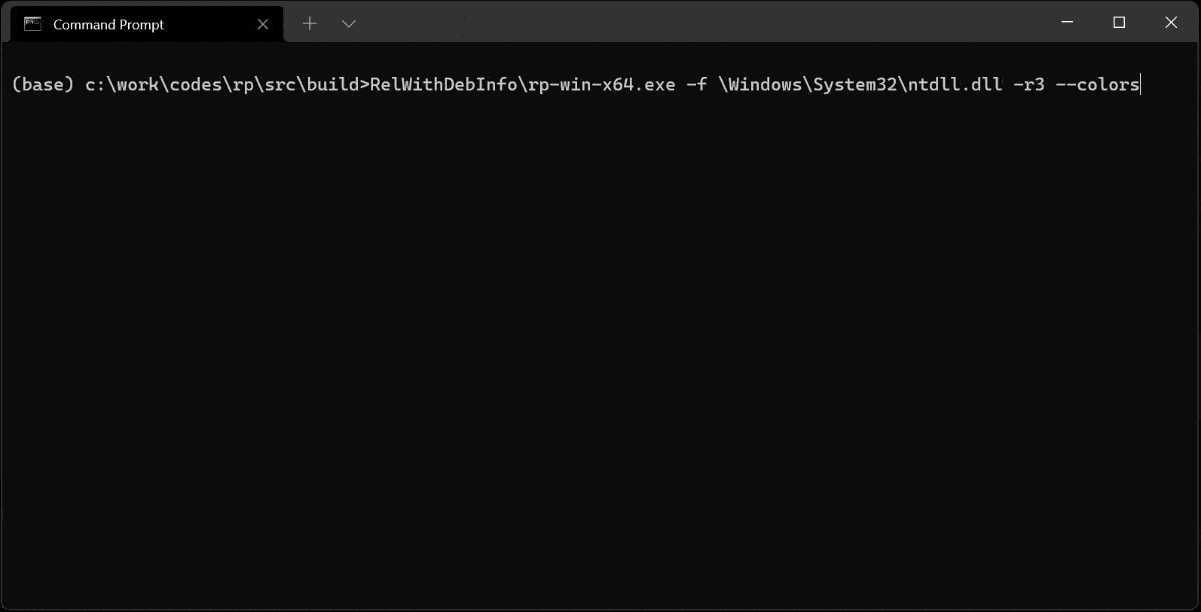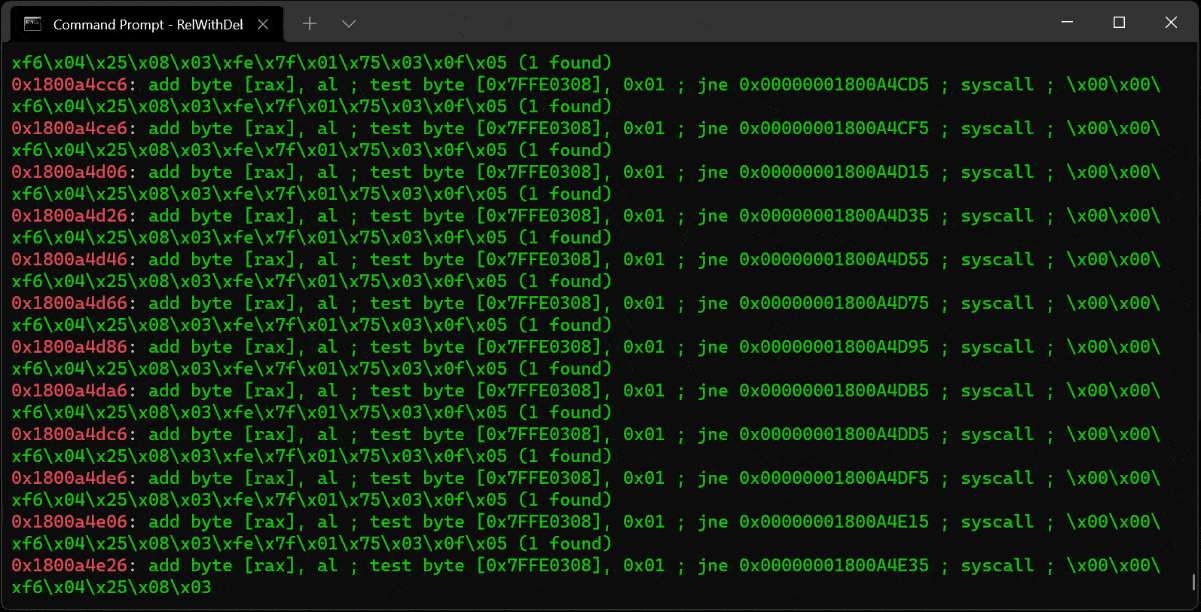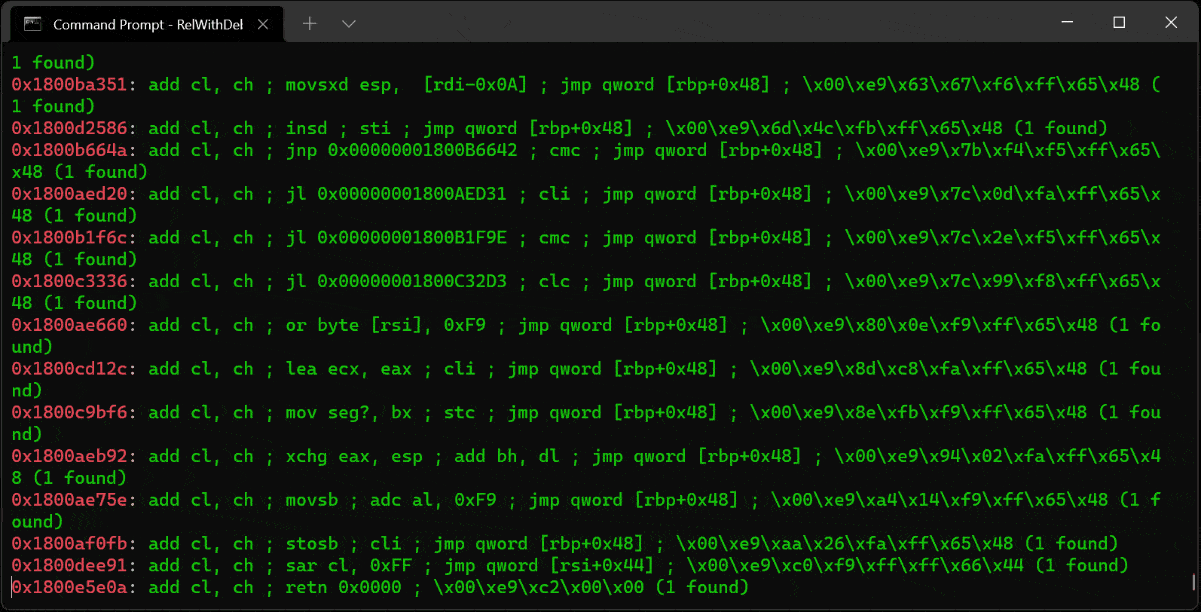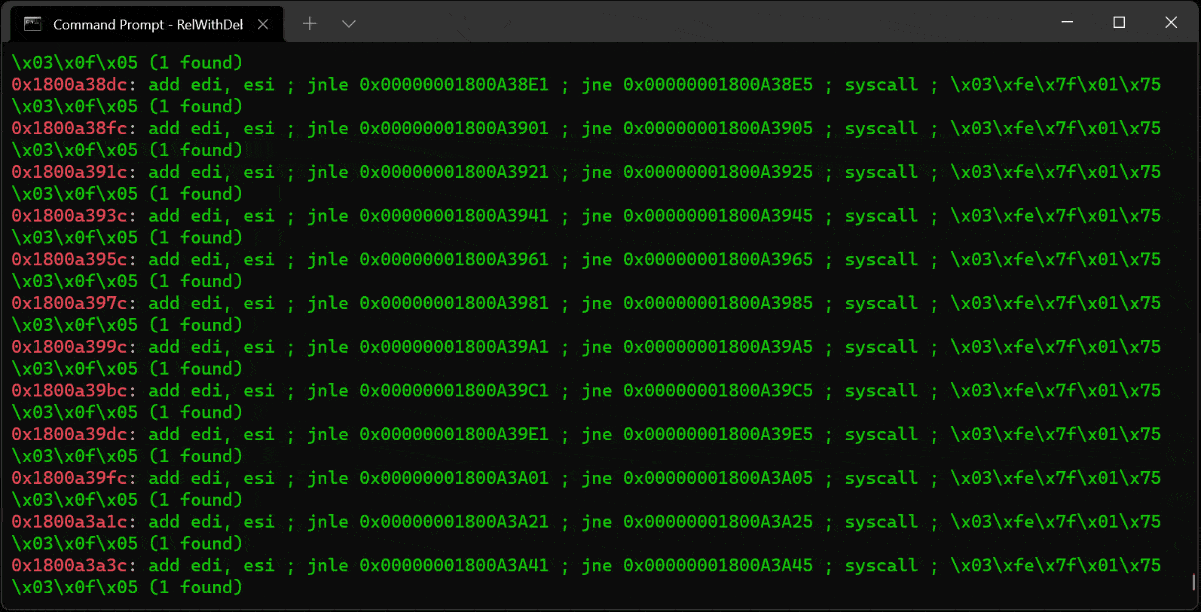 0vercl0k/rp
Chercheur de gadgets ROP en C++ rapide pour les binaires PE/ELF/Mach-O sur les architectures x86/x64/ARM/ARM64, permettant une construction efficace…
 bytereaper77/jump-over-aslr-btb
sauter par-dessus ASLR en attaquant les prédicteurs de branche pour contourner la technique ASLR
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 kleiton0x00/rtlhijack
Primitives alternatives de lecture et d'écriture utilisant les fonctions Rtl* de manière détournée.
 gmh5225/ampa.sys-exp
Pas mon code. uniquement pour sauvegarde.
 3xpl01tc0d3r/processinjection
Ce programme est conçu pour démontrer diverses techniques d'injection de processus.
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
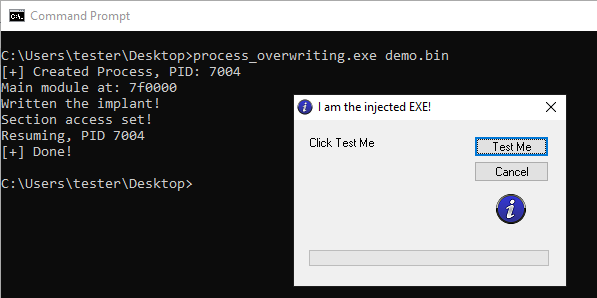 hasherezade/process_overwriting
Technique d'injection PE qui écrase l'exécutable d'un processus suspendu par une charge utile, permettant l'exécution de code sous l'identité d'un…
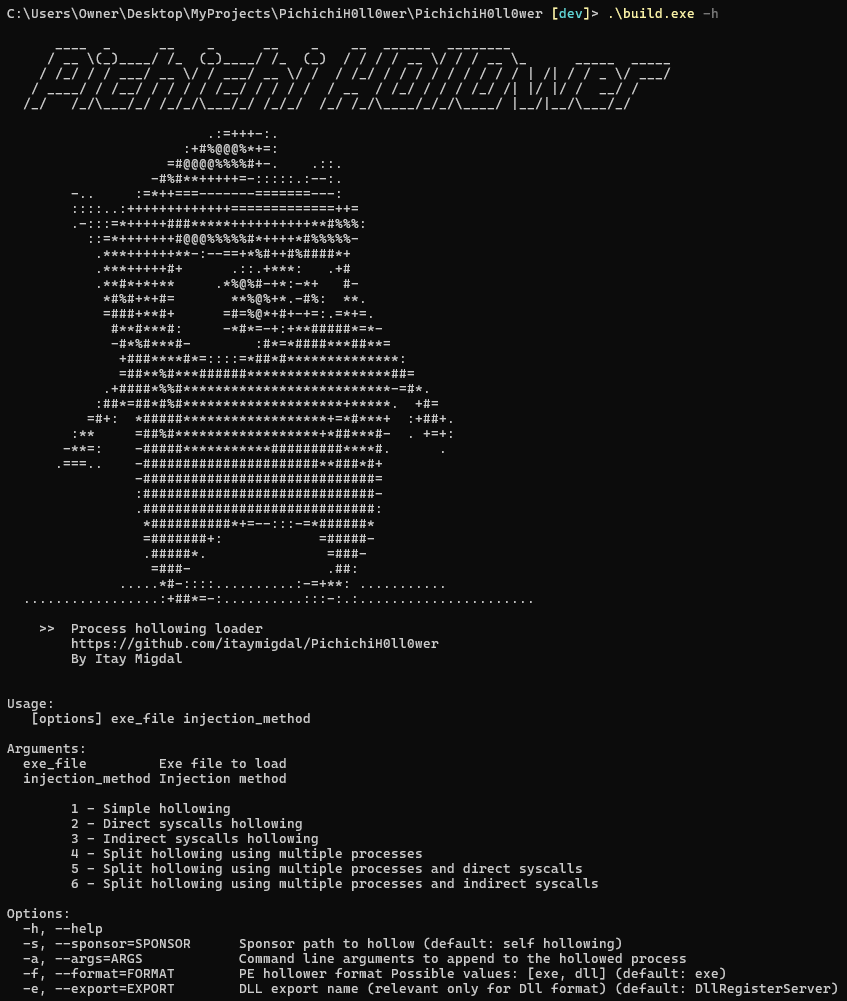 itaymigdal/pichichih0ll0wer
Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…