
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
TopazTerminator preview

TopazTerminator

GitHubthannikudam/topazterminator

Outil basé en C exploitant le pilote noyau vulnérable wsftprm.sys pour mettre fin aux processus protégés d'EDR/AV sous Windows, y compris les…

defensive-toolsprivilege-escalationvulnerability-analysis+5
141
il y a 8 mois
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

Un harnais de test léger conçu pour accélérer le développement de shellcode en fournissant un environnement d'exécution avec diagnostics de crash…

exploitationshellcodedebuggers+3
46il y a 8 mois
logrotten preview

logrotten

GitHubwhotwagner/logrotten

Exploit de condition de concurrence sur Logrotate permettant une élévation de privilèges en écrivant des fichiers arbitraires, tels que des payloads…

privilege-escalationvulnerability-analysisexploitation+4
211il y a 8 mois
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

Un mystère de meurtre de débogage de vidage mémoire.

memory-forensicsexploitationreverse-engineering+5
12il y a 8 mois
SSH-Remote-Code-Execution preview

SSH-Remote-Code-Execution

GitHubsleepthegod/ssh-remote-code-execution

SSH Zero-Day créé par ClumsyLulz

payload-generationexploitationbinary-exploitation
128il y a 9 mois
DbgNexum preview

DbgNexum

GitHubdis0rder0x00/dbgnexum

Injection de shellcode utilisant l'API de débogage Windows

payload-generationexploitationshellcode+6
183il y a 9 mois
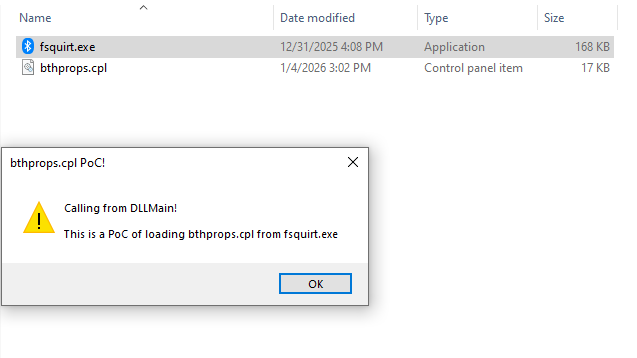
FsquirtCPLPoC preview

FsquirtCPLPoC

GitHubmhaskar/fsquirtcplpoc

PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin

privilege-escalationpayload-generationpersistence-mechanisms+5
121il y a 9 mois
Remote-BOF-Runner preview

Remote-BOF-Runner

GitHubpard0p/remote-bof-runner

Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
102il y a 9 mois
slides preview

slides

GitHubthomasking2014/slides

Collection organisée de présentations de conférences sur la sécurité couvrant le rooting Android, l'exploitation du noyau, la corruption de mémoire…

android-securityvulnerability-analysisexploitation+4
65il y a 9 mois
BOF_ExecuteAssembly preview

BOF_ExecuteAssembly

GitHubntdallas/bof_executeassembly

Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.

privilege-escalationids-ips-evasionshellcode+4
195il y a 9 mois
VectoredOverloading preview

VectoredOverloading

GitHubcheckpointsw/vectoredoverloading

Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…

privilege-escalationexploitationreverse-engineering+6
127il y a 9 mois
ROP_ROCKET preview

ROP_ROCKET

GitHubbw3ll/rop_rocket

ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
173il y a 10 mois
process-injection-playground preview

process-injection-playground

GitHuboscerd/process-injection-playground

Une collection d'échantillons et de matériel liés à l'injection de processus.

ctfpenetration-testingeducation+3
1il y a 10 mois
MOEW preview

MOEW

GitHubharryeetsource/moew

Livre blanc

defensive-toolsexploitationreverse-engineering+4
16il y a 10 mois
LInux-Kernel-InfoLeak-6.12.-Leveraged-to-do-cross-container-info-leak.- preview

LInux-Kernel-InfoLeak-6.12.-Leveraged-to-do-cross-container-info-leak.-

GitHubspiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-

Le POC montre comment fuiter des éléments de postgresql en raison du sous-système hugefile. Basé sur…

vulnerability-analysisexploitationdata-exfiltration+3
2il y a 10 mois
woody-woodpacker preview

woody-woodpacker

GitLabaurh1l-42-projects/woody-woodpacker

Packer binaire ELF qui chiffre les sections de code et injecte un stub de déchiffrement runtime pour les exécutables Linux 64 bits, démontrant des…

encryption-decryption-toolsreverse-engineeringbinary-analysis+2
il y a 10 mois
Linux-Kernel-local-DoS preview

Linux-Kernel-local-DoS

GitHubspiralbl0ck/linux-kernel-local-dos

DoS local du noyau Linux basé sur une fuite mémoire (memleak) depuis un utilisateur non privilégié, il suffit d'effectuer d'abord un prctl…

vulnerability-analysisexploitationbinary-exploitation
1il y a 10 mois
CTFs preview

CTFs

GitHubadamkadaban/ctfs

CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé

osintreverse-engineeringforensics+9
847il y a 10 mois
Précédent1…789…22Suivant