
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
wasm2c-tableflip preview

wasm2c-tableflip

GitHubtrustsig-eu/wasm2c-tableflip

Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.

vulnerability-analysisexploitationsecurity-virtualization+1
5
il y a 1 mois
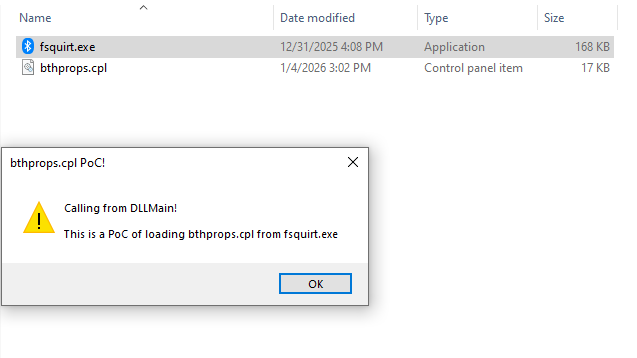
FsquirtCPLPoC preview

FsquirtCPLPoC

GitHubmhaskar/fsquirtcplpoc

PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin

privilege-escalationpayload-generationpersistence-mechanisms+5
121il y a 9 mois
Mergen preview

Mergen

GitHubnac-l/mergen

Désobfuscation par optimisation à l'aide de LLVM IR et de l'analyse de l'assembleur.

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
878il y a 5 mois
SindriKit preview

SindriKit

GitHubyoussefnoob003/sindrikit

Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles

penetration-testing-frameworksexploit-frameworkscode-analysis+6
71il y a 14 jours
nocturne preview

nocturne

GitHubnodiuus/nocturne

Un virtualiseur de code bin2bin pour exécutables PE x86-64

payload-generationexploitationreverse-engineering+5
171il y a 4 mois
CVE-2026-43499_OPPO-MT6835 preview

CVE-2026-43499_OPPO-MT6835

GitHub2932796375github/cve-2026-43499_oppo-mt6835

Proof-of-concept exploit chain for CVE-2026-43499 targeting OPPO MT6835 Android devices, with preload payload, build system, and analysis notes for…

android-securityvulnerability-analysisexploitation+4
1il y a 2 mois
pe_to_shellcode preview

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode

Convertit PE en un shellcode

payload-generationexploitationids-ips-evasion+5
2.8kil y a 1 an
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.

reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3kil y a 17h 51m
unicorn preview

unicorn

GitHubunicorn-engine/unicorn

Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)

embedded-systems-securityreverse-engineeringdebuggers+7
9.2kil y a 7 mois
pwntools preview

pwntools

GitHubgallopsled/pwntools

Framework CTF et bibliothèque de développement d'exploits

penetration-testing-frameworksexploit-frameworksreverse-engineering+7
13.6kil y a 1 mois
LIEF preview

LIEF

GitHublief-project/lief

Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…

android-securityembedded-systems-securitystatic-analysis+12
5.5kil y a 20h 10m
dnSpy preview

dnSpy

GitHubdnspyex/dnspy

Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+10
10.9kil y a 1 mois
OffensiveNim preview

OffensiveNim

GitHubbyt3bl33d3r/offensivenim

Mes expériences dans l'armement de Nim (https://nim-lang.org/)

privilege-escalationcode-analysislateral-movement+8
3.1kil y a 2 ans
awesome-reverse-engineering-and-malware-analysis preview

awesome-reverse-engineering-and-malware-analysis

GitHubzx41r/awesome-reverse-engineering-and-malware-analysis

Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…

reverse-engineeringfuzzingmalware-analysis+8
82il y a 8 jours
how2heap preview

how2heap

GitHubshellphish/how2heap

Un dépôt pour apprendre diverses techniques d'exploitation du tas.

exploitationctfeducation+3
8.8kil y a 4 mois
QuestStack preview

QuestStack

GitHubstarseed12345/queststack

Déverrouillez le bootloader du Meta Quest 1 et obtenez un accès root à l'aide de GhostLock + CVE-2021-1931.

android-securityembedded-systems-securityprivilege-escalation+5
6il y a 1 mois
cutter preview

cutter

GitHubrizinorg/cutter

Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin

static-analysisdynamic-analysis-sandboxingreverse-engineering+4
19.4kil y a 23 jours
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3kil y a 1 mois
Précédent1…456…22Suivant