

IntelTXE-PoC
 xenokovah/inteltxe-poc
Preuve de concept JTAG Intel Management Engine - Instructions 2022
embedded-systems-securitypayload-generationexploitation+5
32
xenokovah/inteltxe-pocPreuve de concept JTAG Intel Management Engine - Instructions 2022
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro pour le patch d'assembleur x86/x64 sensible aux symboles, propulsé par Keystone Engine. Fork de Keypatch avec…
 wh1te4ever/super-tart-vphone-writeup
Guide pour construire un iPhone virtuel à l'aide des composants VPHONE600AP du firmware PCC d'Apple, avec patching du firmware, modification de la…
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 naksyn/moduleshifting
Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes
 jigerjain/interview_tips
Résumé des questions d'entretien en cybersécurité que j'ai rencontrées, j'espère que cela vous aidera
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 armircetaj/tetragon-dirtyfrag
Blocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon
 not-matthias/amd_hypervisor
Framework d'hyperviseur AMD SVM en Rust avec gestionnaires vmexit personnalisables (MSR, CPUID, RDTSC) et hooking NPT pour la surveillance et la…
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit du noyau entièrement implémenté pour la PS4 sur 5.05FW
 d4em0n/exrop
Générateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
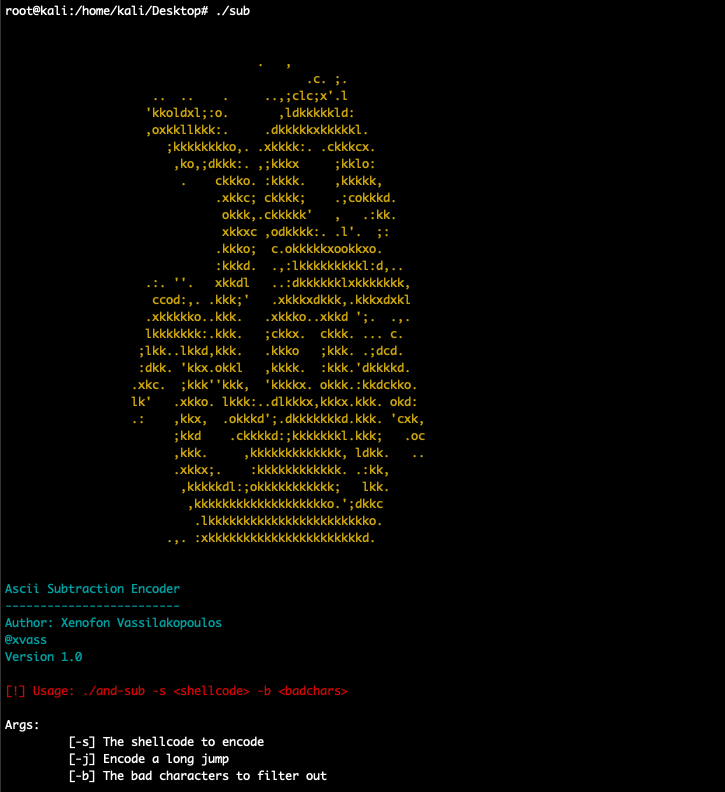 xen0vas/ascii-and-sub-encoder
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.
 spiralbl0ck/rowhammer-exploit
Exploitation basée sur RowHammer
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
Exploit de preuve de concept pour StarCraft utilisant une chaîne ROP et VirtualAlloc pour l'exécution de code arbitraire via des triggers EUD.
 aurh1l-42-projects/woody-woodpacker
Packer binaire ELF qui chiffre les sections de code et injecte un stub de déchiffrement runtime pour les exécutables Linux 64 bits, démontrant des…
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…