

swicc
 tomasz-lisowski/swicc
Un framework pour créer des cartes à puce (cartes basées sur l'ICC avec contacts).
authentication-authorizationembedded-systems-securityhardware-security+2
142
tomasz-lisowski/swiccUn framework pour créer des cartes à puce (cartes basées sur l'ICC avec contacts).
 7hepr0fess0r/adcsdevilcom
Un outil C# pour demander des certificats à ADCS en utilisant DCOM sur SMB. Cet outil vous permet de demander à distance des certificats X.509 au…
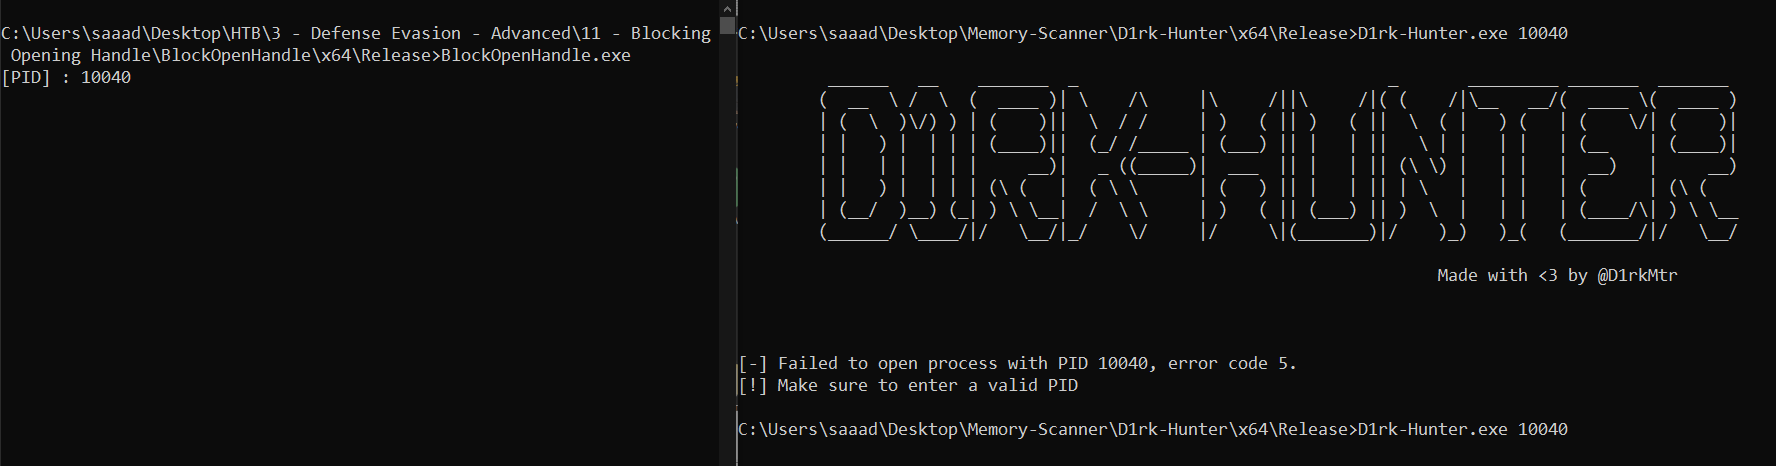 saadahla/blockopenhandle
Bloquez tout processus tentant d'ouvrir un HANDLE sur votre processus, seul SYTEM est autorisé à ouvrir un handle sur votre processus, ce qui vous…
 wardgate/wardgate
Passerelle de sécurité pour agents IA - proxy API isolé par identifiants et exécution à distance contrôlée par politique (conclaves). Réduisez le…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 manuelberrueta/flowanalyzer
FlowAnalyzer est un outil qui aide à tester et analyser les flux OAuth 2.0, y compris OpenID Connect (OIDC).
 secureworks/whiskeysamlandfriends
Framework basé sur Python pour générer des tokens Golden SAML, des tickets Kerberos et des jetons d'accès Azure afin d'exploiter les systèmes…
 mx-moth/flask-saml2
Bibliothèque Flask pour créer des fournisseurs de services et des fournisseurs d'identité SAML.
 portswigger/oauth-scan
Extension Burp Suite utile pour vérifier la sécurité d'OAUTHv2 et d'OpenID
 chithi-dev/chithi
Le projet de partage de fichiers chiffrés de nouvelle génération
 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
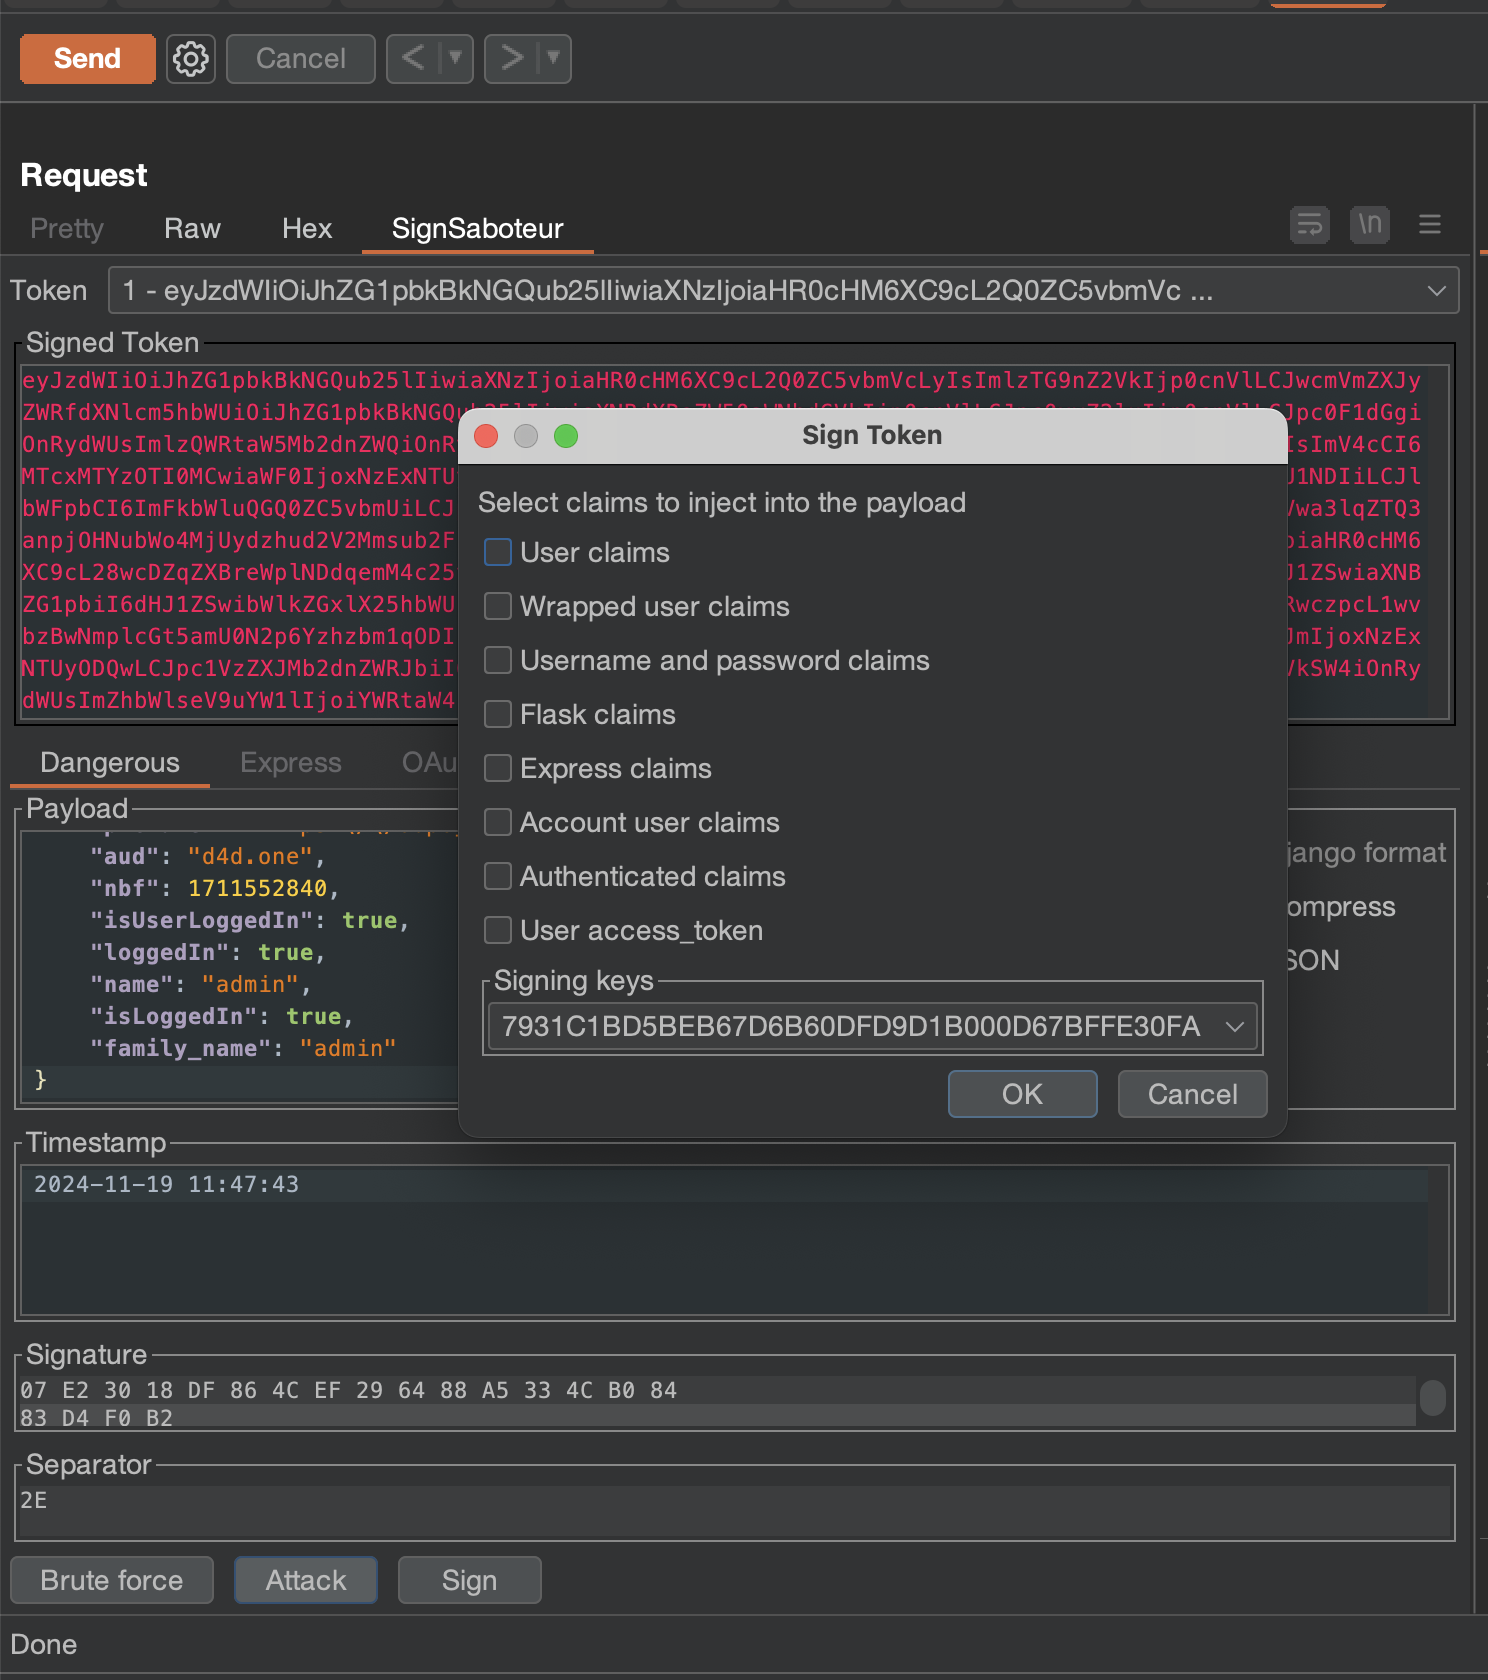 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
 hikari-systems/slater
Graphdb à faible empreinte mémoire avec prise en charge de Bolt+tls, chiffrement au repos et vecteurs conçus pour les cas d’utilisation de graphes en…
 ymsniper/noeyes
Chat sécurisé en terminal. Serveur de retransmission aveugle sans métadonnées, chiffré de bout en bout. PyNaCl XSalsa20-Poly1305 + Ed25519 + secret…
 breakfix/sharpscom
Un utilitaire C# pour interagir avec SCOM
 agentrust-io/cmcp
cMCP : Passerelle MCP confidentielle. Application de politiques attestée par le matériel pour les appels d'outils MCP.
 portswigger/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 quarkslab/android-hardware-attestation-demo
Une démo d’attestation matérielle Android