safenet-soho-security-framework

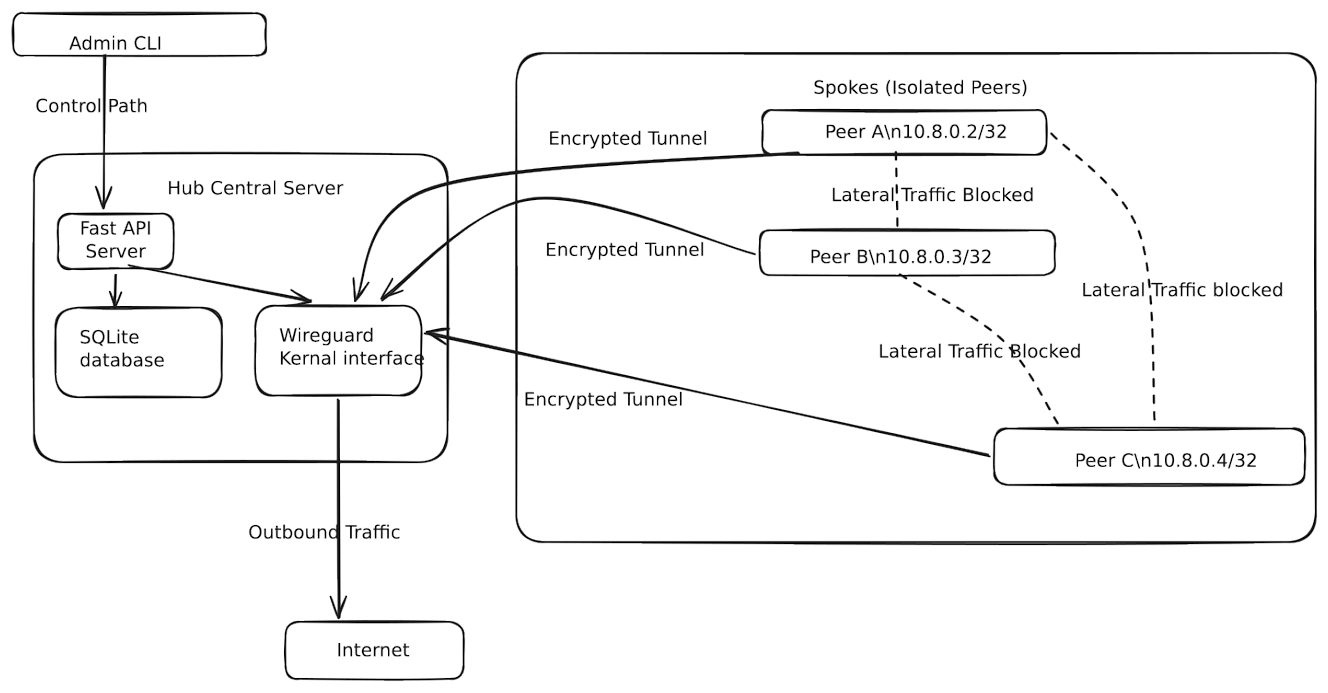
Un framework léger et piloté par des politiques qui apporte la micro-segmentation Zero-Trust aux réseaux SOHO en utilisant WireGuard.

Un framework léger et piloté par des politiques qui apporte la micro-segmentation Zero-Trust aux réseaux SOHO en utilisant WireGuard.

Bibliothèque de chiffrement hybride post-quantique combinant X25519 + ML-KEM-768 avec AES-256-GCM

Toolkit général lié au mécanisme SSO de SAP : les Logon Tickets

Théorie et implémentation du protocole TBP pour sécuriser l'IA en réseau dans les petits réseaux web ouverts

Customer Assurance Operating System. Répondez une seule fois aux questionnaires de sécurité que vous envoient vos clients.

Bibliothèque client OAuth 2.0 pour les applications Kit prenant en charge les flux de code d'autorisation, PKCE, d'identifiants client et de jeton…

Un framework d'autorisation flexible et composable pour Kit (inspiré par Action Policy)

Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…

pam_pkcs11 Correction de bug

Le Système d'exploitation d'IA agentique gouvernée — Rust + Tauri 2.0 | 65 crates, 658 commandes, 84 pages, 5,029 tests, 10/10 OWASP

Shadow Vault – Ajouter des utilisateurs shadow avec hash SHA-512, correspondance automatique du vieillissement, multiples replis d’écriture.

Règles Semgrep qui signalent les motifs de contournement d'authentification par confiance d'en-tête (classe CVE-2025-29927). Compagnon de…

Correctifs d'exécution pour algertc/alpr-dashboard : correction du logger asynchrone et atténuation de CVE-2025-29927 sur nginx

Plugin Latch pour OpenVPN Access Server permettant l'authentification à deux facteurs (2FA) pour sécuriser les connexions VPN avec des mots de passe…

Owa Valid Login Checker

WebUI pour AAA

Un fork renforcé en sécurité du plugin WordPress abandonné « PostGallery ». Corrige les vulnérabilités critiques de téléchargement arbitraire de…

Un fork corrigé en sécurité du plugin WordPress ClickFunnels Classic hérité. Corrige les vulnérabilités critiques de type Stored XSS (CVE-2022-4782)…