
rust_citadel
 mrcord77/rust_citadel
Bibliothèque de chiffrement hybride post-quantique combinant X25519 + ML-KEM-768 avec AES-256-GCM
authentication-authorizationencryption-decryption-toolscryptography+2
mrcord77/rust_citadelBibliothèque de chiffrement hybride post-quantique combinant X25519 + ML-KEM-768 avec AES-256-GCM
 thewaterbug/alpr-dashboard-patches
Correctifs d'exécution pour algertc/alpr-dashboard : correction du logger asynchrone et atténuation de CVE-2025-29927 sur nginx
 fusionauth/fusionauth-samlv2
SAML v2.0 bindings en Java utilisant JAXB
 bishopfox/otto-support
Une implémentation d'un serveur MCP vulnérable utilisant mcp-go
 agberohq/keeper
Simple gardien sécurisé de secrets
 tomjwxf/scopeblind-gateway
Passerelle de sécurité pour serveurs MCP avec application de politiques par outil, reçus d'audit signés Ed25519 et journalisation en mode furtif.…
 kl4v3/axiom-protocol
L'objectif d'Axiom est de fournir une plateforme de médias sociaux complètement anonyme, décentralisée et résistante à la censure. Pour rendre cela…
 zakipedio/bridgehead
Accès natif C++ à Active Directory via ADWS, pas de .NET, pas de WCF, pas de pile HTTP.
 synacktiv/sap_logon_ticket
Toolkit général lié au mécanisme SSO de SAP : les Logon Tickets
 stra-x/outoftune
Outil d'inscription d'appareil rogue pour Entra ID et Intune MDM. Automatise l'adhésion de l'appareil, l'acquisition de jetons, l'inscription MDM et…
 golioth/signy
Bibliothèque de cryptographie asymétrique pour générer des URL signées sur des appareils embarqués, permettant un accès limité dans le temps aux…
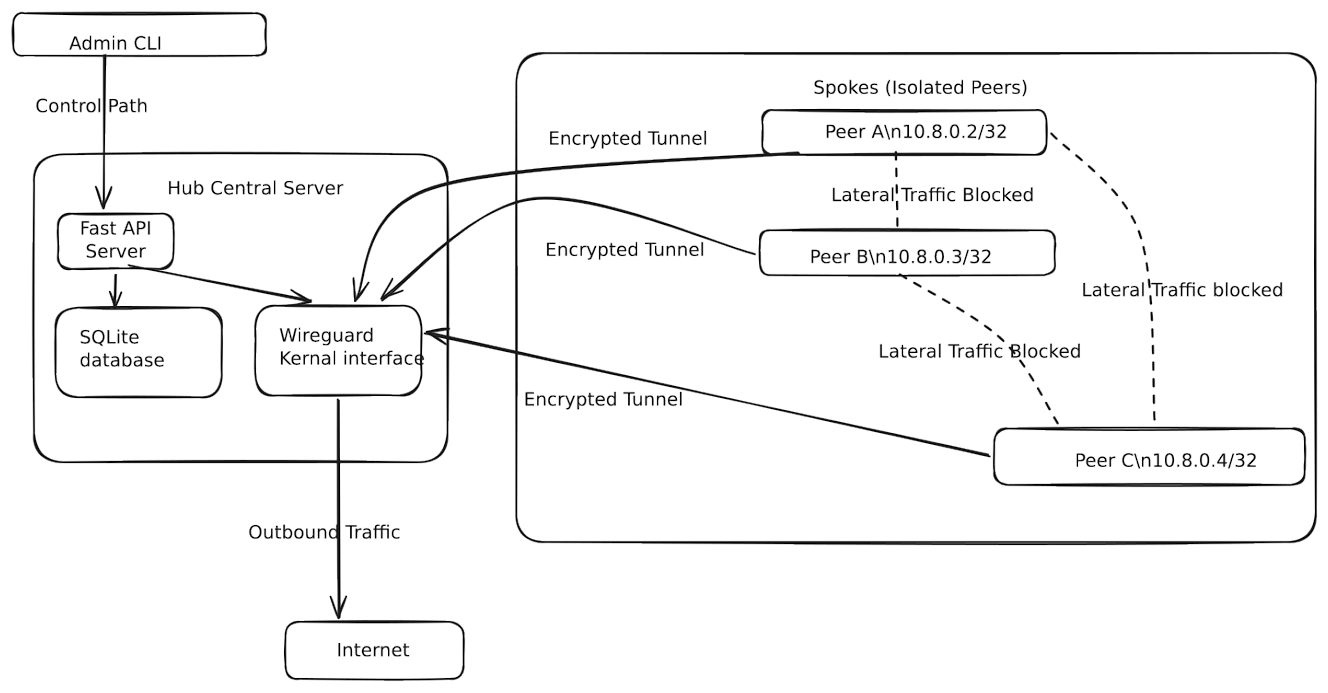 alvin-alvo/safenet-soho-security-framework
Un framework léger et piloté par des politiques qui apporte la micro-segmentation Zero-Trust aux réseaux SOHO en utilisant WireGuard.
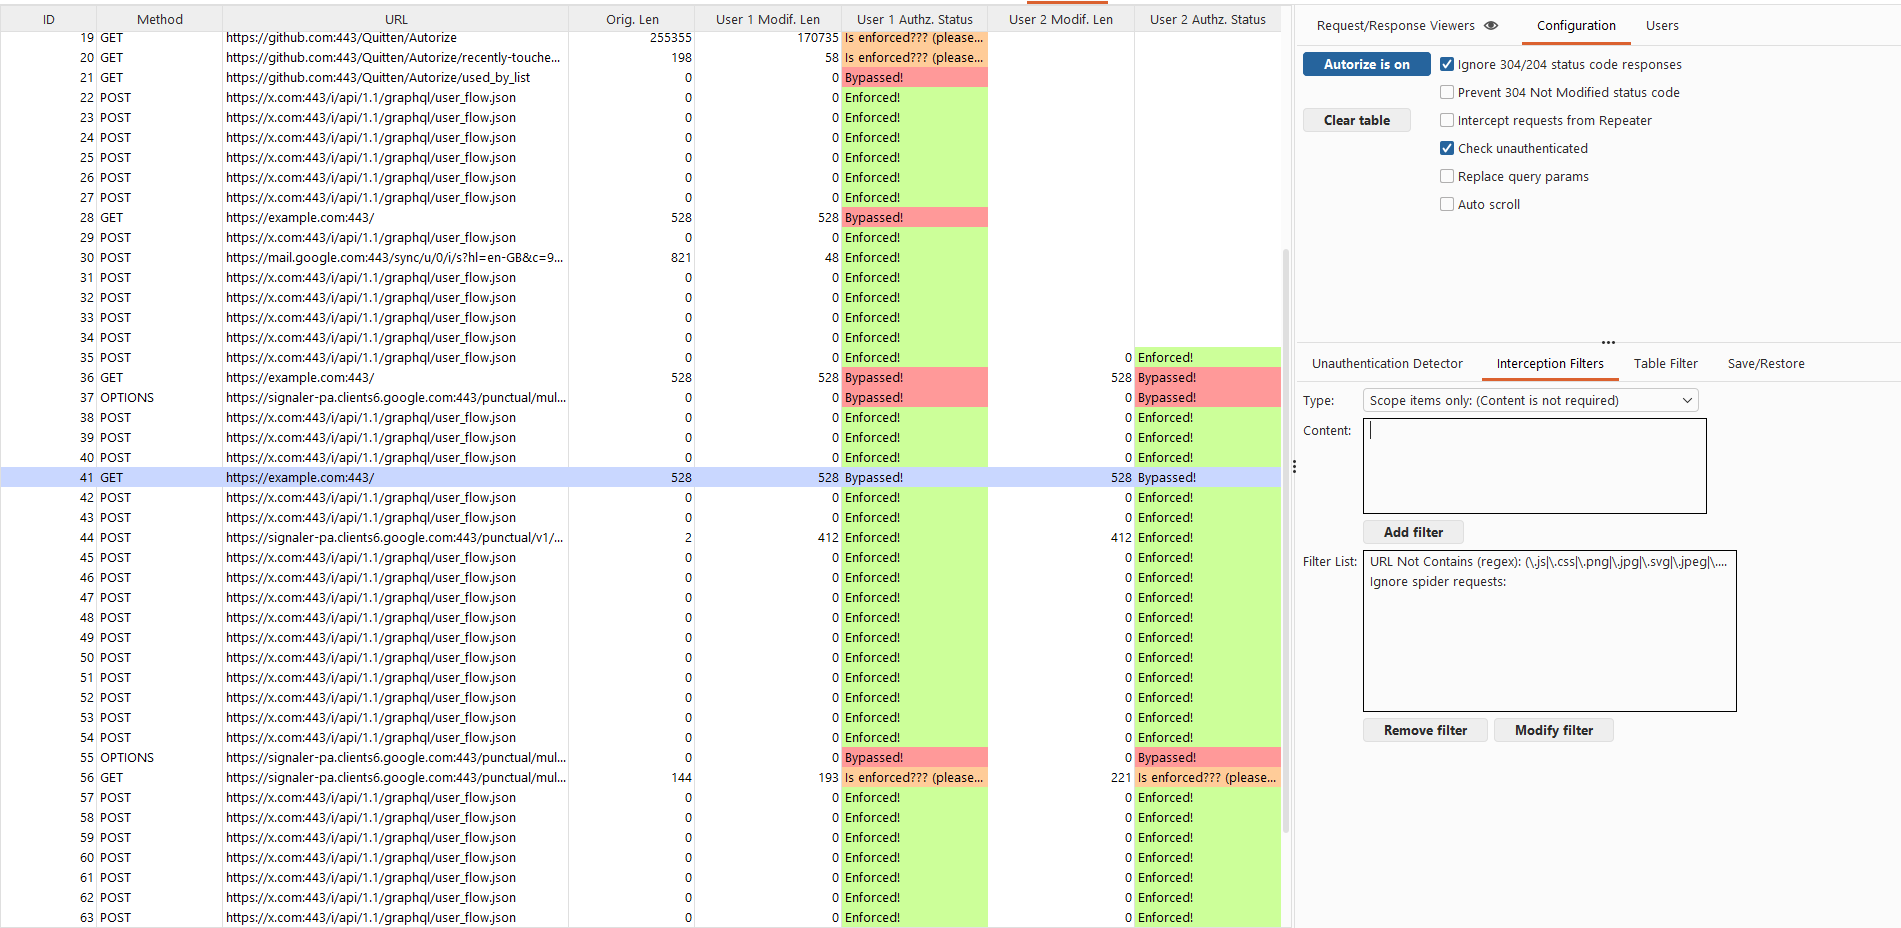 quitten/autorize
Extension de détection automatique du respect des autorisations pour Burp Suite écrite en Jython par Barak Tawily afin de faciliter le travail des…
 sudo-wp/sudowp-postgallery
Un fork renforcé en sécurité du plugin WordPress abandonné « PostGallery ». Corrige les vulnérabilités critiques de téléchargement arbitraire de…
 sudo-wp/sudowp-crowdsignal-forms
Un fork durci sur le plan de la sécurité de Crowdsignal Forms. Corrige la CVE-2025-69015 (Contrôle d'accès défaillant), modernise pour PHP 8.2+ et…
 sudo-wp/sudowp-clickfunnels-zurich
Un fork corrigé en sécurité du plugin WordPress ClickFunnels Classic hérité. Corrige les vulnérabilités critiques de type Stored XSS (CVE-2022-4782)…
 sudo-wp/sudowp-adminer
Un outil de gestion de base de données sécurisé et zéro confiance pour WordPress. Corrige les vulnérabilités SSRF critiques (CVE-2021-21311) en…
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…