

onelogon
 rub-softsec/onelogon
Code et données pour notre article « Onelogon : prise de contrôle de comptes Active Directory via Netlogon » (WOOT’26).
vulnerability-scannersvulnerability-analysisexploitation+4
rub-softsec/onelogonCode et données pour notre article « Onelogon : prise de contrôle de comptes Active Directory via Netlogon » (WOOT’26).
 danmcinerney/device-pharmer
Ouvre plus de 1 000 adresses IP ou résultats de recherche Shodan et tente de se connecter.
 secure-systems-lab/securesystemslib
Routines cryptographiques et utilitaires à usage général pour les projets du Secure Systems Lab de NYU.
 syss-research/wirebug
WireBug est un ensemble d'outils pour les tests de pénétration de la voix sur IP.
 jpg0mez/adcsync
Utilisez ESC1 pour effectuer un DCSync de fortune et dump hashes

 ricardojoserf/adfsbrute
Un script pour tester des identifiants contre Active Directory Federation Services (ADFS), permettant des attaques par pulvérisation de mots de passe…
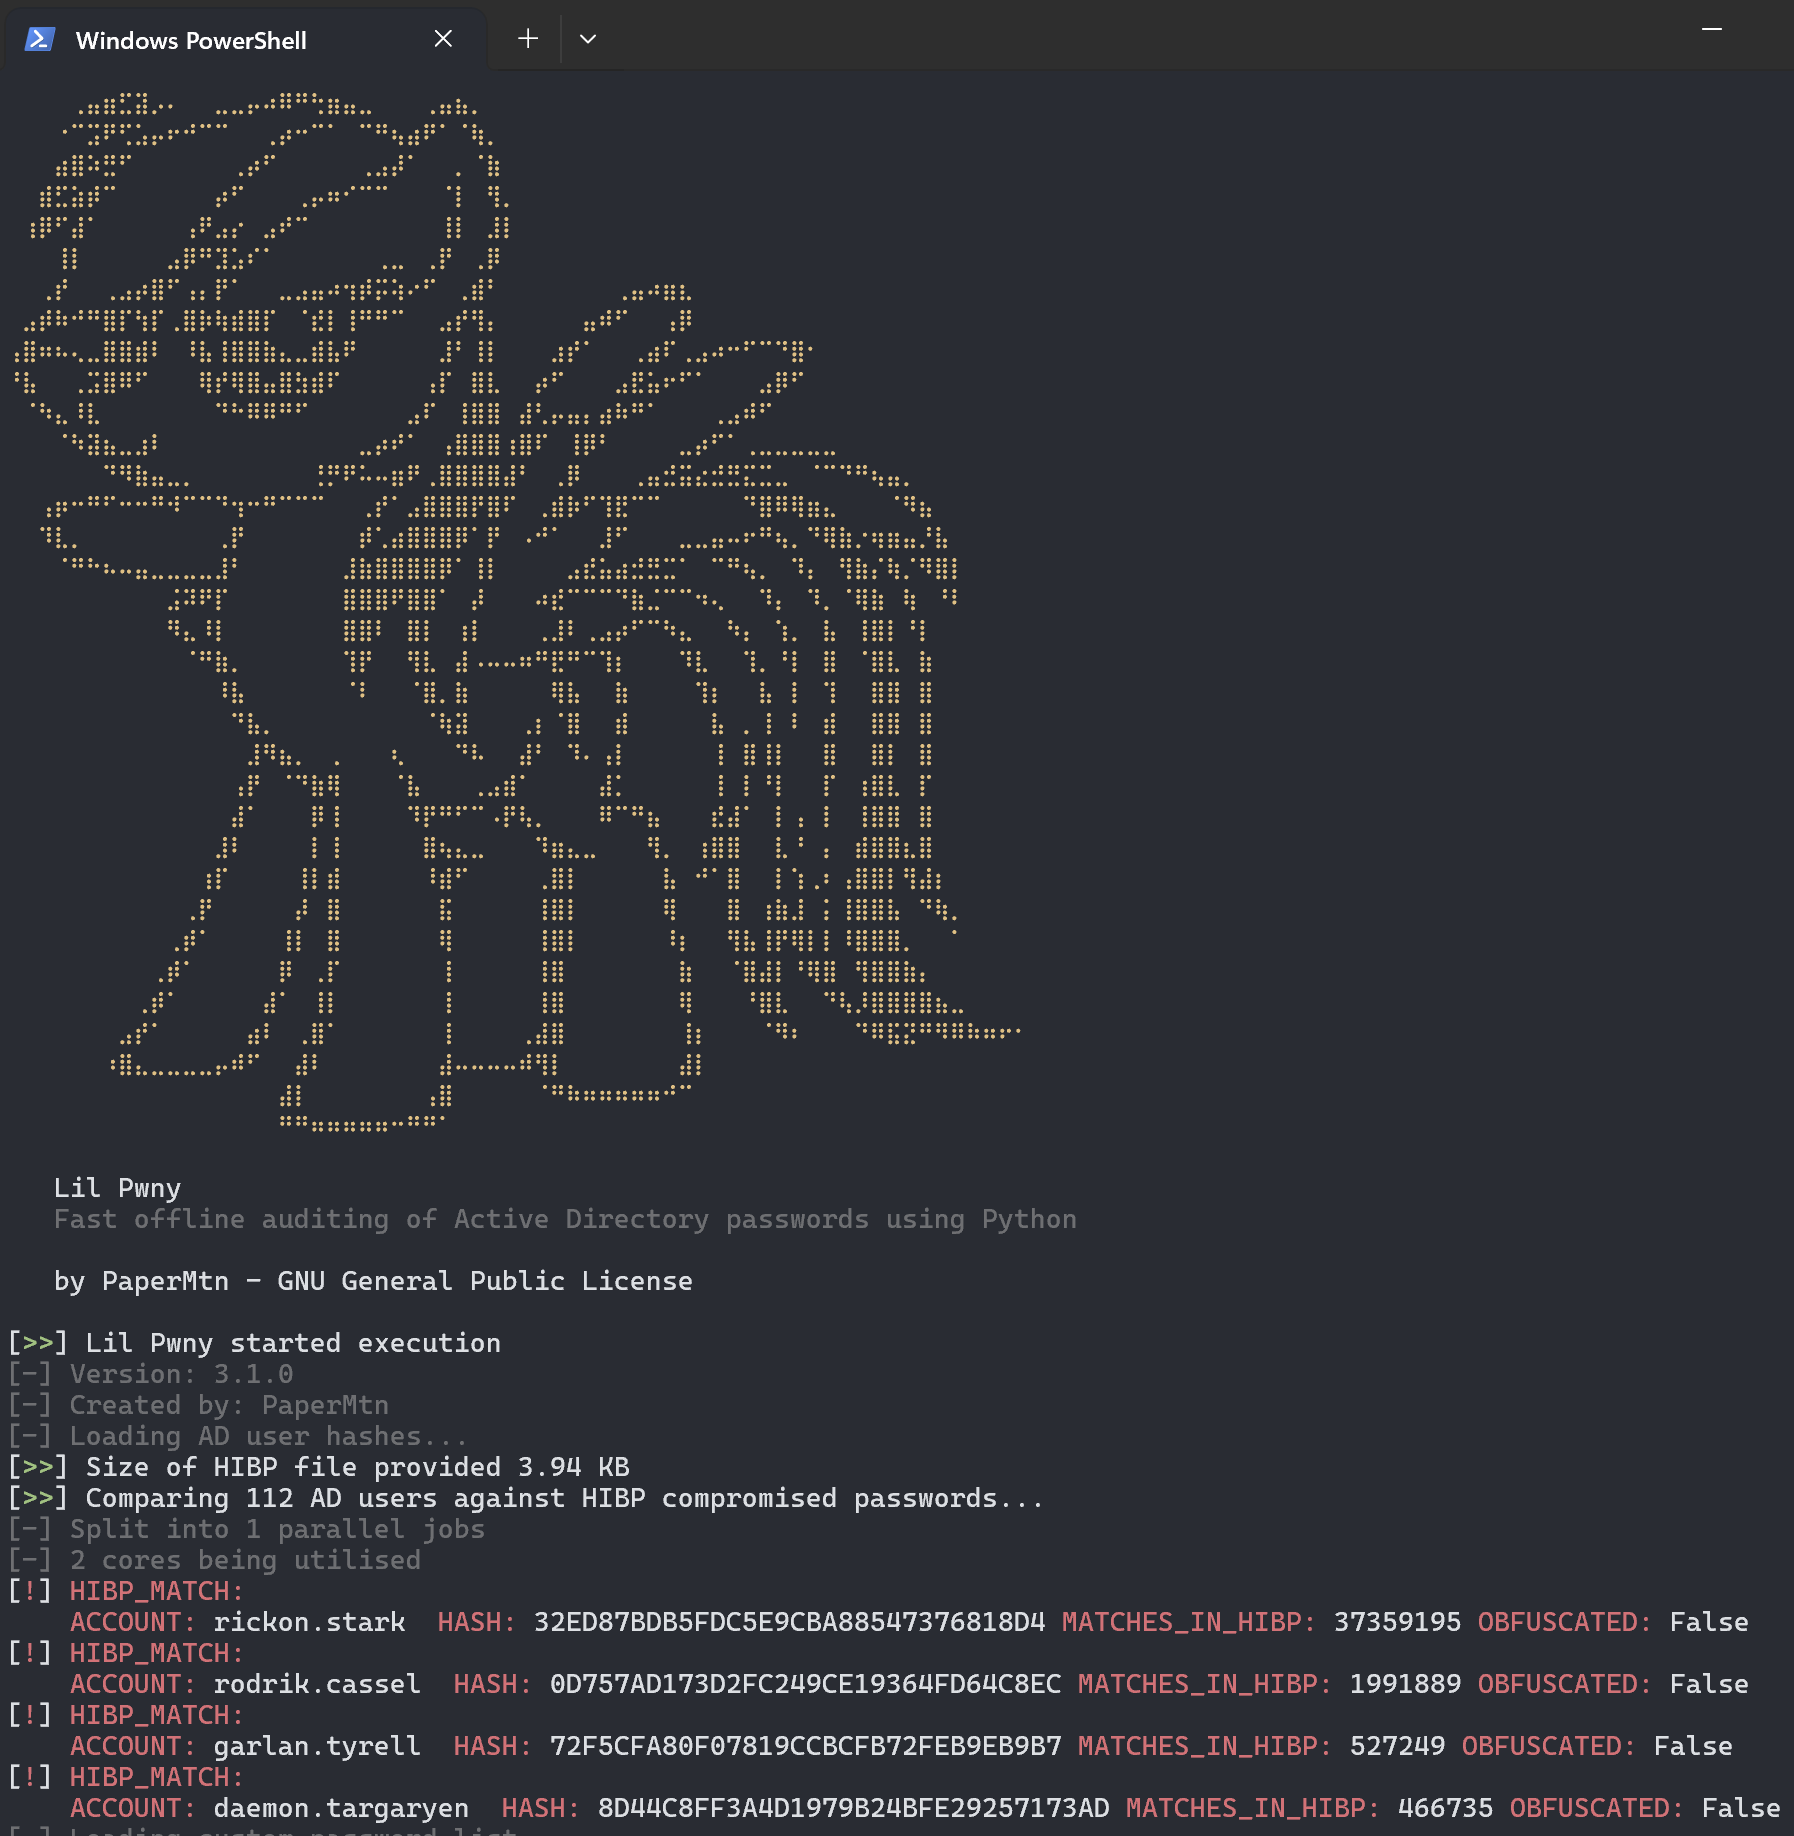 papermtn/lil-pwny
Audit hors ligne rapide des mots de passe Active Directory avec Python.
 synwall/synwall
Module noyau Linux implémentant un pare-feu sans configuration basé sur OTP pour les appareils IoT. Authentifie de manière transparente le trafic…
 oldboy21/ldap-password-hunter
Outil automatisé qui traque les mots de passe lisibles par le monde entier dans les bases de données LDAP d'Active Directory en utilisant…
 tw1sm/spraycharles
Outil de pulvérisation de mots de passe lent et discret, conçu pour pulvériser à intervalles réguliers sur une longue période.
 shac0x/wonka
Wonka est un savoureux outil Windows qui extrait les tickets Kerberos du cache de la Local Security Authority (LSA). Un peu comme trouver un ticket,…
 rootsecdev/relay_bible
Référence technique sur plusieurs techniques de relais
 redbyte1337/credspy
Énumération d'utilisateurs Entra ID et découverte de méthodes d'authentification via l'API publique GetCredentialType
 s3cur3th1ssh1t/namedpipepth
Passer le hash à un tube nommé pour l'impersonation de jeton
 logisek/evilmist
EvilMist est une collection de scripts et d'utilitaires conçus pour accompagner les tests d'intrusion cloud et le red teaming. La boîte à outils aide…
 jalvarezz13/krb5roastparser
KrbRoastParser est un outil pour analyser des paquets Kerberos à partir de fichiers pcap afin d'extraire les hachages AS-REQ, AS-REP et TGS-REP.
 paniclock/paniclock
Désactivez instantanément Touch ID et verrouillez votre Mac en un clic ou un raccourci clavier.