
 makarov05bm/wsgoat
L'application vulnérable qui vous apprendra à pirater les WebSockets
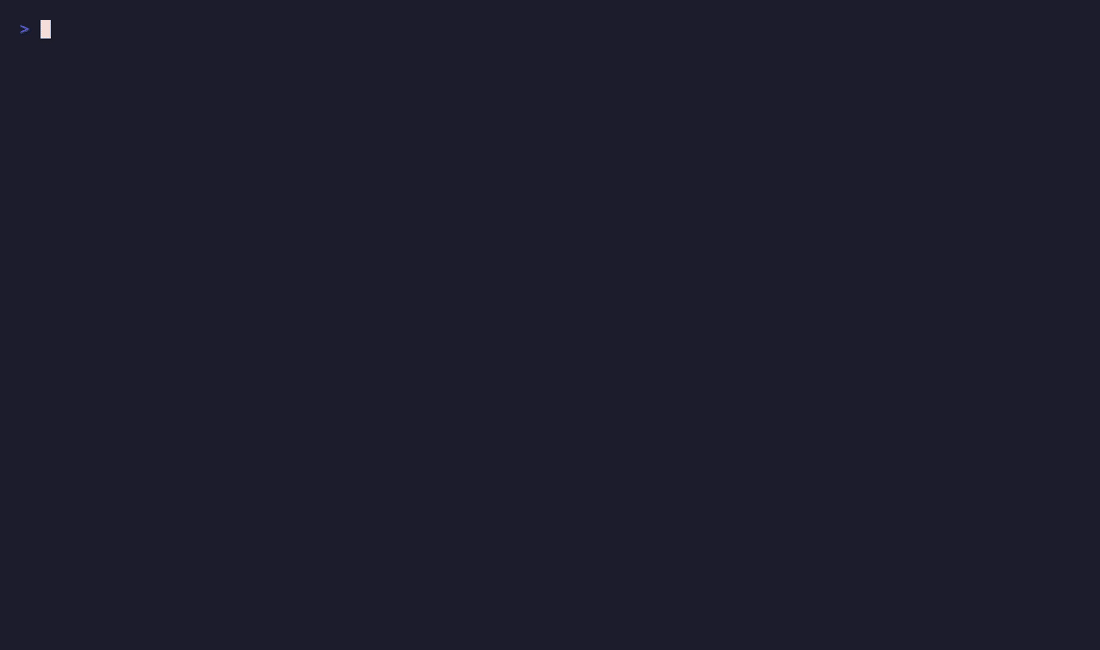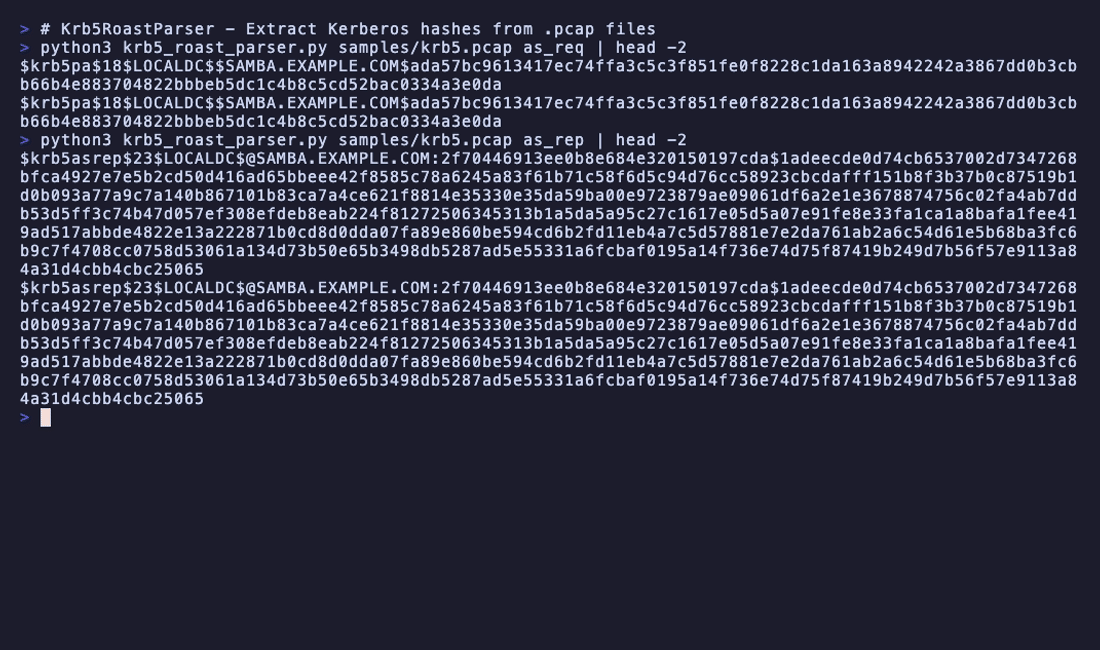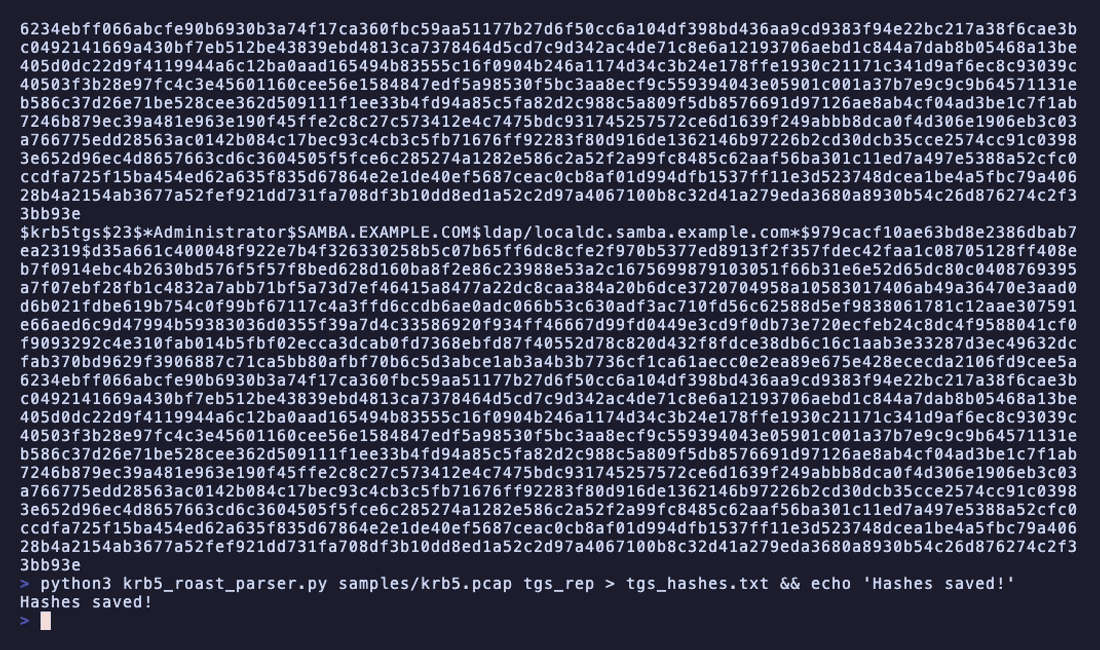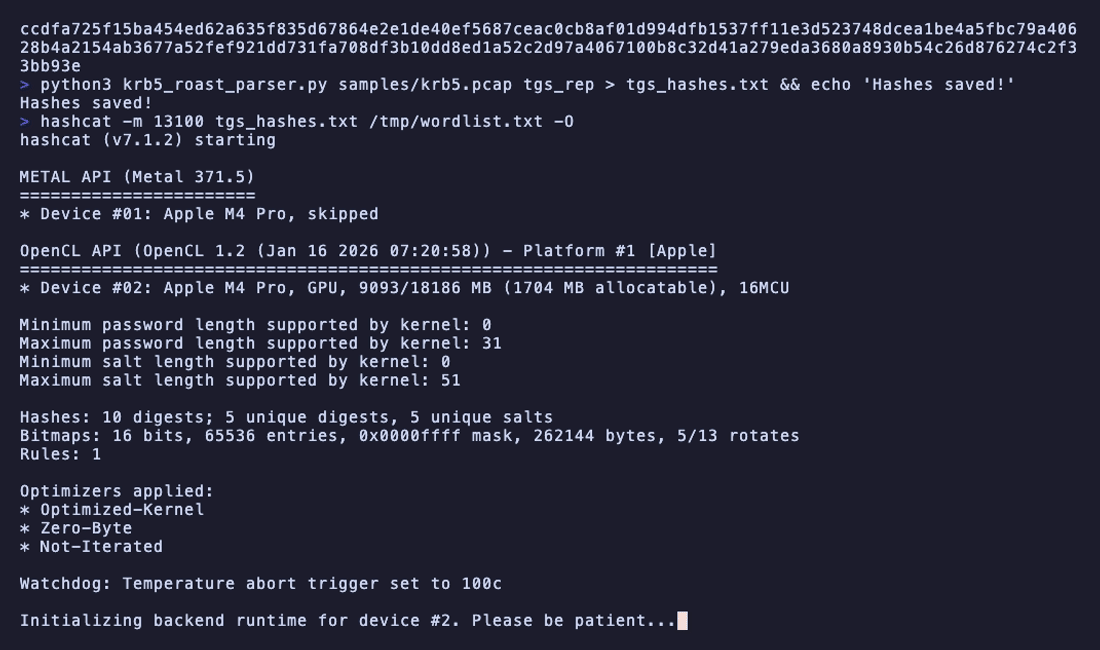 jalvarezz13/krb5roastparser
KrbRoastParser est un outil pour analyser des paquets Kerberos à partir de fichiers pcap afin d'extraire les hachages AS-REQ, AS-REP et TGS-REP.
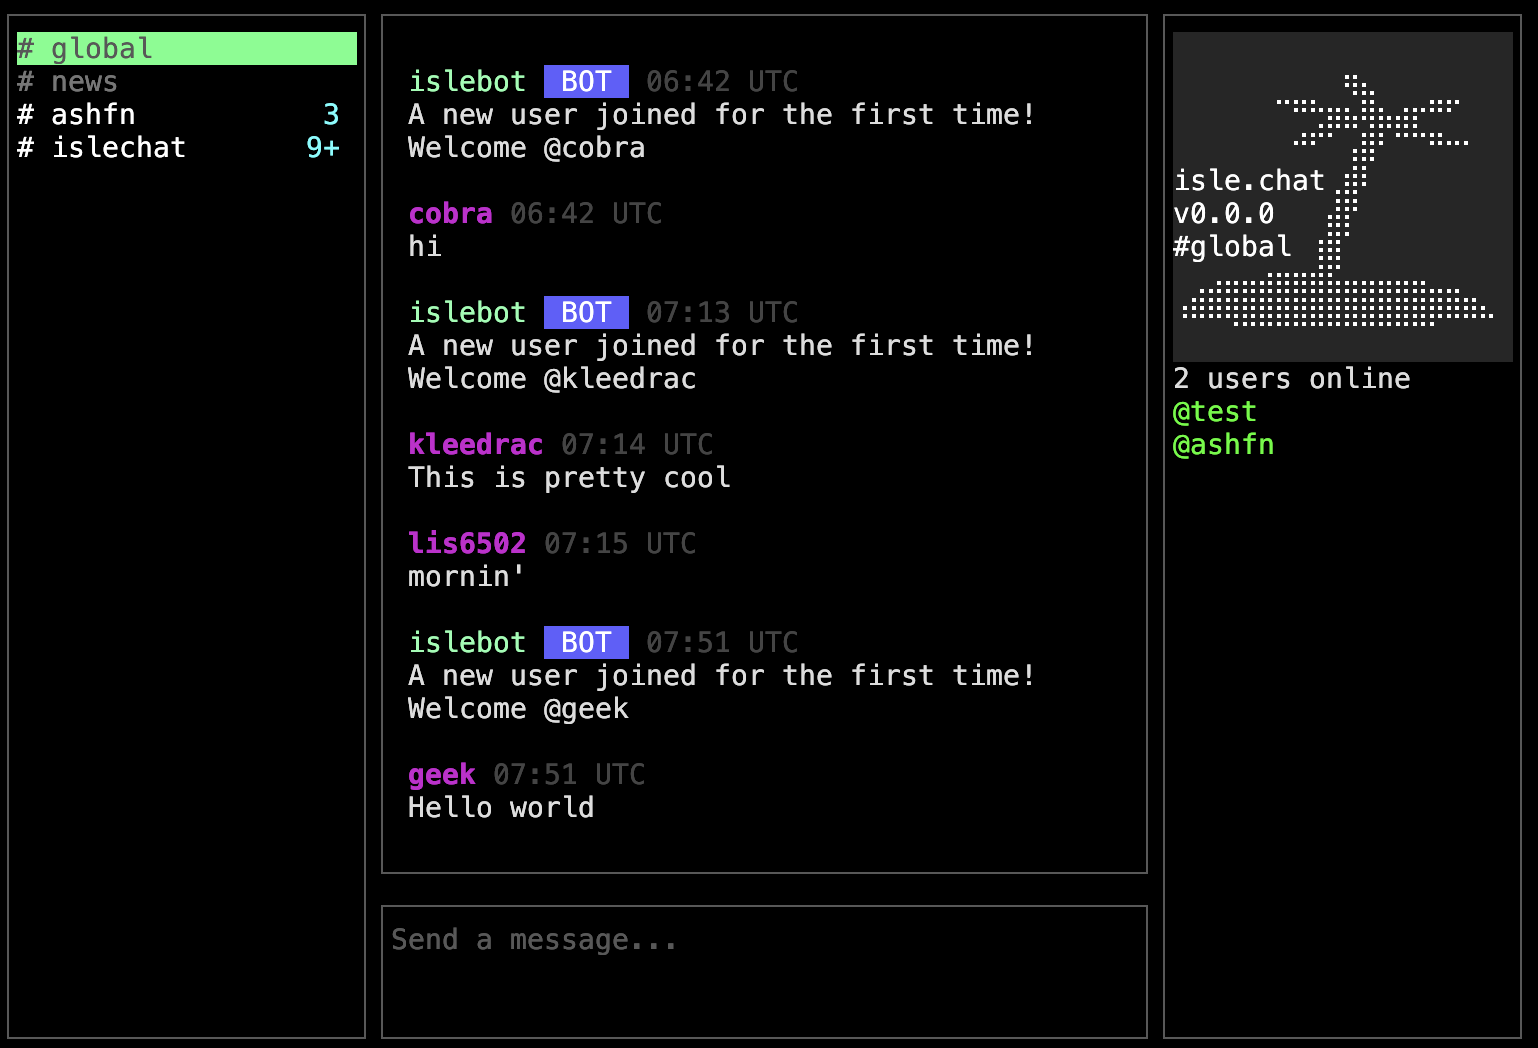 ashfn/islechat
petit serveur de chat propulsé par SSH
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 rockwellshah/filekey
Application web open source hors ligne pour le chiffrement et le partage de fichiers basés sur les passkeys. AES-256-GCM/HPKE, sans cloud, sans…
 bunnie/dc34-vault
Application Vault pour le badge DC34
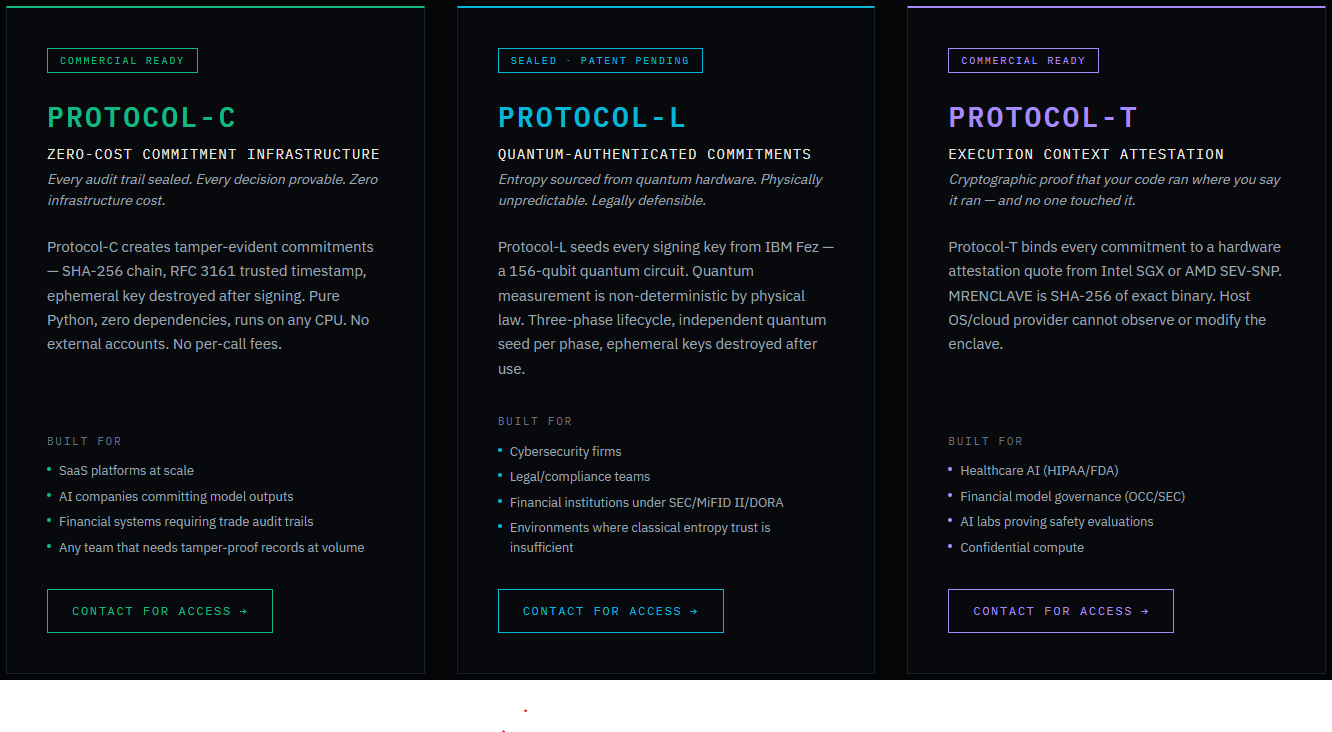 aetherai3/aether-protocol-p
Implémentation fonctionnelle : identités éphémères vérifiées cryptographiquement pour l'authentification des décisions IA — CVE-2025-59536 (Brevet en…
 evilsocket/legba
Le bruteforceur d'identifiants multiprotocole le plus rapide et le plus complet / pulvérisateur de mots de passe et énumérateur. 🥷
 drk1wi/modlishka
Modlishka. Proxy inverse.
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Linux/impacket port of Semperis Community's Invoke-ResetNightmare PoC
 boxed-dev/vibe-coding-security
Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…
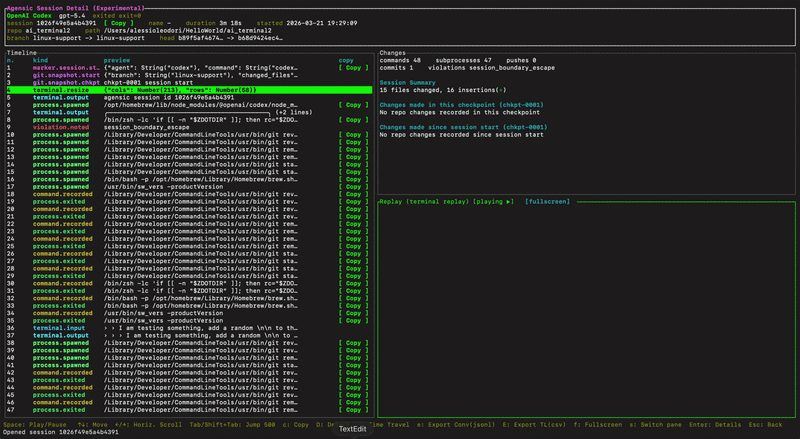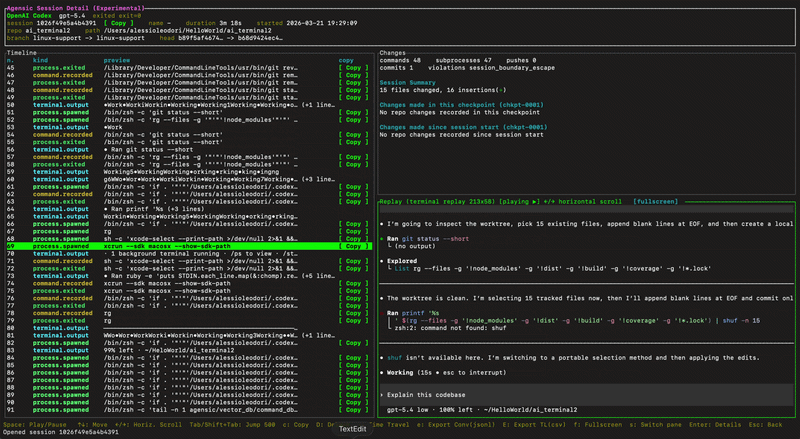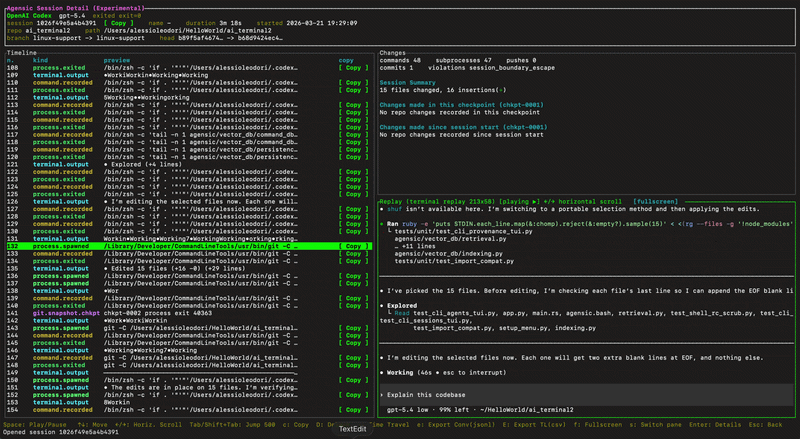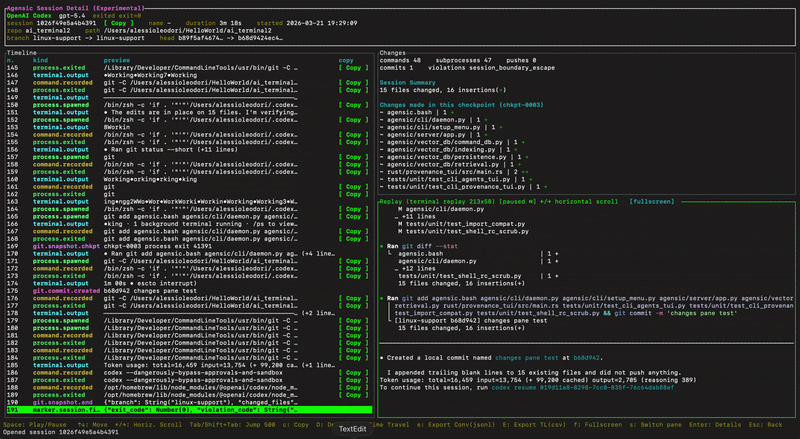 alex188dot/agensic
Forensique terminale cryptographique et rejeu de session pour agents IA. Suit, signe et audite chaque commande avec des étiquettes de provenance, des…
 zildanz/cve-2026-41940
Mass authentication bypass exploit for CVE-2026-41940 with single-target and batch scanning modes. Automates password-based bypass testing across…
 plunder707/attestos
Bazzite avec une couche d'attestation de démarrage TPM. Travail en cours : les builds ne sont pas vérifiés, mécanisme UKI non résolu. Spec :…
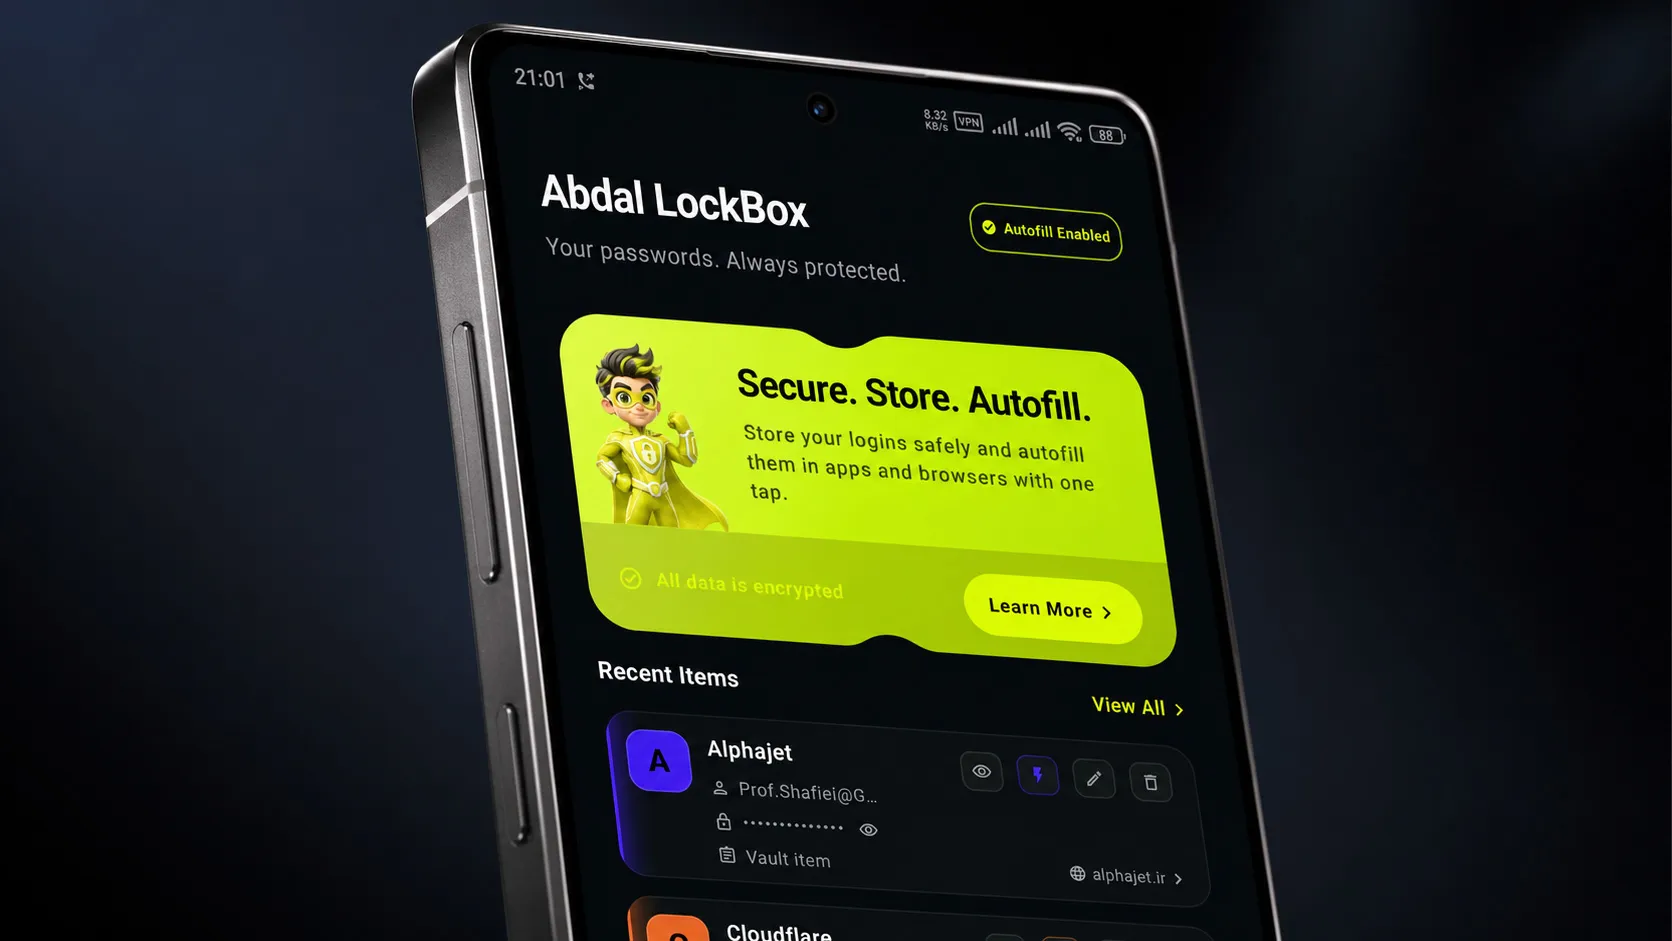
 prof.shafiei/abdal-lockbox
Coffre-fort de mots de passe chiffré local-first pour Android, avec accès par mot de passe principal, prise en charge de la clé de récupération,…