
keypair
 juliangruber/keypair
Générer une paire de clés RSA PEM à partir de JS pur
general-purpose-utilitiesencryption-decryption-toolscryptography+2
276
juliangruber/keypairGénérer une paire de clés RSA PEM à partir de JS pur
 dec0ne/shadowspray
Un outil pour spray des Shadow Credentials sur l'ensemble d'un domaine dans l'espoir d'abuser de DACLs GenericWrite/GenericAll depuis longtemps…
 ghostpack/forgecert
Forger des certificats pour l'authentification Active Directory en utilisant des clés privées d'autorité de certification volées, permettant un accès…
 jazzpizazz/bloodhound.py-kerberos
Un ingestor basé sur Python pour BloodHound
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 zeoday/cobaltstrike4.5_cdf-1
Version 4.5 de Cobalt Strike cra/quer, suppression de la signature Checksum8, bypass BeaconEye, correction de la fuite du stage dans le chemin…
 xret2pwn/teamsniper
Teamsniper est un outil permettant de récupérer des mots-clés dans Microsoft Teams, tels que (mots de passe, e-mails, base de données, etc.).
 dev-2null/kerberosrun
Un petit outil pour jouer avec Kerberos.
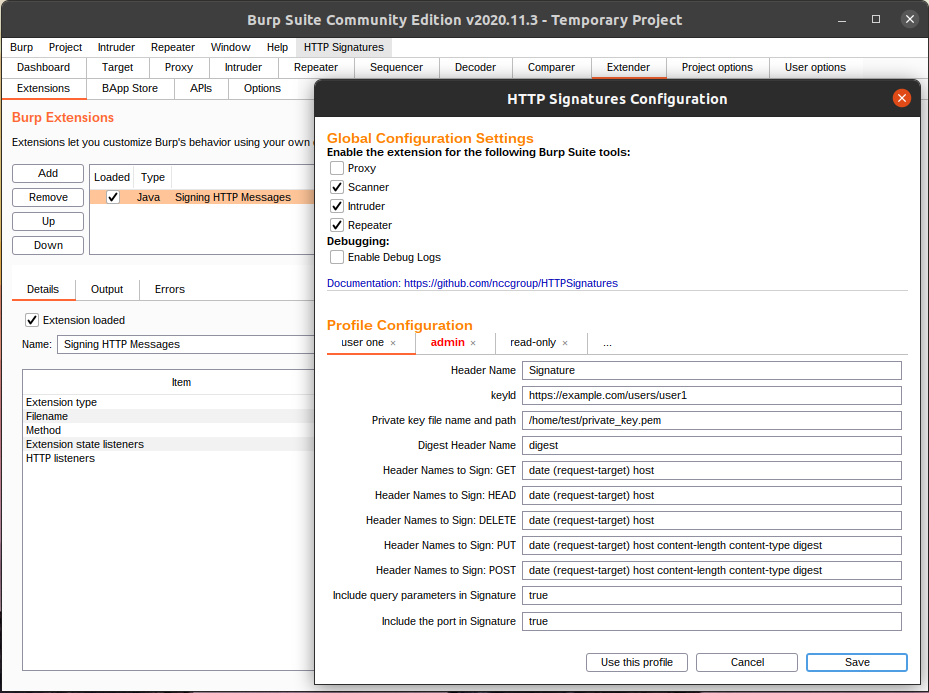 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.
 dec0ne/krbrelayup
KrbRelayUp - une élévation de privilèges locale universelle sans correctif dans les environnements de domaine Windows où la signature LDAP n'est pas…
 quarantyne/quarantyne
Pare-feu Web moderne : arrêtez les prises de contrôle de comptes, les mots de passe faibles, les IP cloud, les attaques DoS, les e-mails jetables
 morrubin/negoexrelay
Relaie l'authentification Kerberos NegoEx/PKU2U vers des cibles arbitraires, permettant une authentification sans identifiants, l'exécution de…
 assurancemaladiesec/ad-description-password-finder
Récupérer la description des comptes AD et y rechercher un mot de passe.
 ghostpack/koh
Capture les jetons de session d'ouverture de session Windows via une fuite de jetons pour permettre la réutilisation des identifiants et l'usurpation…
 wh04m1001/dfscoerce
Outil de preuve de concept qui force l'authentification Windows via les méthodes MS-DFSNM NetrDfsRemoveStdRoot et NetrDfsAddStdRoot pour les attaques…
 praetorian-inc/adfsrelay
Utilitaires de preuve de concept développés pour rechercher les attaques de relais NTLM ciblant ADFS
 crisprss/magicnetdefs
Similaire à Petitpotam, le service netdfs est activé dans les environnements Windows Server et AD, et la méthode RPC abusée permet aux processus…
 mgeeky/azurert
AzureRT - Un module PowerShell implémentant diverses tactiques de Red Team Azure