
ADReaper
 m0n1x90/adreaper
Un outil d'énumération rapide pour le pentesting Active Directory Windows écrit en Go
reconnaissanceinformation-gatheringpenetration-testing+1
m0n1x90/adreaperUn outil d'énumération rapide pour le pentesting Active Directory Windows écrit en Go
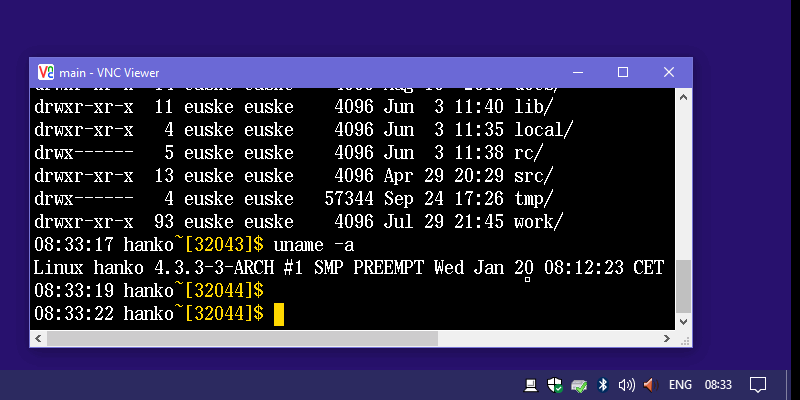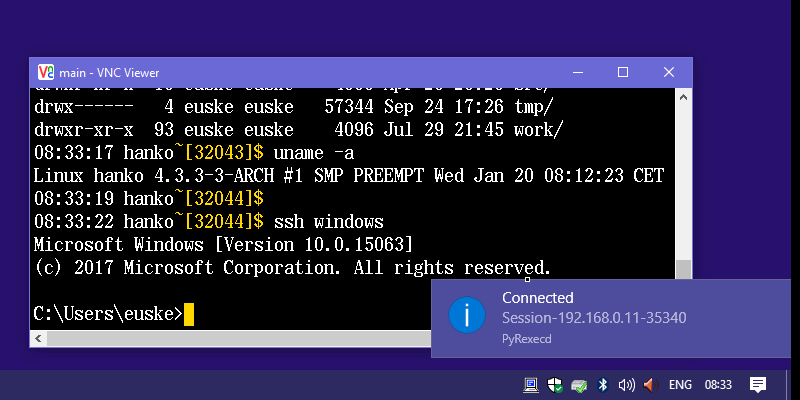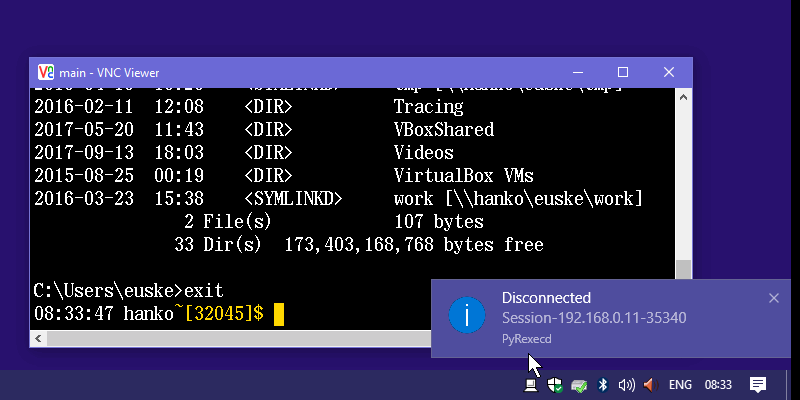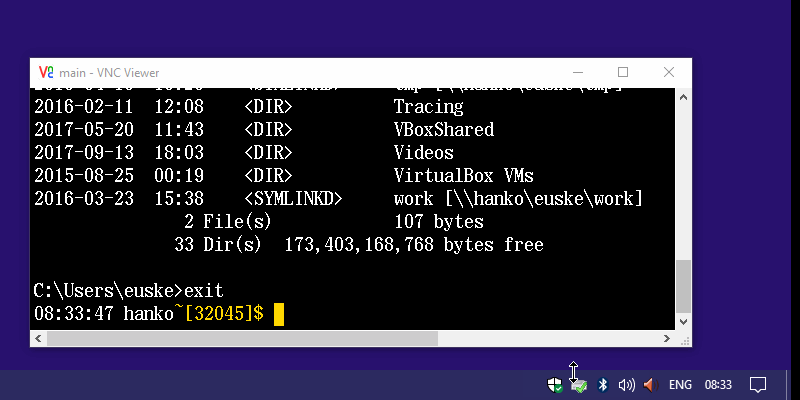 euske/pyrexecd
Serveur SSH autonome pour Windows
 owasp/passfault
OWASP Passfault évalue les mots de passe et applique la politique de mots de passe d'une manière complètement différente.
 nuid/nebulousad
Outil d'audit automatisé des identifiants NebulousAD.
 cashapp/pivit
Gérer les certificats x509 sur les YubiKeys compatibles PIV, générer des clés et des demandes de certificat, et signer ou vérifier les commits git et…
 zilbonn/owasp-wstg-rag
Système RAG du Guide de test de sécurité Web OWASP avec ChromaDB, MCP pour Claude Code
 akefallonitis/larac2shell
Shell interactif multiplateforme pour Microsoft Defender for Endpoint Live Response
 lc-at/f609-brute
Outil simple de brute force pour les routeurs ZTE F609 de Telkom Indonesia
 mimi89999/webauthn_tpm_portable
Identifiants WebAuthn portables et adossés au matériel utilisant TPM 2.0. Une clé parente déterministe dérivée d'une graine maîtresse permet la…
 plunder707/attestos
Bazzite avec une couche d'attestation de démarrage TPM. Travail en cours : les builds ne sont pas vérifiés, mécanisme UKI non résolu. Spec :…
 redteampentesting/pretender
Votre acolyte MitM pour relayer les attaques comprenant DHCPv6 DNS takeover ainsi que mDNS, LLMNR et NetBIOS-NS spoofing.
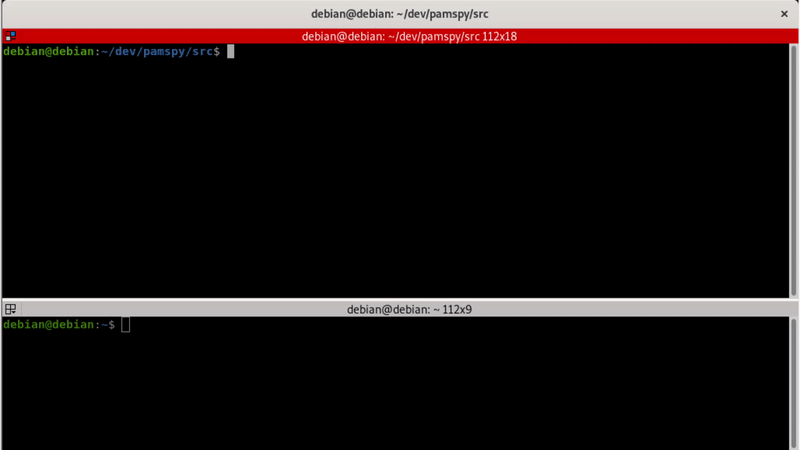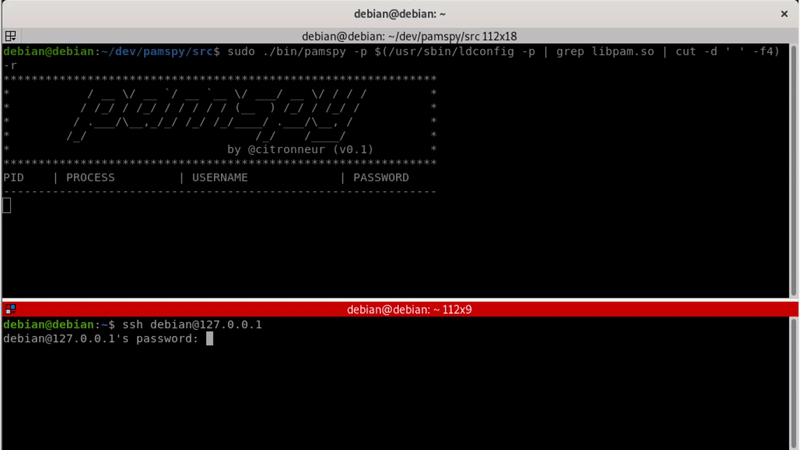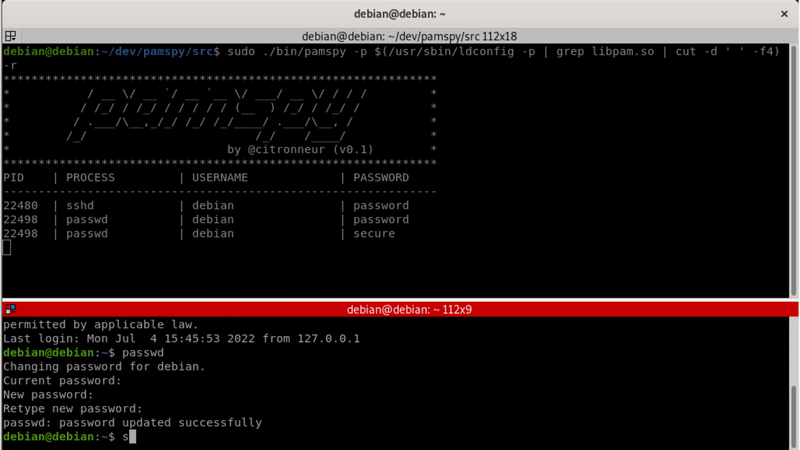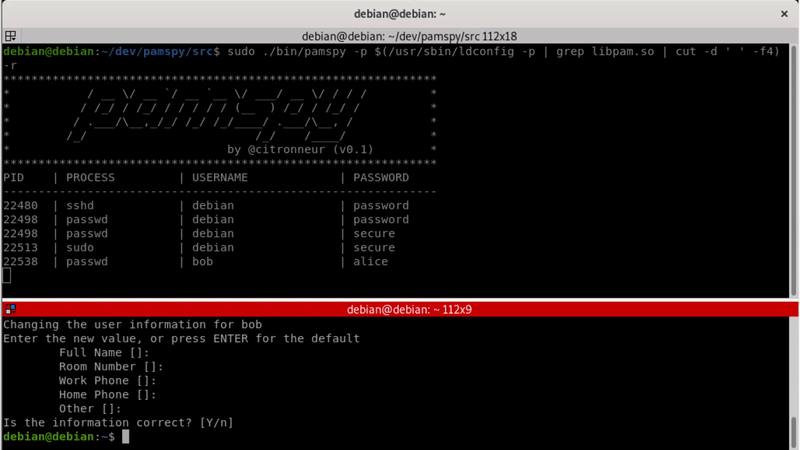 citronneur/pamspy
Dump d'identifiants pour Linux utilisant eBPF
 ghostpack/forgecert
Forger des certificats pour l'authentification Active Directory en utilisant des clés privées d'autorité de certification volées, permettant un accès…
 cube0x0/sharpmapexec
Couteau suisse de tests d'intrusion natif Windows pour le mouvement latéral, l'accès aux identifiants, l'exfiltration de données et le scan de…
 ralfhacker/kerbeus-bof
BOF pour l'abus de Kerberos (une implémentation de certaines fonctionnalités importantes de Rubeus).
 compasssecurity/samlraider
SAML2 Burp Extension
 logangoins/sharpsuccessor
SharpSuccessor est une preuve de concept (POC) .NET pour armer complètement l’attaque BadSuccessor de Yuval Gordon (@YuG0rd) d’Akamai.
 havocframework/modules
Modules utilisés par le Havoc Framework