apache__camel_CVE-2018-8041_2-20-3

Framework d’intégration open source pour définir des règles de routage et de médiation via des DSL (Java, XML, YAML) afin de connecter divers…

Framework d’intégration open source pour définir des règles de routage et de médiation via des DSL (Java, XML, YAML) afin de connecter divers…

Projet OWASP Incubator : détecte les identifiants exposés dans le contenu livré par le navigateur (JavaScript, réponses de configuration, trafic en…

Contrôleur Ingress NGINX pour Kubernetes

Synapse : homeserver Matrix écrit en Python/Twisted.

NAXSI est un WAF open-source, haute performance et à faible maintenance de règles pour NGINX.

Projet OWASP ModSecurity Core Rule Set (CRS) (Dépôt Officiel)

Le serveur du pare-feu d'application web Shadow Daemon

Un wrapper de voku/anti-xss pour Laravel

WhoIs inversé pivotable / Fusion PDNS avec suivi et alertes des titulaires, plus API pour requêtes automatisées (JSON/CSV/TXT)

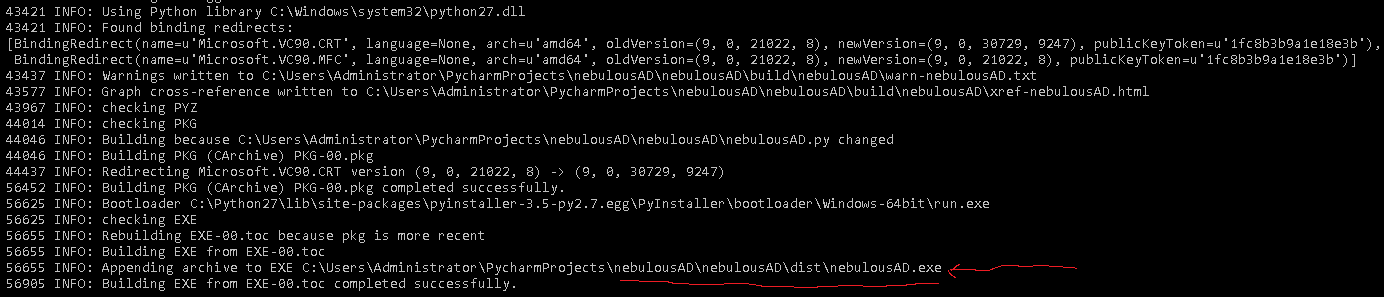
Outil d'audit automatisé des identifiants NebulousAD.

# Système de gestion de flux CrowdStrike. CrowdFMS est un framework permettant d'automatiser la collecte et le traitement d'échantillons depuis…

Pare-feu Web moderne : arrêtez les prises de contrôle de comptes, les mots de passe faibles, les IP cloud, les attaques DoS, les e-mails jetables

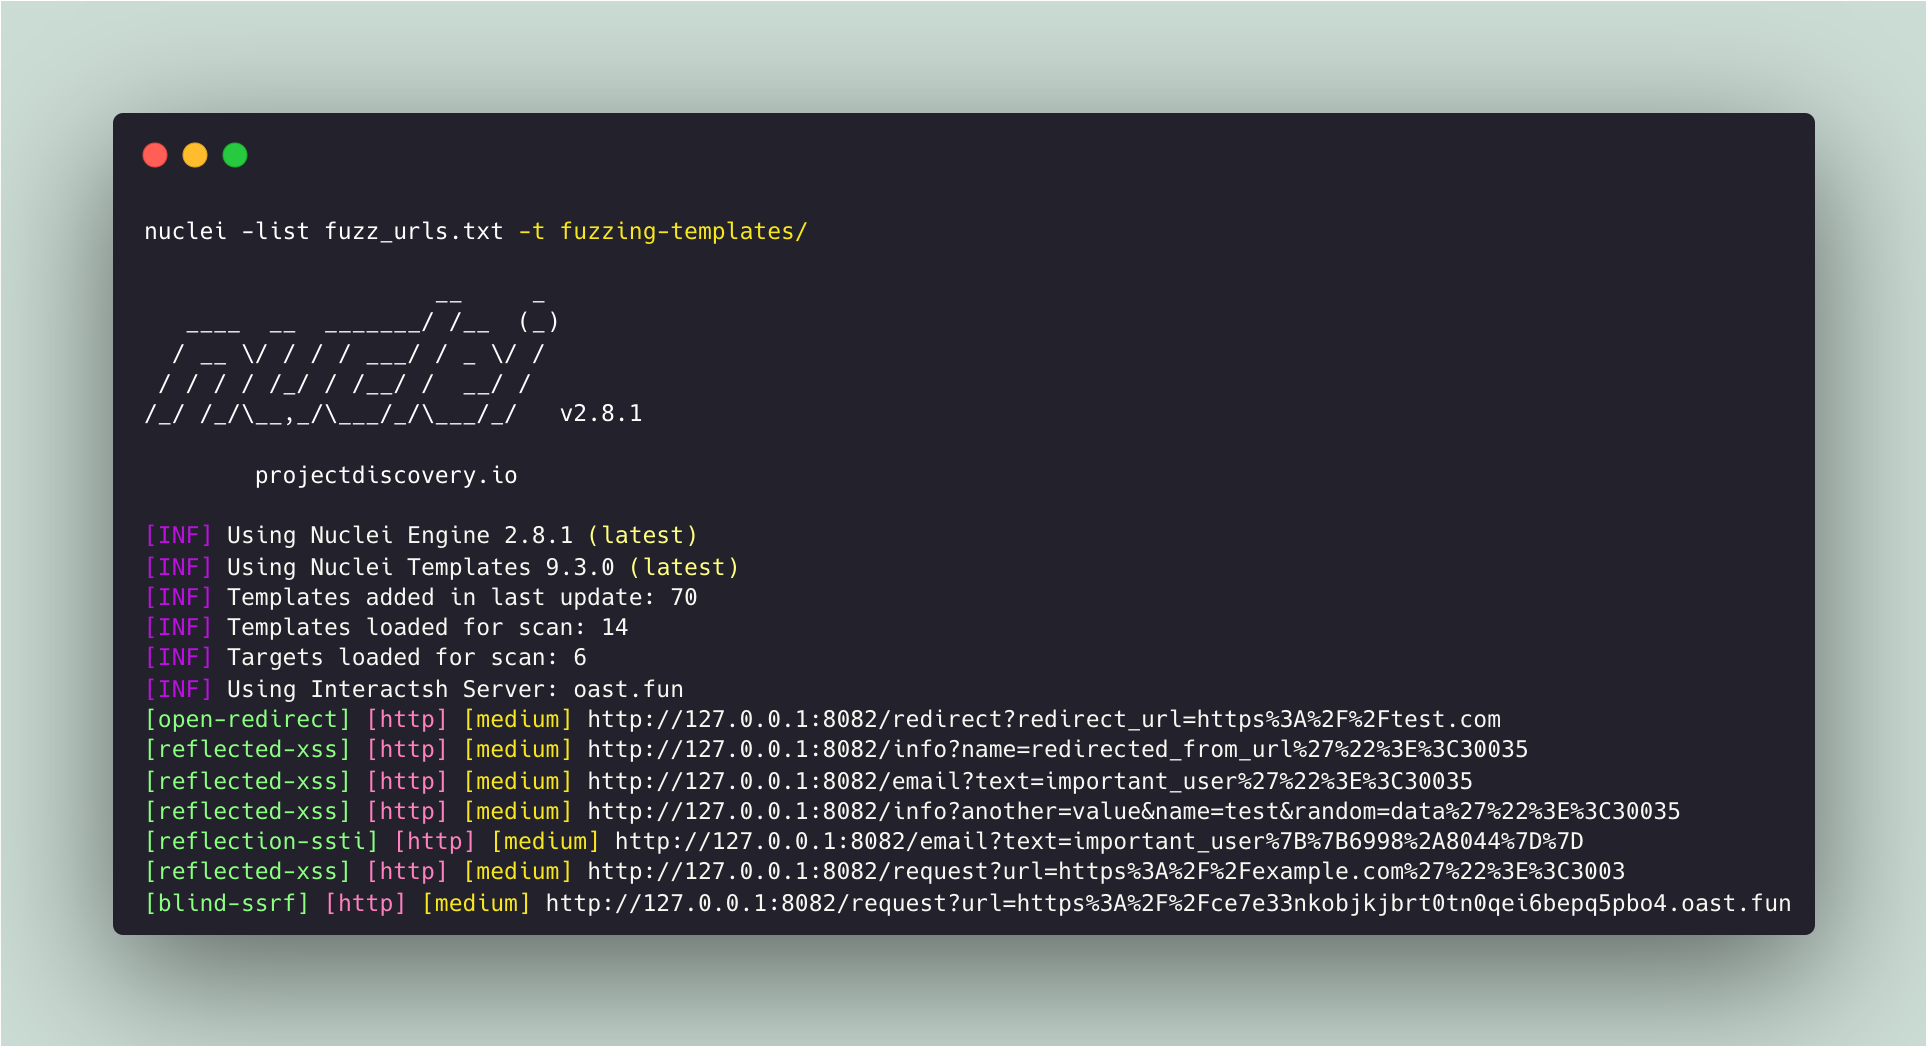
Liste organisée par la communauté de modèles nuclei pour trouver des vulnérabilités de sécurité « inconnues ».

Module PowerShell pour la gestion de Microsoft Defender Advanced Threat Protection

EU focused compliance MCP server

CVE-2020-8554 : Attaque de l'homme du milieu via LoadBalancer ou ExternalIPs

Système de templating Ruby pour générer des APIs JSON et XML, avec un correctif pour CVE-2014-4671. Prend en charge les partiels, l'héritage et les…

Contrôles de sécurité opérationnels avec garanties forensiques