
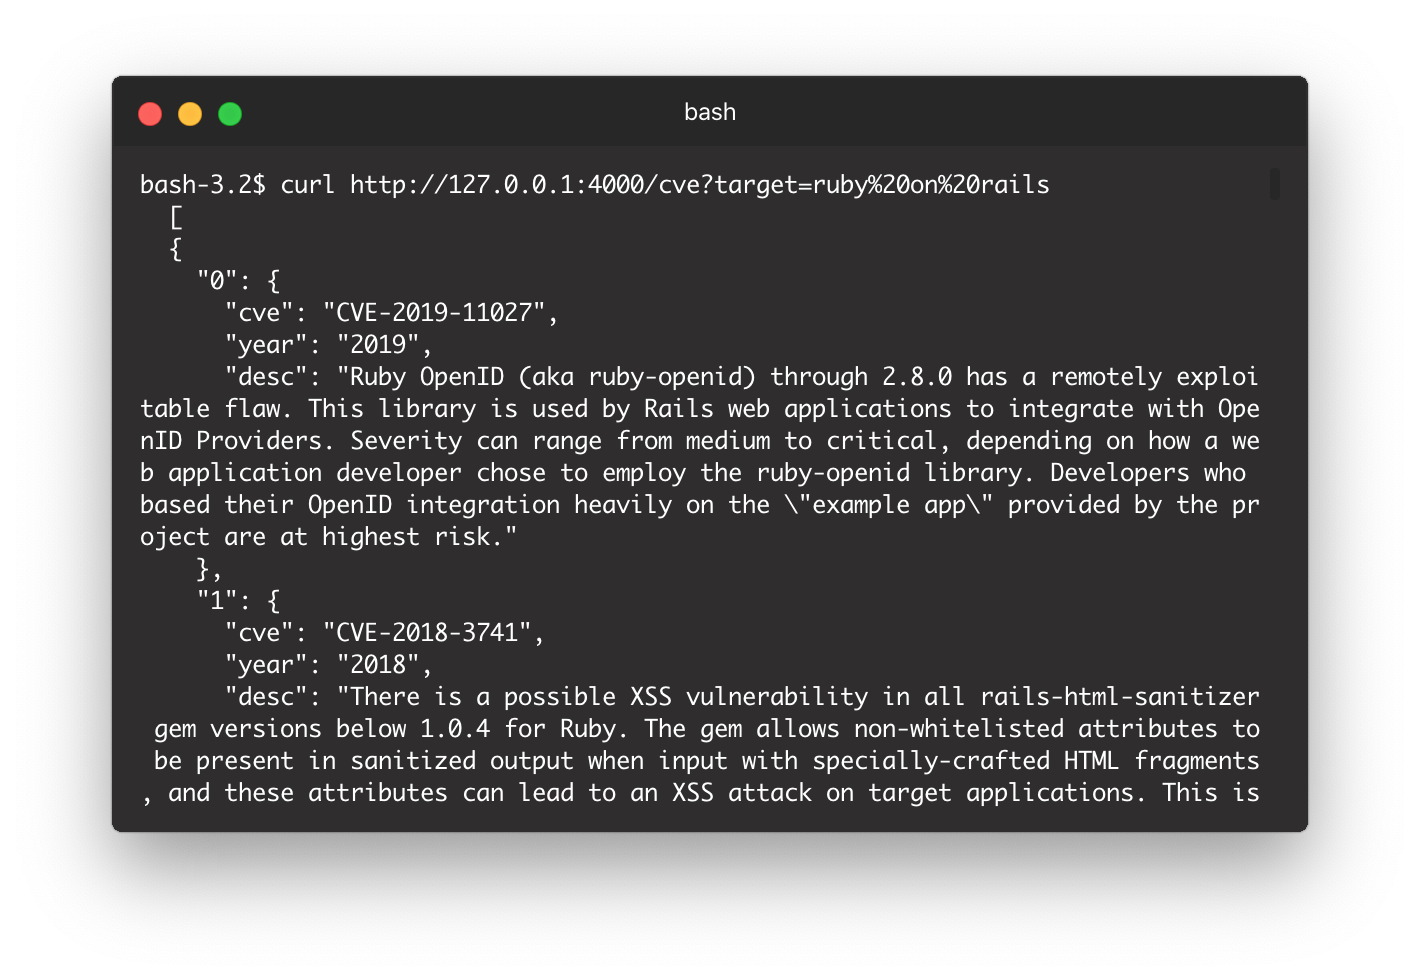
Cve-api
 beyarz/cve-api
API non officielle pour cve.mitre.org
vulnerability-analysisinformation-gatheringthreat-intelligence+1
beyarz/cve-apiAPI non officielle pour cve.mitre.org
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
Bibliothèque Java pour l'assainissement HTML rapide et configurable de sources non fiables. Utilise une analyse pilotée par des politiques pour…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implémentation de référence de Bean Validation 2.0 (JSR-380) fournissant un modèle de métadonnées piloté par annotations et une API pour la…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Système automatisé de traitement et de distribution de flux de données avec configuration sécurisée, suivi de provenance et architecture extensible…
 bogdanticu88/threatmap
Modélisateur de menaces IaC avec les frameworks STRIDE, MITRE ATT&CK et PASTA. Support pour REST API, GraphQL et Docker pour Terraform,…
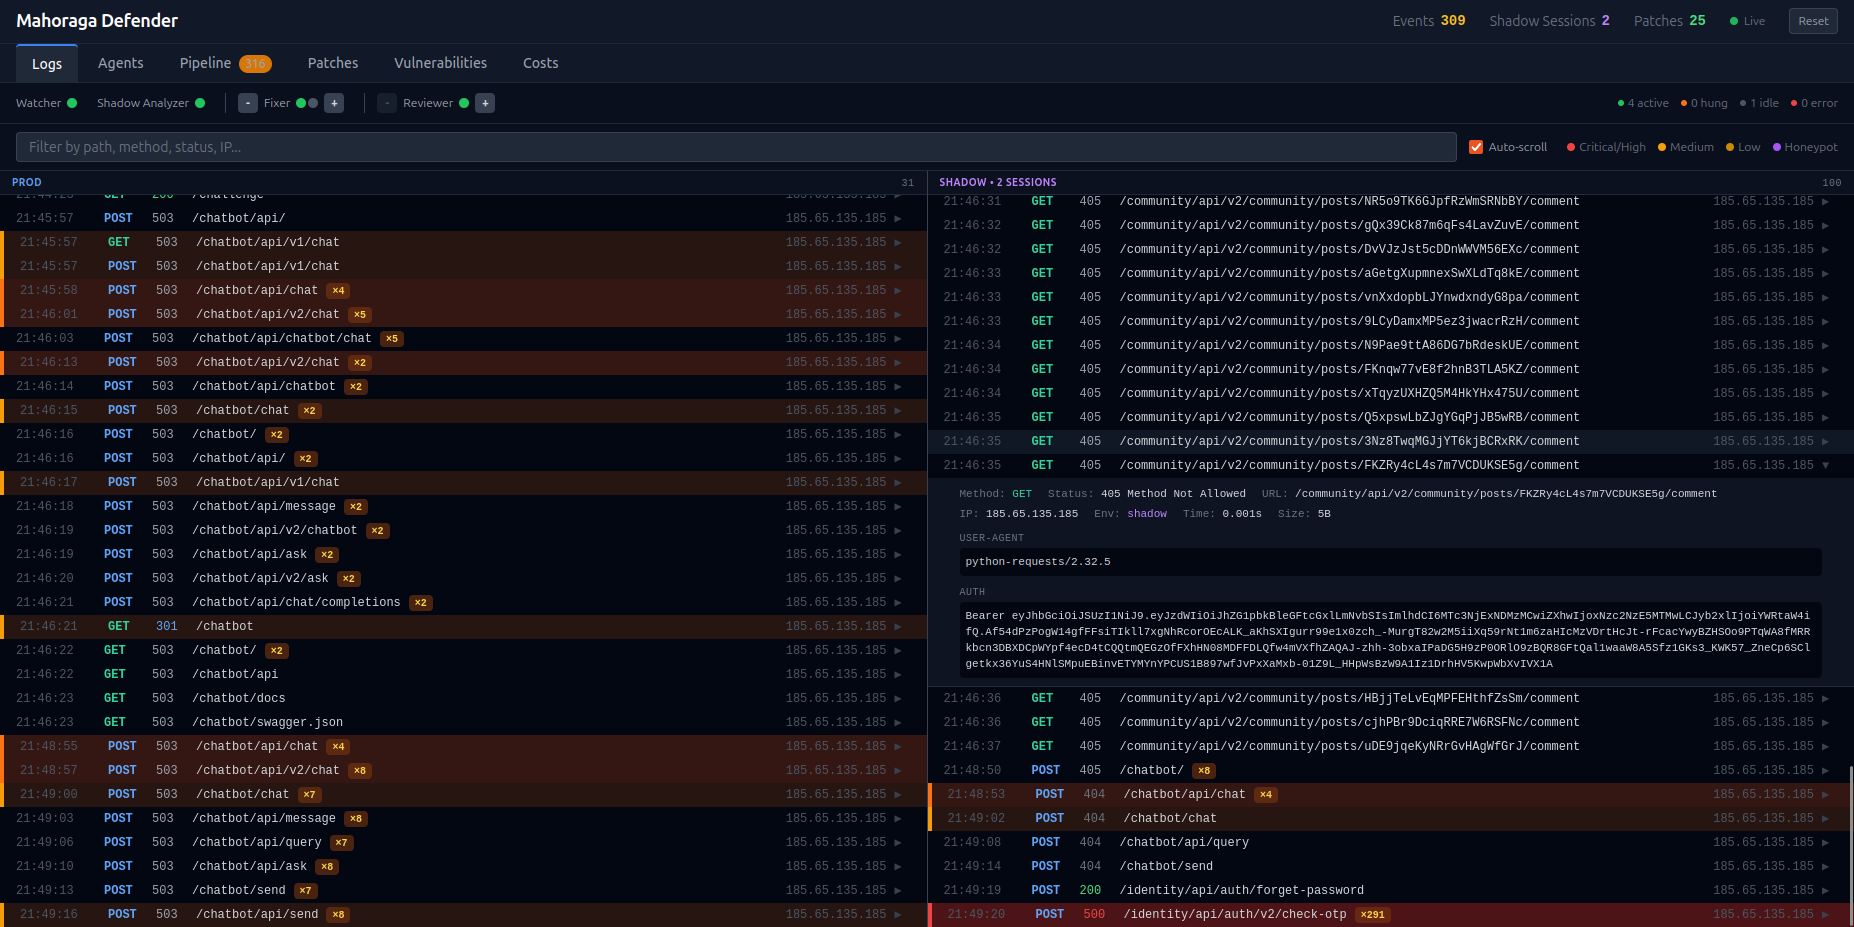 ageofalgorithms/mahoraga-webapp-defender
Système de défense de site web réactif alimenté par l'IA qui détecte les attaques, les analyse, et corrige automatiquement le code source en temps…
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
Bibliothèque de nettoyage HTML rapide et configurable pour prévenir les XSS et l'injection de code malveillant provenant d'entrées utilisateur non…
 shoucheng3/keycloak__keycloak_cve-2022-4137_20-0-3
Solution open source de gestion des identités et des accès offrant l'authentification unique, la fédération d'utilisateurs et l'authentification…
 securelayer7/promptpurify
Gardien anti-injection de prompt pour applications LLM. Modèle compact qui surpasse les gardiens open-source plus volumineux. Pas de regex, pas de…
 bishopfox/otto-support
Une implémentation d'un serveur MCP vulnérable utilisant mcp-go
 les-k/wp-secure-mcp
Un plugin WordPress exposant un serveur MCP via l'API REST, avec le modèle de sécurité comme point central -- comble la faille de contournement OAuth…