

FLAWED
 off-by-1-labs/flawed
Artefacts de type correctif avec défauts intégrés
defensive-toolsstatic-analysisvulnerability-scanners+8
29
off-by-1-labs/flawedArtefacts de type correctif avec défauts intégrés
 arsbr/veritensor
L'antivirus pour artefacts IA et pare-feu RAG. Un outil d'analyse statique qui scanne les modèles et notebooks à la recherche de RCE, les jeux de…
 bytespulse-oe/wp2shell-hestia-scanner
# Scanner de sécurité WordPress en lecture seule pour serveurs HestiaCP Détecte les indicateurs de compromission wp2shell (CVE-2026-63030 /…
 maureille/agentic-pcap
Code de benchmark et résultats interactifs pour la détection autonome d'attaques réseau par des agents LLM utilisant des outils et analysant des PCAP…
 garagehq/nightcrawler
Assistant local IA propulsé par IA pour red team sur téléphone
 mohamed--abdel-maksoud/pisiguard
Extension de navigateur qui détecte les données à caractère personnel et les données sensibles dans les conversations d'IA, les masque par des…

 roxanne_ardary/nexora
Plateforme de gouvernance des terminaux pilotée par l'IA qui surveille l'utilisation des logiciels, applique une classification des risques basée sur…
 jpcertcc/logontracer
Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
 yashmahajan10/llm-differential-privacy-gateway
Noisegate : une passerelle de confidentialité différentielle qui permet à un agent LLM non fiable d'interroger des données sensibles via MCP (Model…
 0ca/boxpwnr-traces
Traces de résolution d'agents LLM, classements et résultats de benchmarks sur les plateformes de CTF et de hacking en sécurité.
 ryehr/hitms_steganography
Intégrer plusieurs messages secrets dans les choix de jetons de chat LLM à l'aide de codeurs stéganographiques arithmétiques/Discop, avec décodage…
 guardia-ai/gitlab-component
Scanneur de conformité à l'AI Act européen pour les pipelines CI/CD GitLab — détecte les bibliothèques IA/ML et publie la classification des risques…
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA
 owasp/agent-security-regression-harness
Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
 j-dahl7/mcp-attack-detection-sentinel
Laboratoire de détection Sentinel pour les chaînes d'attaque MCP : CVE-2026-26118 vol de jeton SSRF, empoisonnement d'outils, exfiltration entre…
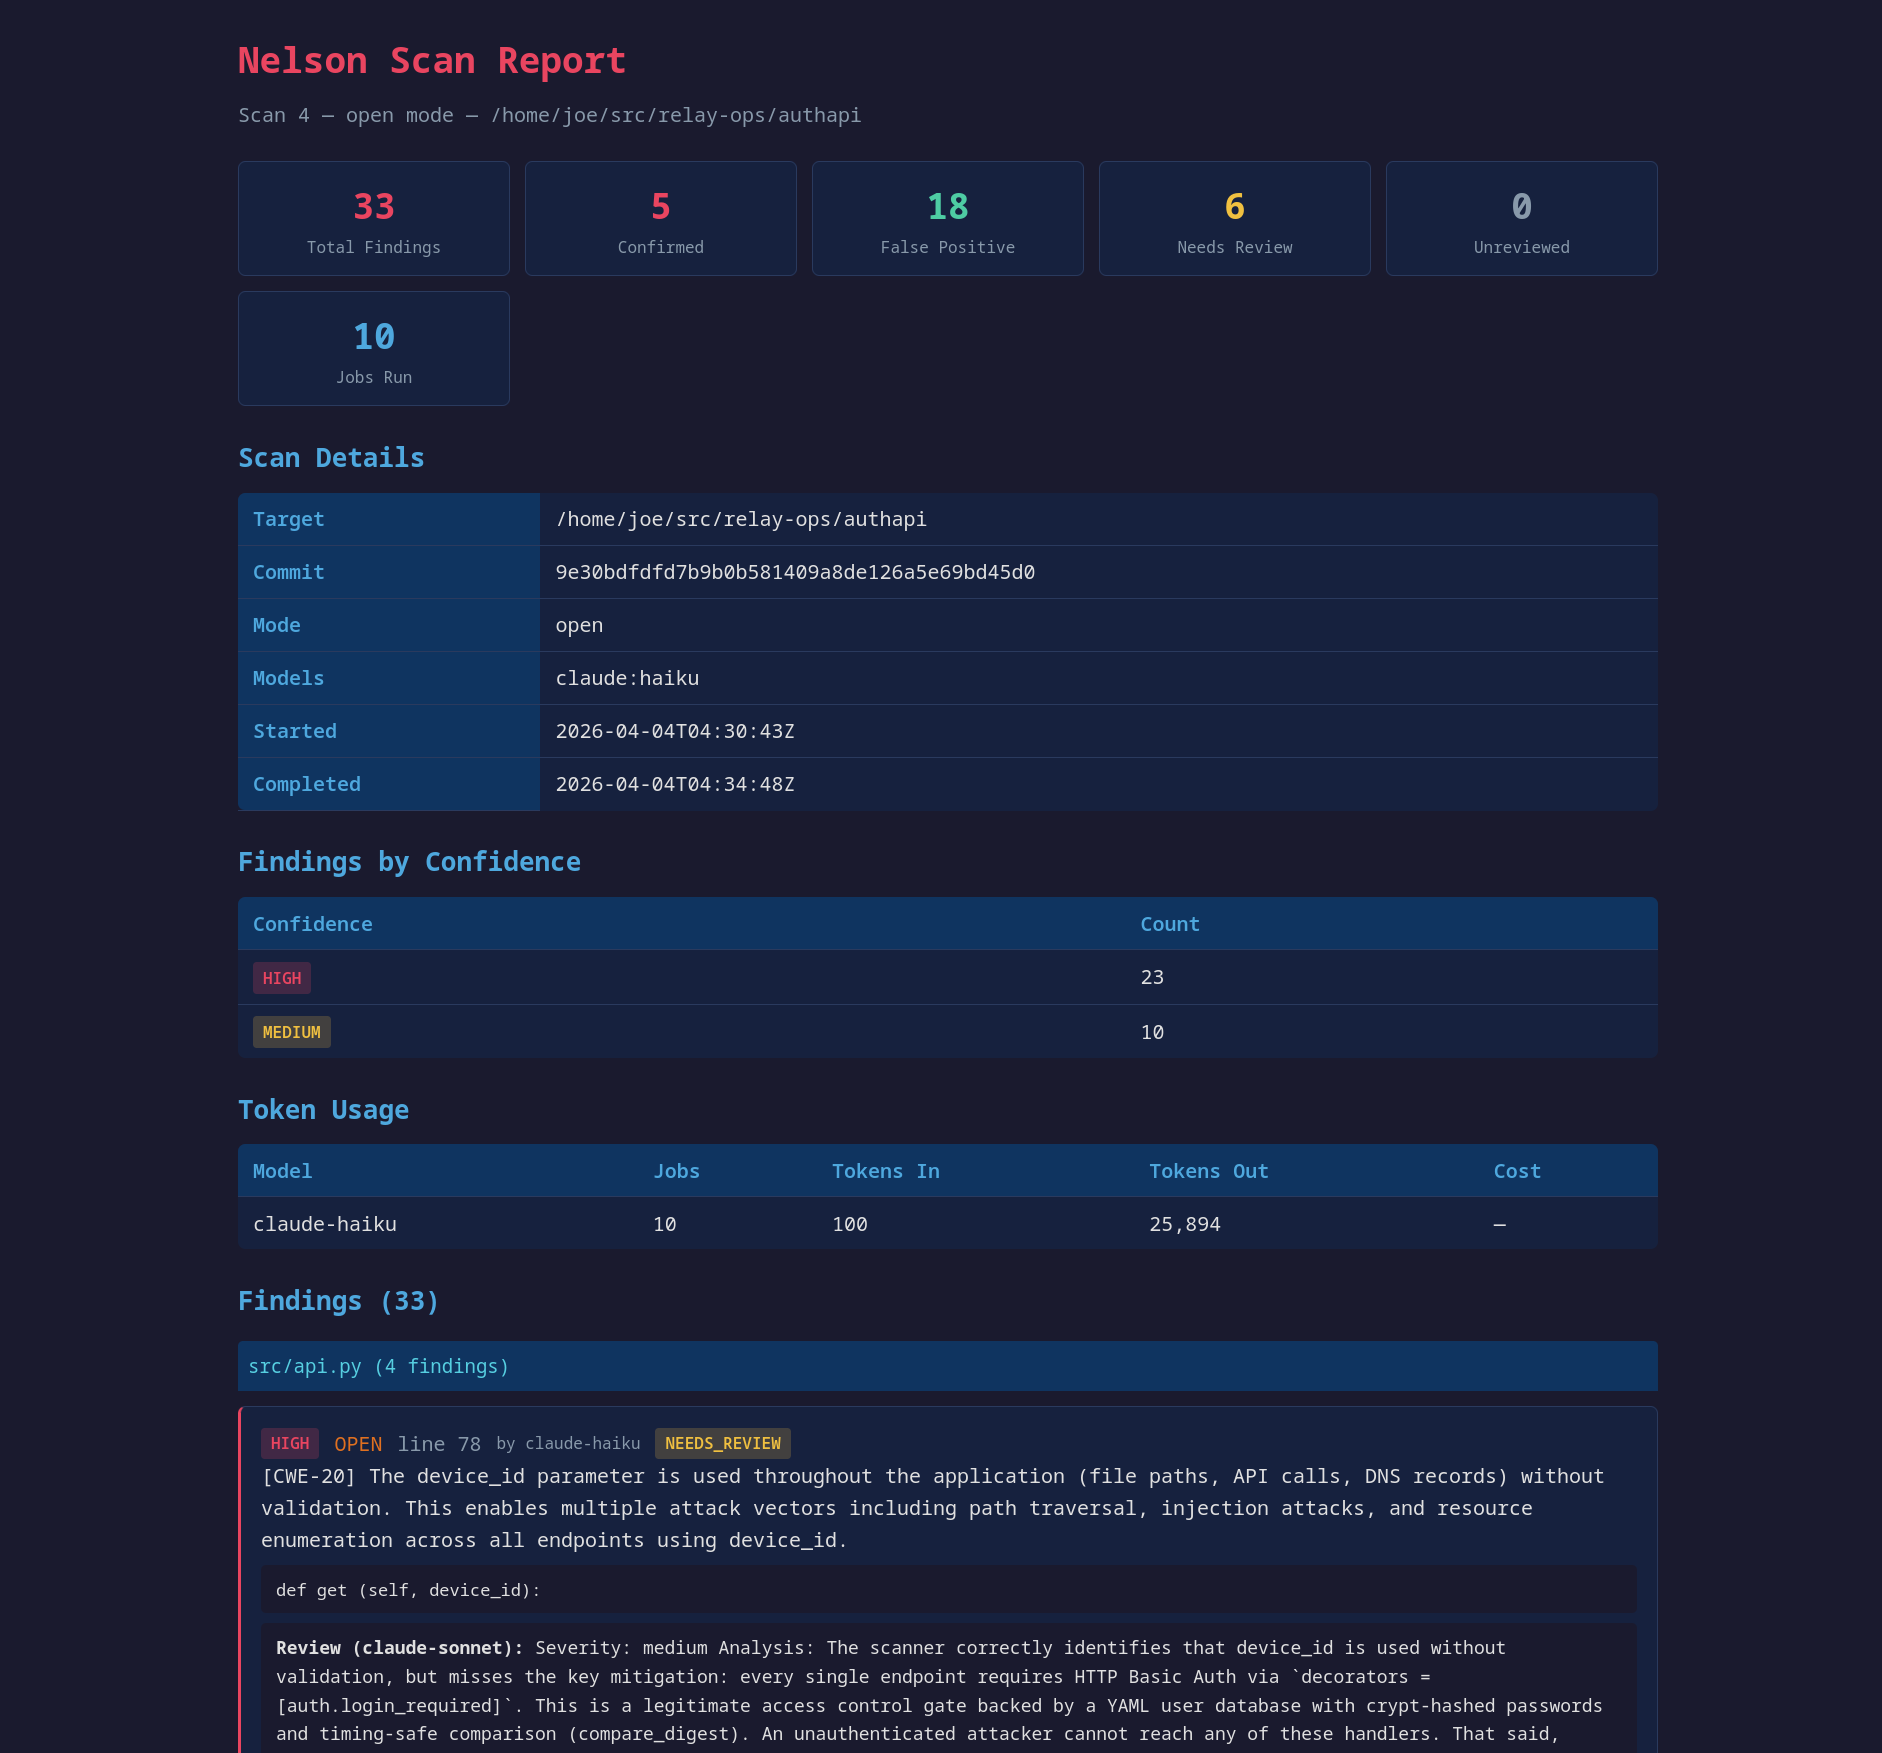 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 toxy4ny/delirium-ai-safety-benchmark
Un cadre de diagnostic pour mesurer la vulnérabilité des LLM à l'Érosion Contextuelle Affective (ACE) et aux vecteurs d'attaque liminaux associés.…
 vikasudasi/exfil-scan
Analyser les sorties des LLM et les contenus générés par IA pour détecter les signaux d'exfiltration de données (EchoLeak, CVE-2025-32711) avant…