

AtomicTestHarnesses
 redcanaryco/atomictestharnesses
Dépôt public pour le harnais de test atomique
defensive-toolspenetration-testingred-teaming+1
289
redcanaryco/atomictestharnessesDépôt public pour le harnais de test atomique
 robustbench/robustbench
Benchmark standardisé de robustesse adversarial avec un classement public et un zoo de modèles téléchargeable pour évaluer les modèles ML contre les…
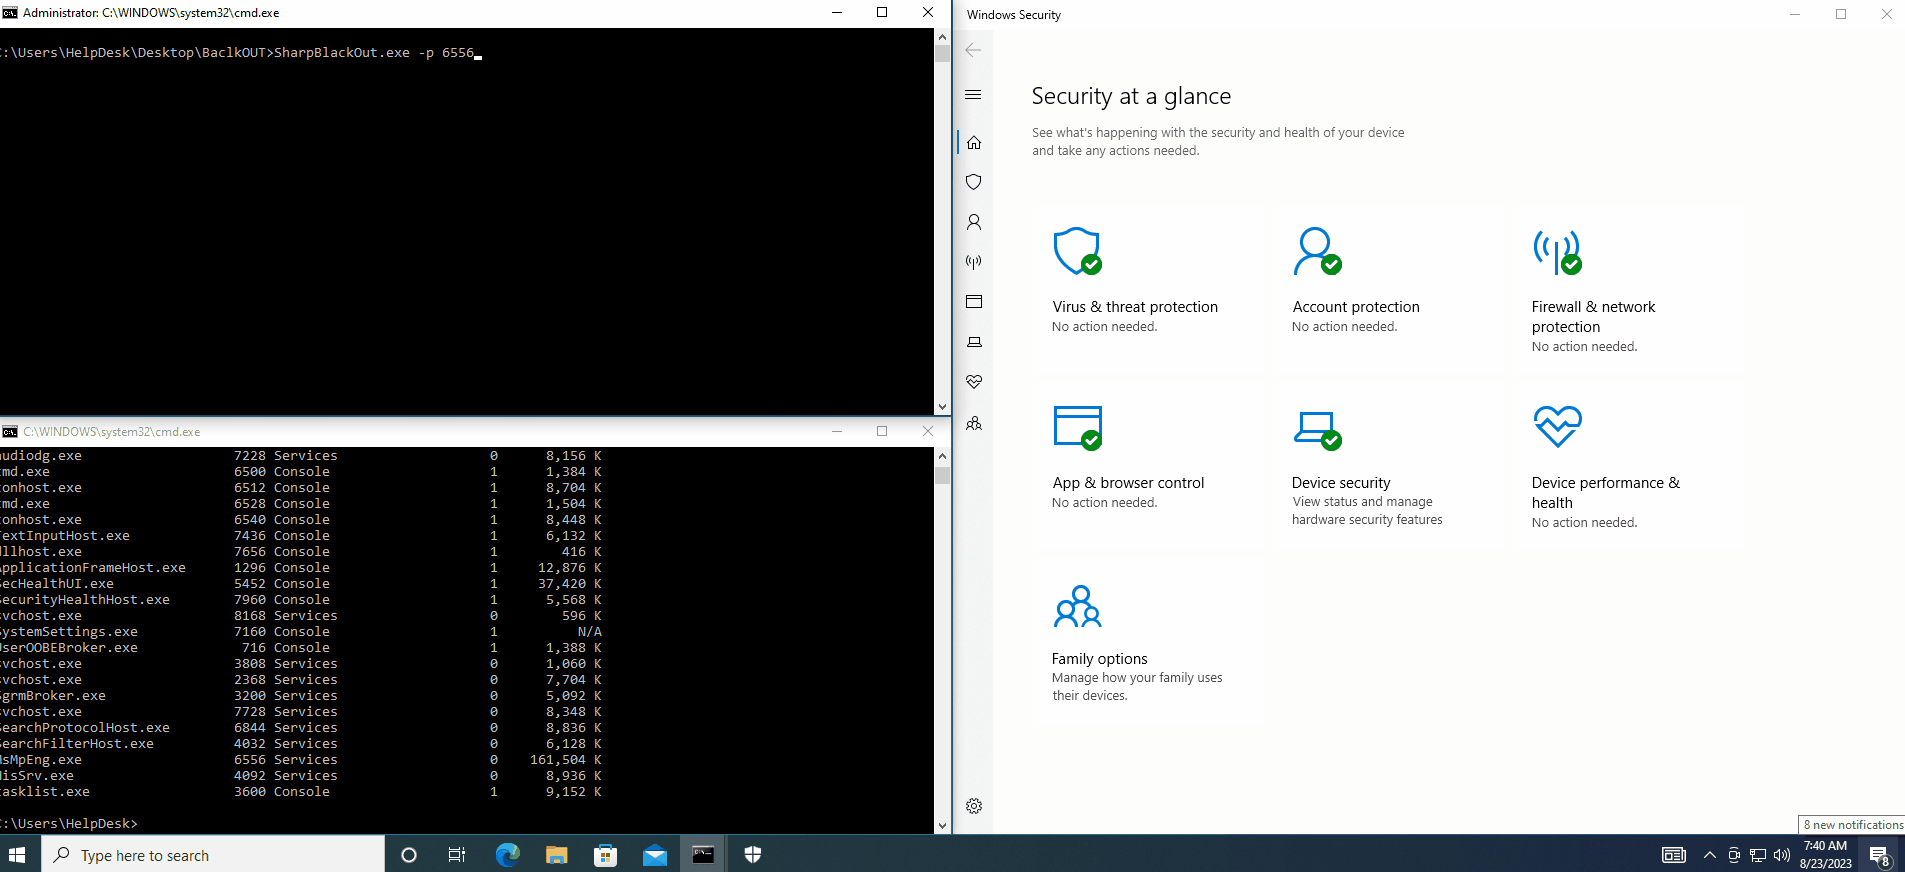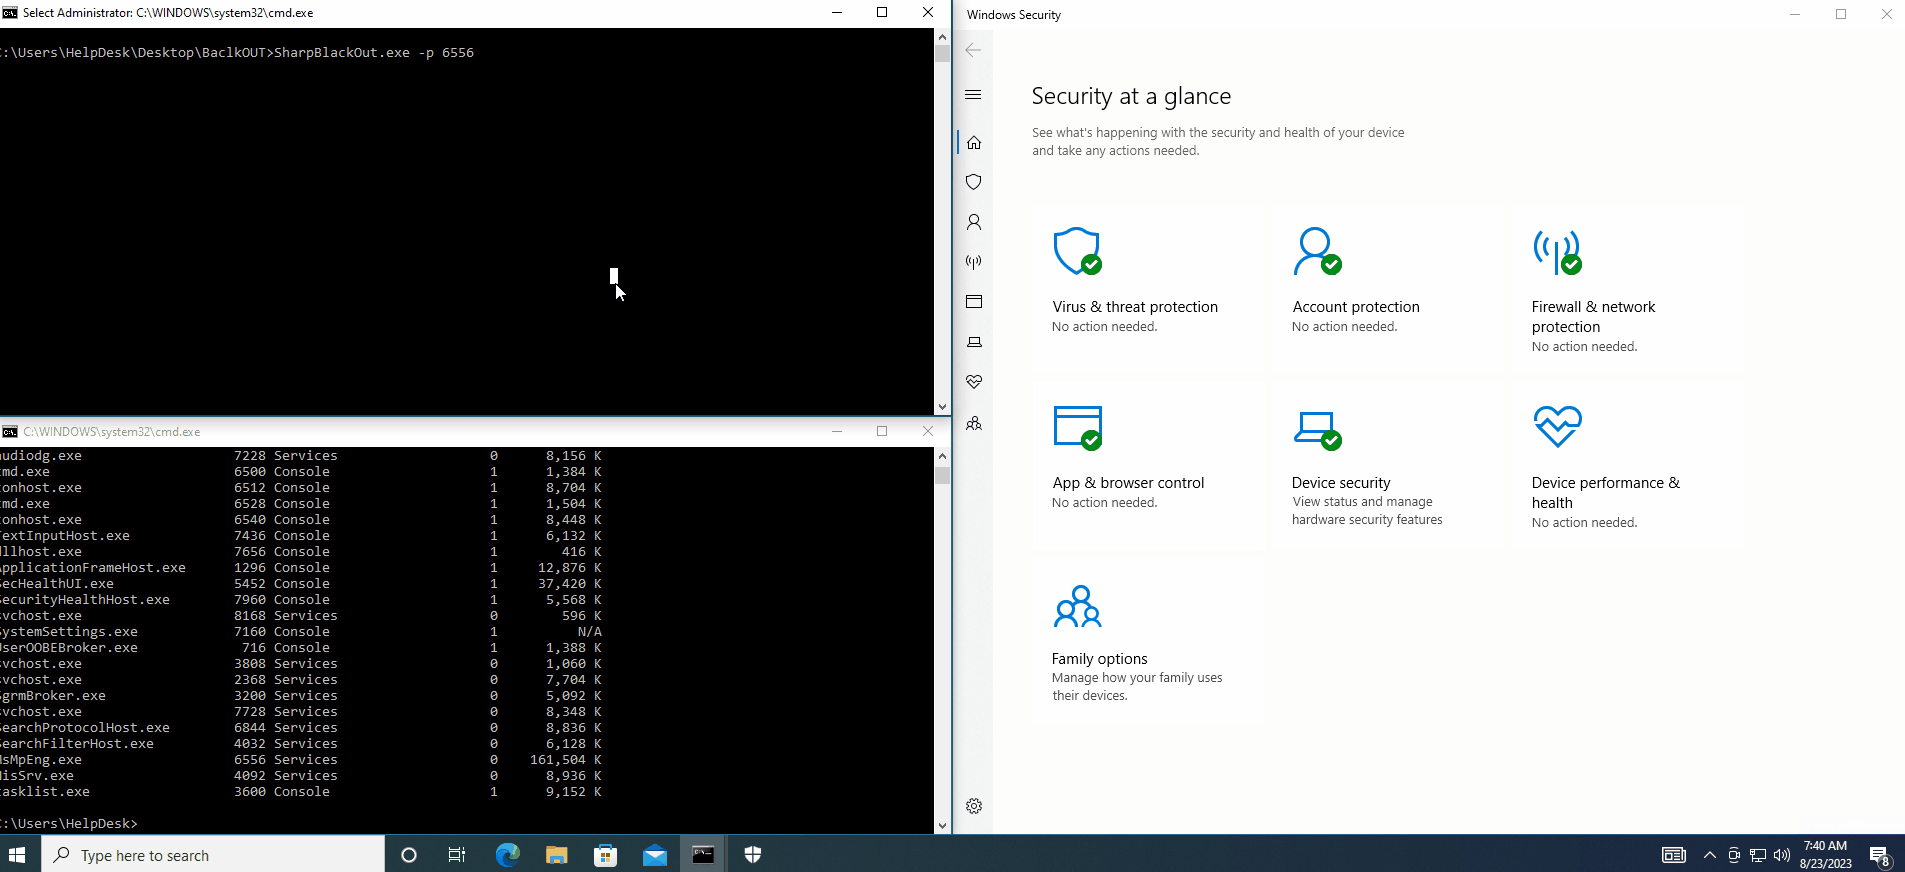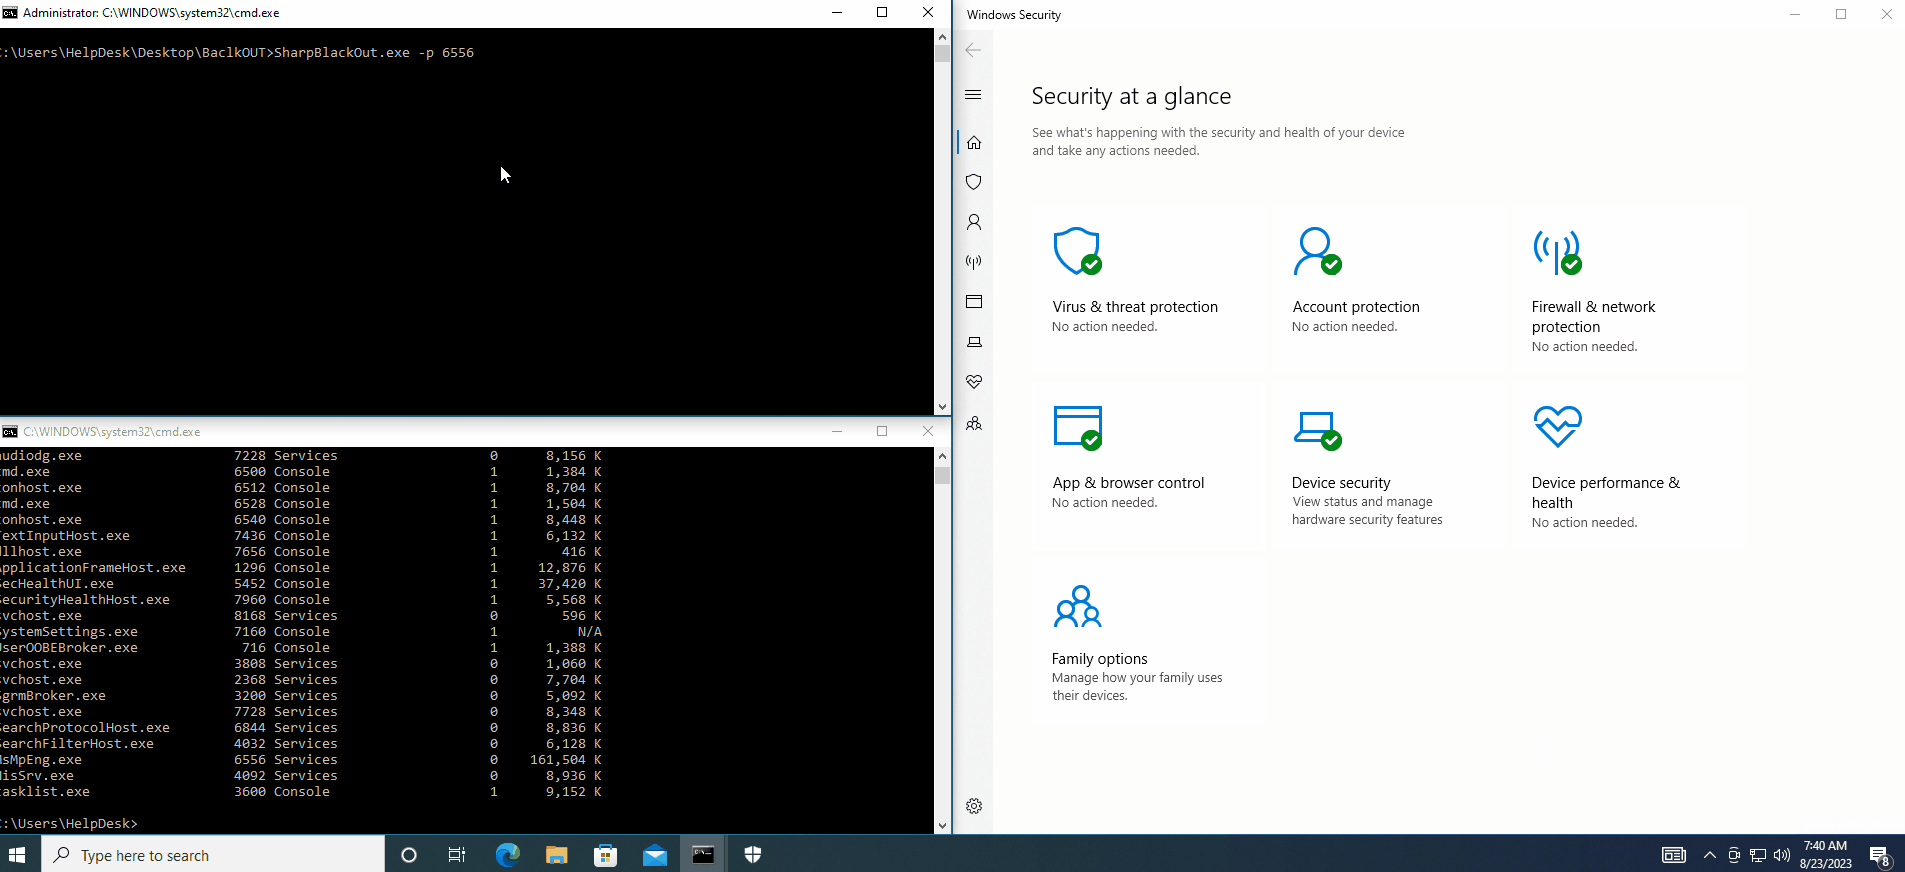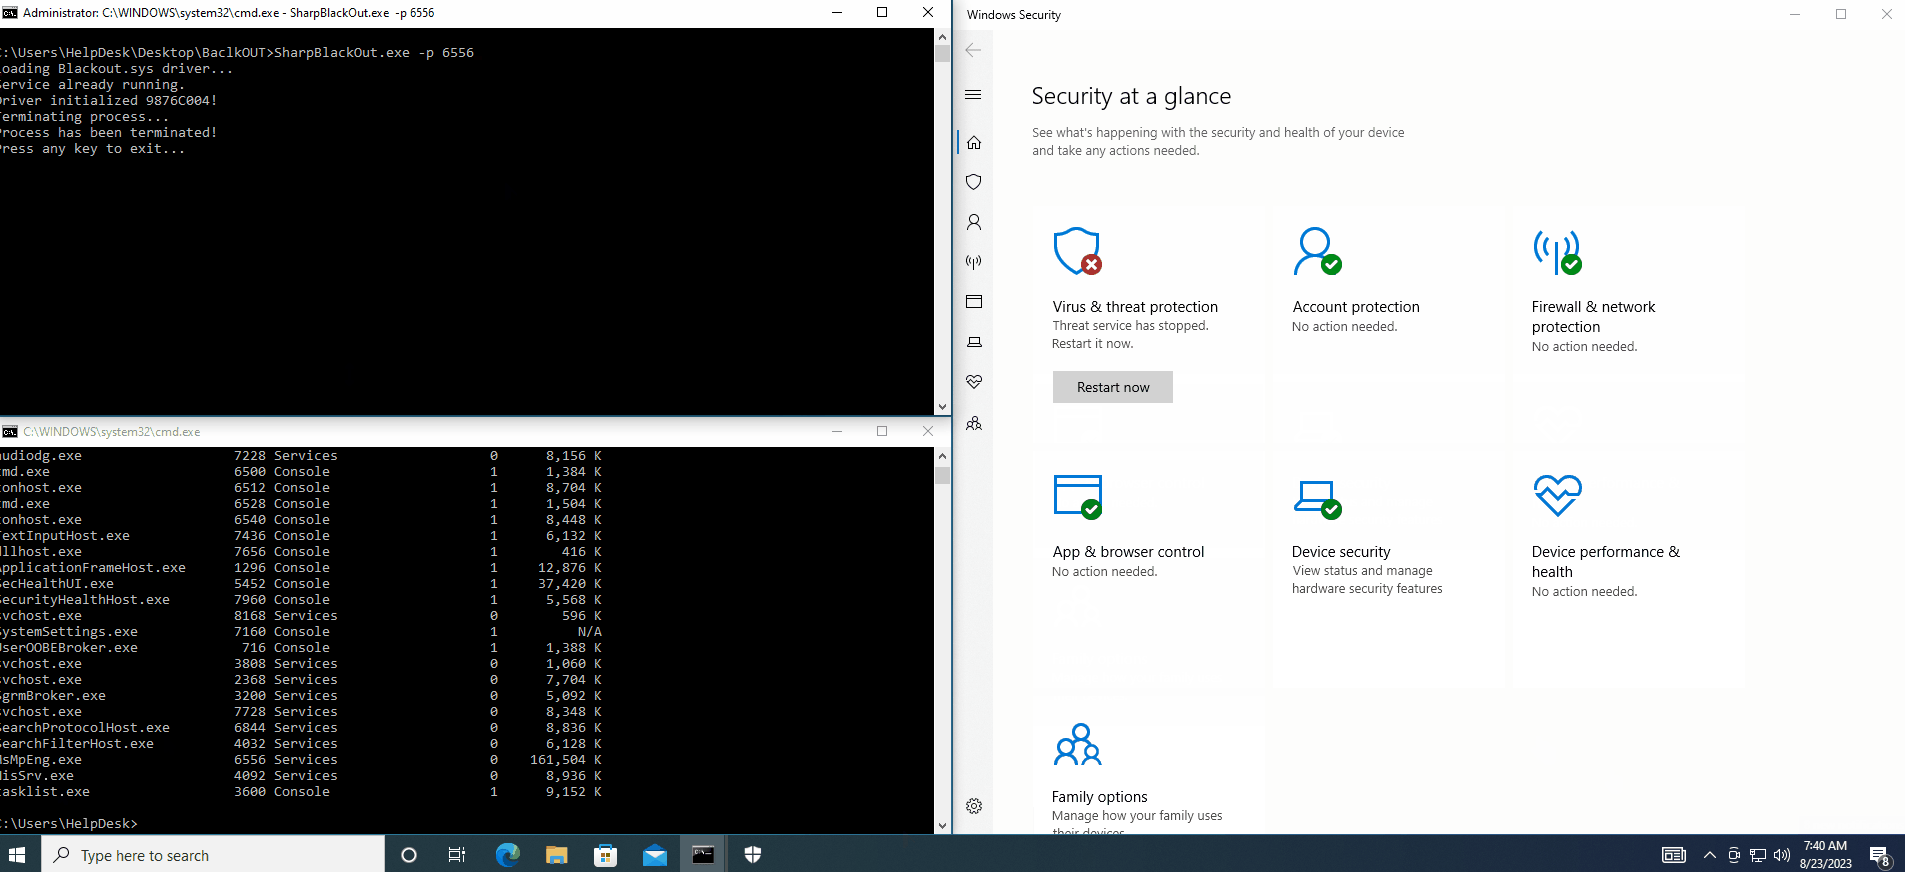 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 darkspacesecurity/runas-stealer
Voleur d'identifiants de l'utilitaire RunAs mettant en œuvre 3 techniques : Hooking de CreateProcessWithLogonW, Keylogging intelligent, Débogage à…
 ttpreport/siphondns
Exfiltration furtive de données via DNS
 kudaes/unwinder
Spoofing de pile d'appels pour Rust
 lsecqt/offensivecpp
Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.
 d0rb/eclipse-chatgpt-4o-jailbreak
Découvrez Eclipse, le seul jailbreak qui fait un moonwalk autour de ChatGPT 4o.
 helviojunior/hookchain
HookChain : une nouvelle perspective pour contourner les solutions EDR
 didierstevens/falsepositives
Outils qui déclenchent de fausses alertes AV positives
 mthcht/purpleteam
Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC
 bishopfox/brokenhill
Un outil d'attaque par gradient de coordonnées glouton (GCG) industrialisé pour les grands modèles de langage (LLMs).
 mvelazc0/purplesharp
PurpleSharp est un outil de simulation d'adversaire en C# qui exécute des techniques adverses dans le but de générer de la télémétrie d'attaque dans…
 rasta-mouse/process-inject-kit
Portage du Process Inject Kit de Cobalt Strike
 netero1010/edrsilencer
Un outil utilise Windows Filtering Platform (WFP) pour bloquer la remontée des événements de sécurité des agents Endpoint Detection and Response…
 deepinstinct/shimme
PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
 deepinstinct/nofilter
Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.