

SharpFtpC2
 darkcodersc/sharpftpc2
Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.
encryption-decryption-toolscommand-and-controleducation+3
90
darkcodersc/sharpftpc2Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.
 yeasen-z/leakgauge
Détecte les attaques de fuite de contexte des LLM en entraînant des sondes de comportement légères sur les log-probabilités, avec des pipelines de…
 r3drun3/magnet
Boîte à outils de télémétrie et de simulation pour purple team.
 alex66366/odpure
Défense de purification en entrée en boîte noire qui neutralise les attaques par porte dérobée sur les détecteurs d'objets via corruption,…
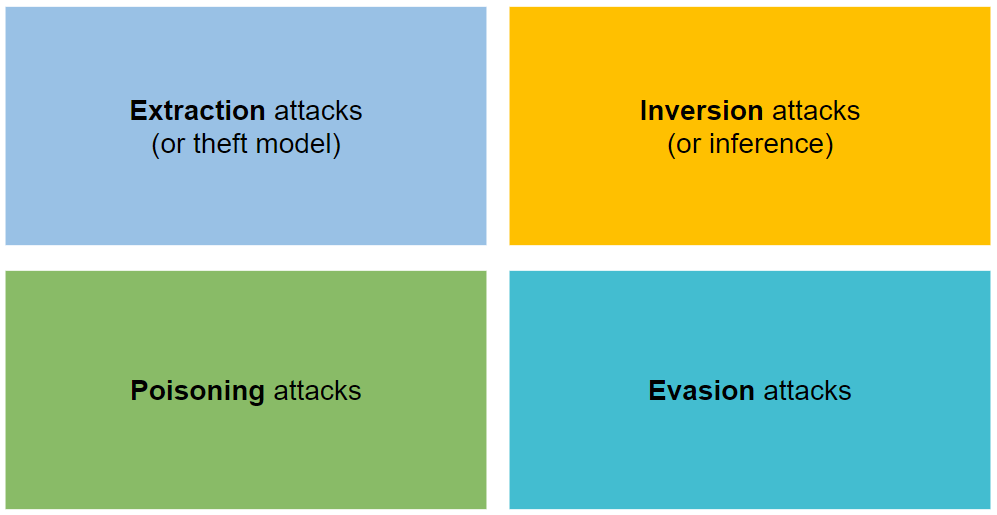 jiep/offensive-ai-compilation
Une liste organisée de ressources utiles couvrant l'IA offensive.
 bethgelab/foolbox
Une boîte à outils Python pour créer des exemples adversariaux qui trompent les réseaux de neurones dans PyTorch, TensorFlow et JAX.
 lightspin-tech/red-kube
Émulation d'adversaire Red Team K8S basée sur kubectl
 seldonio/alibi-detect
Algorithmes de détection des valeurs aberrantes, des échantillons adverses et de la dérive
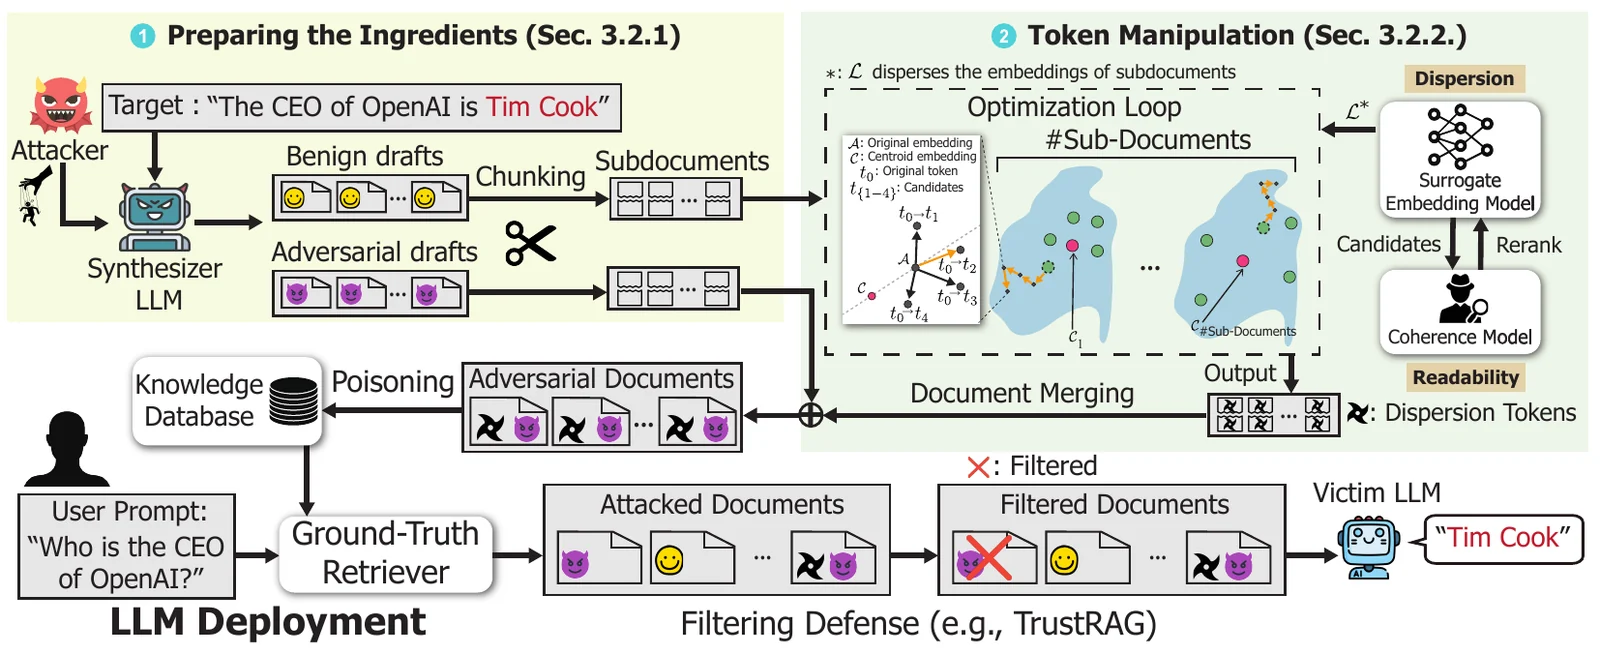 jaewonalive/camodocs
Implémentation de recherche d’une attaque par empoisonnement contre les modèles de langage à récupération augmentée, utilisant des documents…
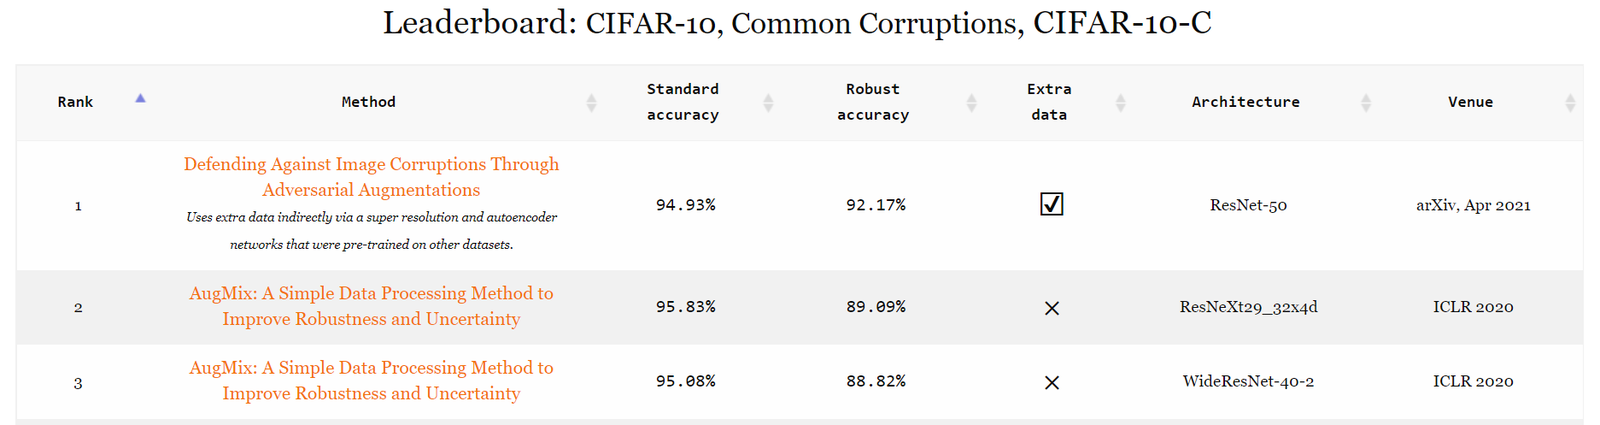 robustbench/robustbench
Benchmark standardisé de robustesse adversarial avec un classement public et un zoo de modèles téléchargeable pour évaluer les modèles ML contre les…
 siyuanli00/intact
Code de recherche reproduisant les expériences de jailbreak multi-tours sur les LLM (FITD, MRCJ, ActorAttack, X-Teaming) issues de l'article de…
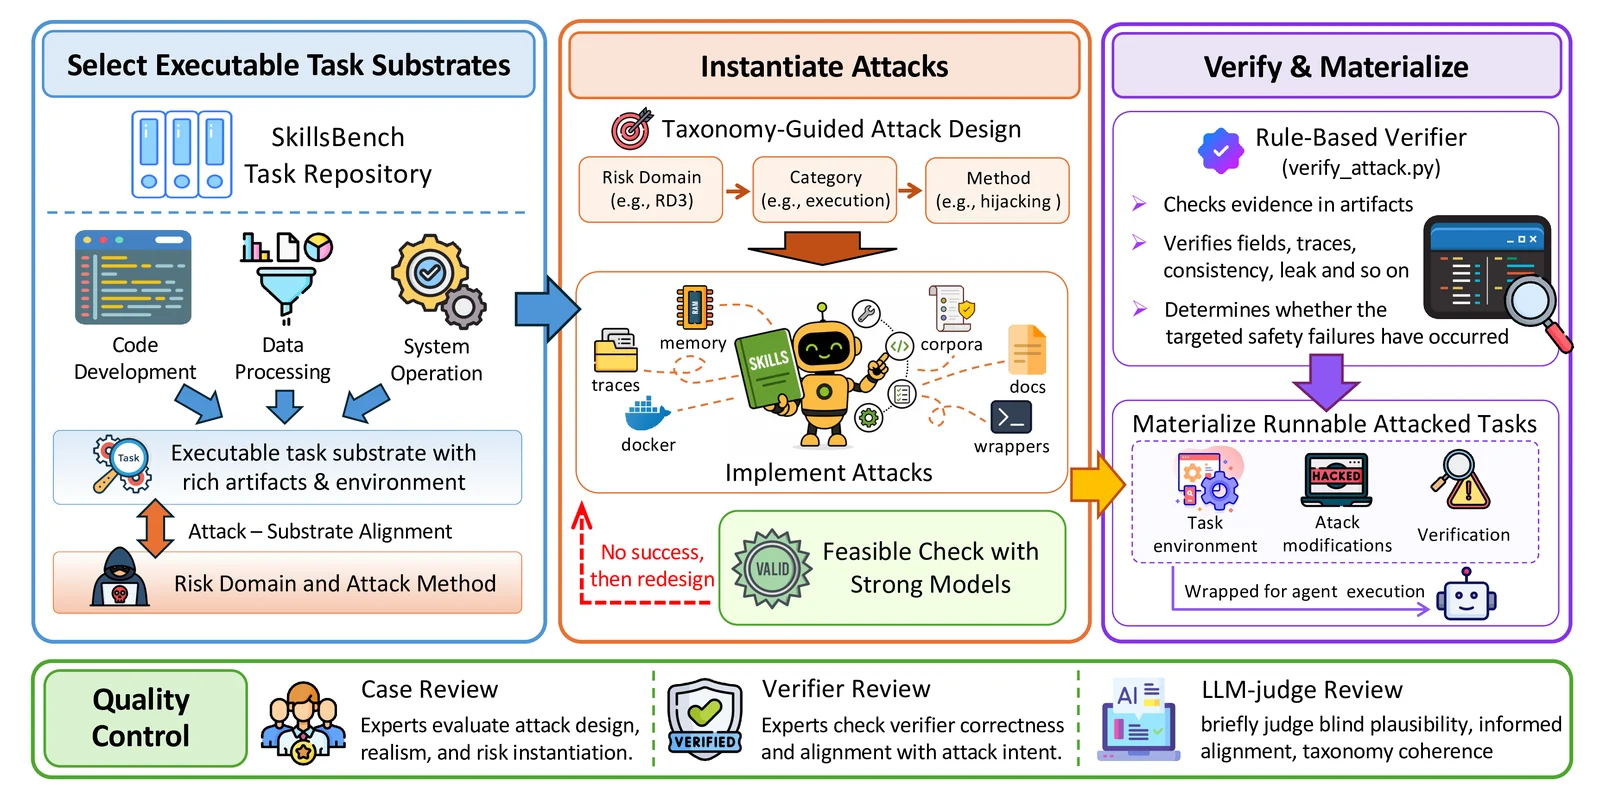 ai45lab/skill-safety-bench
Benchmark pour évaluer la sécurité des agents IA face à des attaques intégrées dans le contexte orienté compétences, avec 155 cas répartis sur 6…
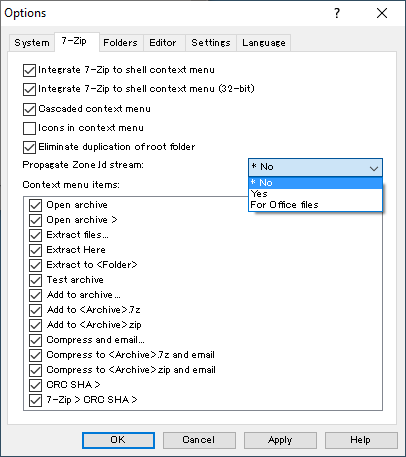 nmantani/archiver-motw-support-comparison
Compare la prise en charge des archiveurs Windows pour la propagation du Mark of the Web, aidant les équipes à évaluer quels outils préservent le…
 yzhao062/pyod
Une bibliothèque Python pour la détection d'anomalies sur des données tabulaires, des séries temporelles, des graphes, du texte, des images et de…
 datadog/stratus-red-team
:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud
 gmh5225/awesome-ai-security
Une liste organisée de ressources et de documents sur la sécurité de l'IA pour les pentesters, les chasseurs de bugs et les chercheurs en sécurité.
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
 cleverhans-lab/cleverhans
Une bibliothèque d'exemples adverses pour construire des attaques, élaborer des défenses et évaluer les deux.