
Split
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
ids-ips-evasionshellcodepost-exploitation+3
kudaes/splitAppliquez une approche diviser pour régner pour contourner les EDR
 flangvik/obfuscatedsharpcollection
Tentative de version obscurcie de SharpCollection
 bishopfox/deephack
Code de preuve de concept de la présentation DEF CON 25
 nvisosecurity/cobaltwhispers
CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
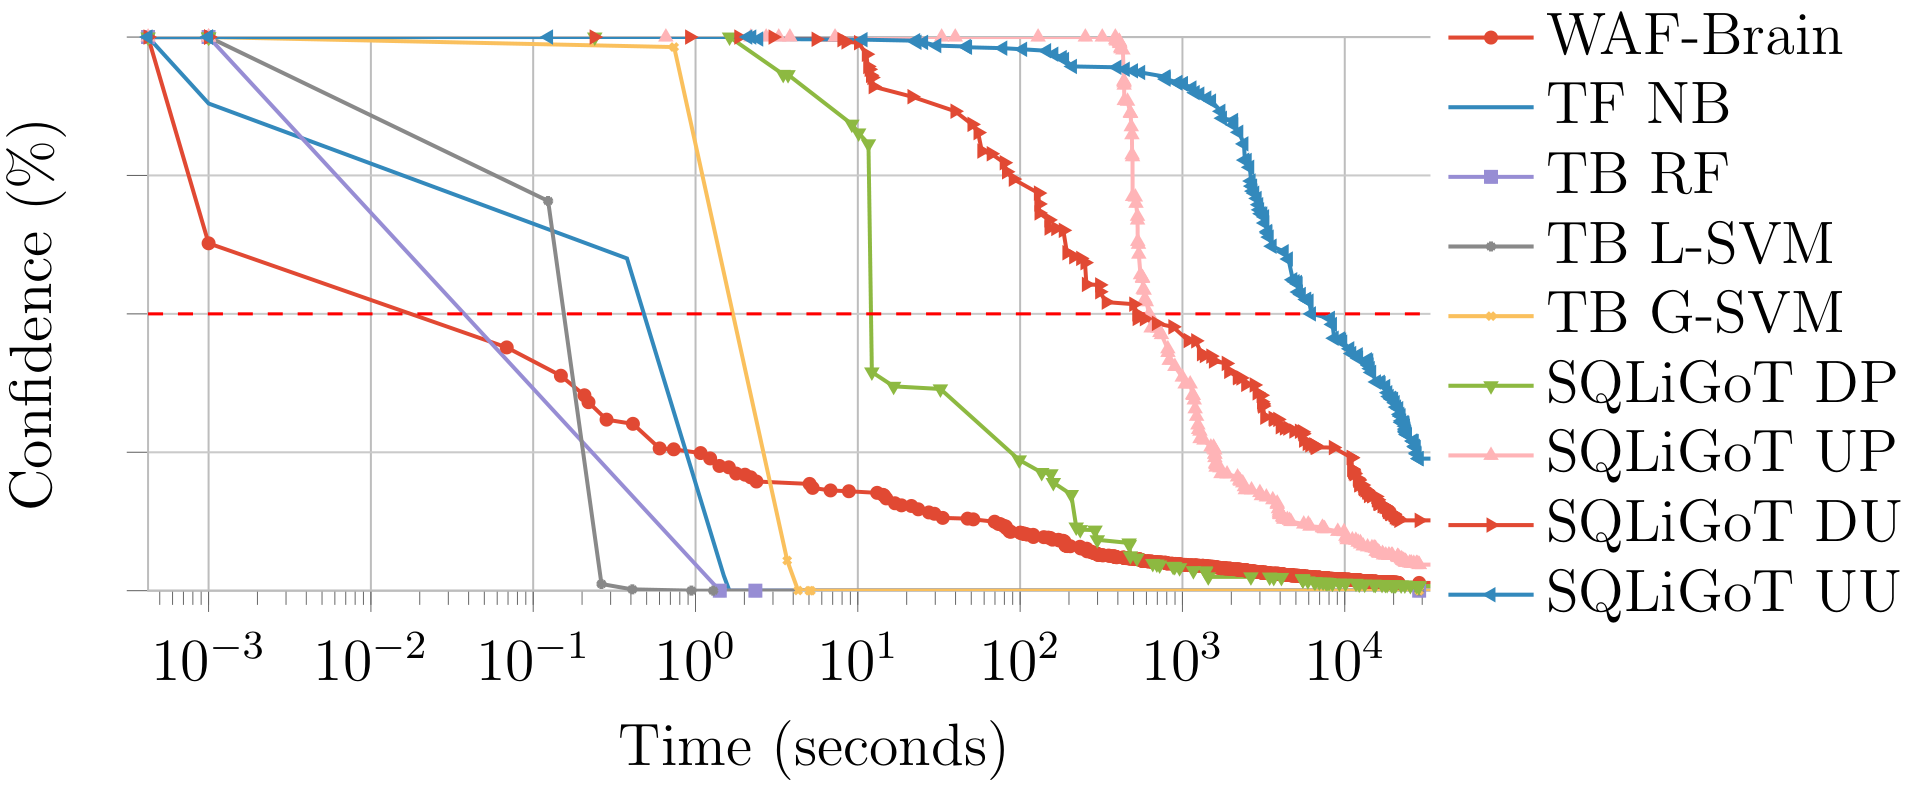 avalz/waf-a-mole
Un fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique

 azure/pyrit
Le Python Risk Identification Tool pour l'IA générative (PyRIT) est un framework open source conçu pour permettre aux professionnels de la sécurité…
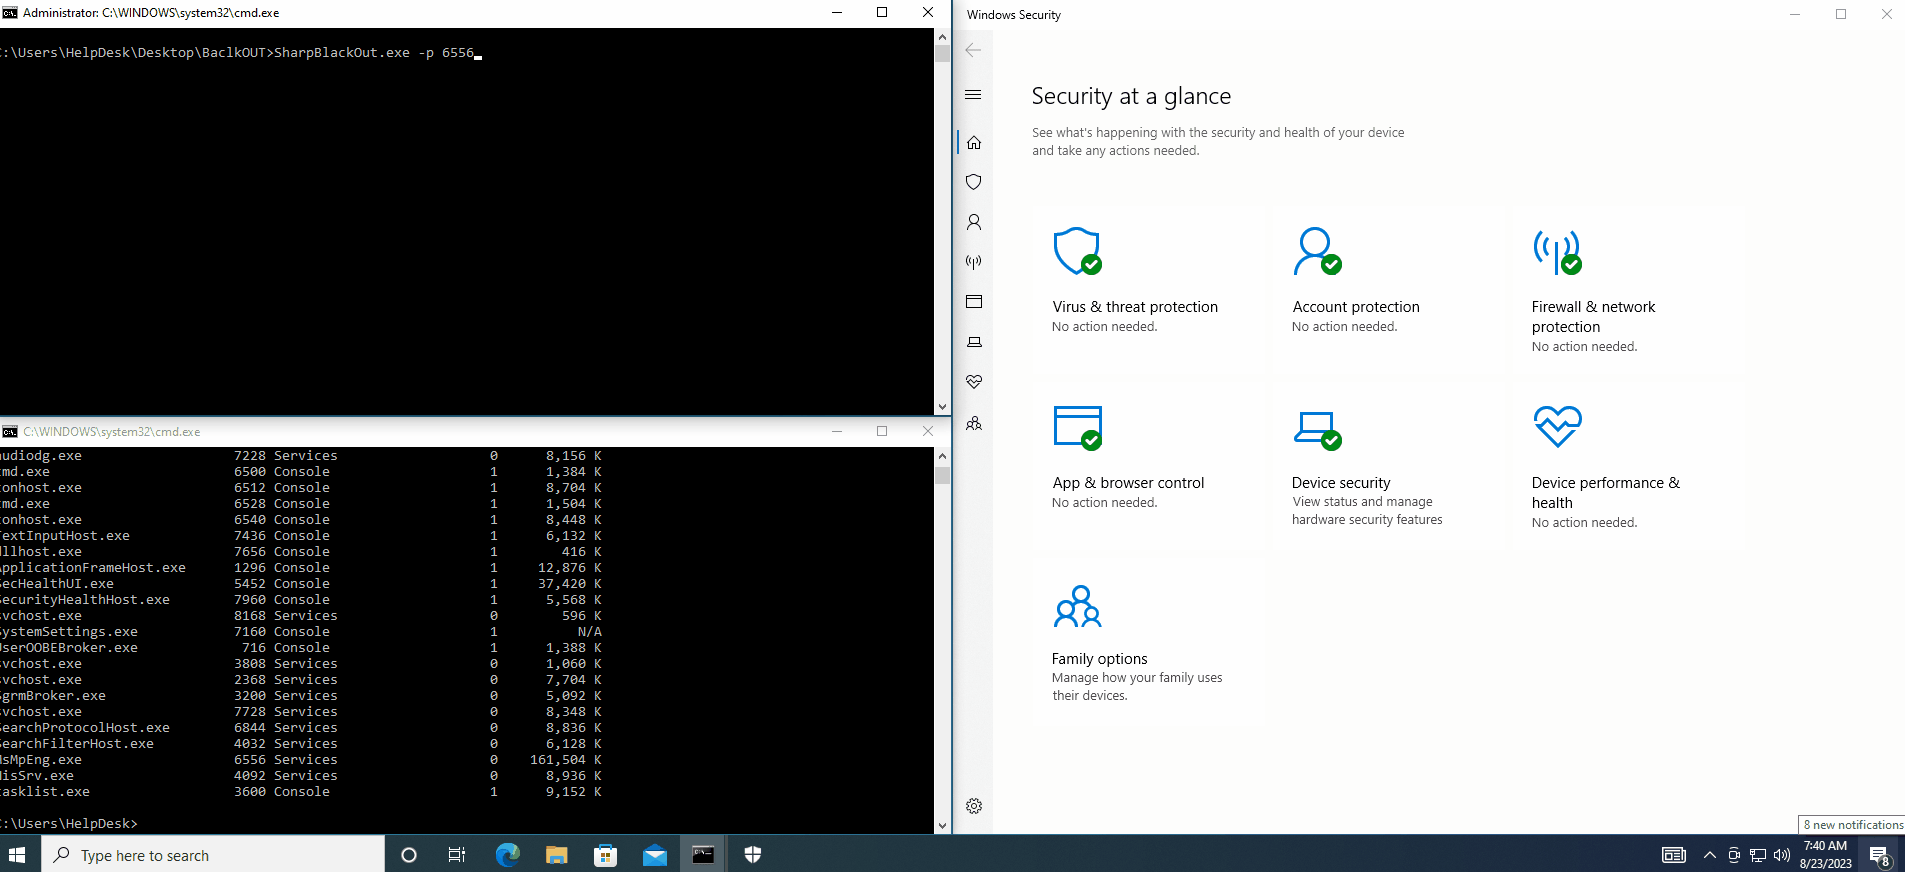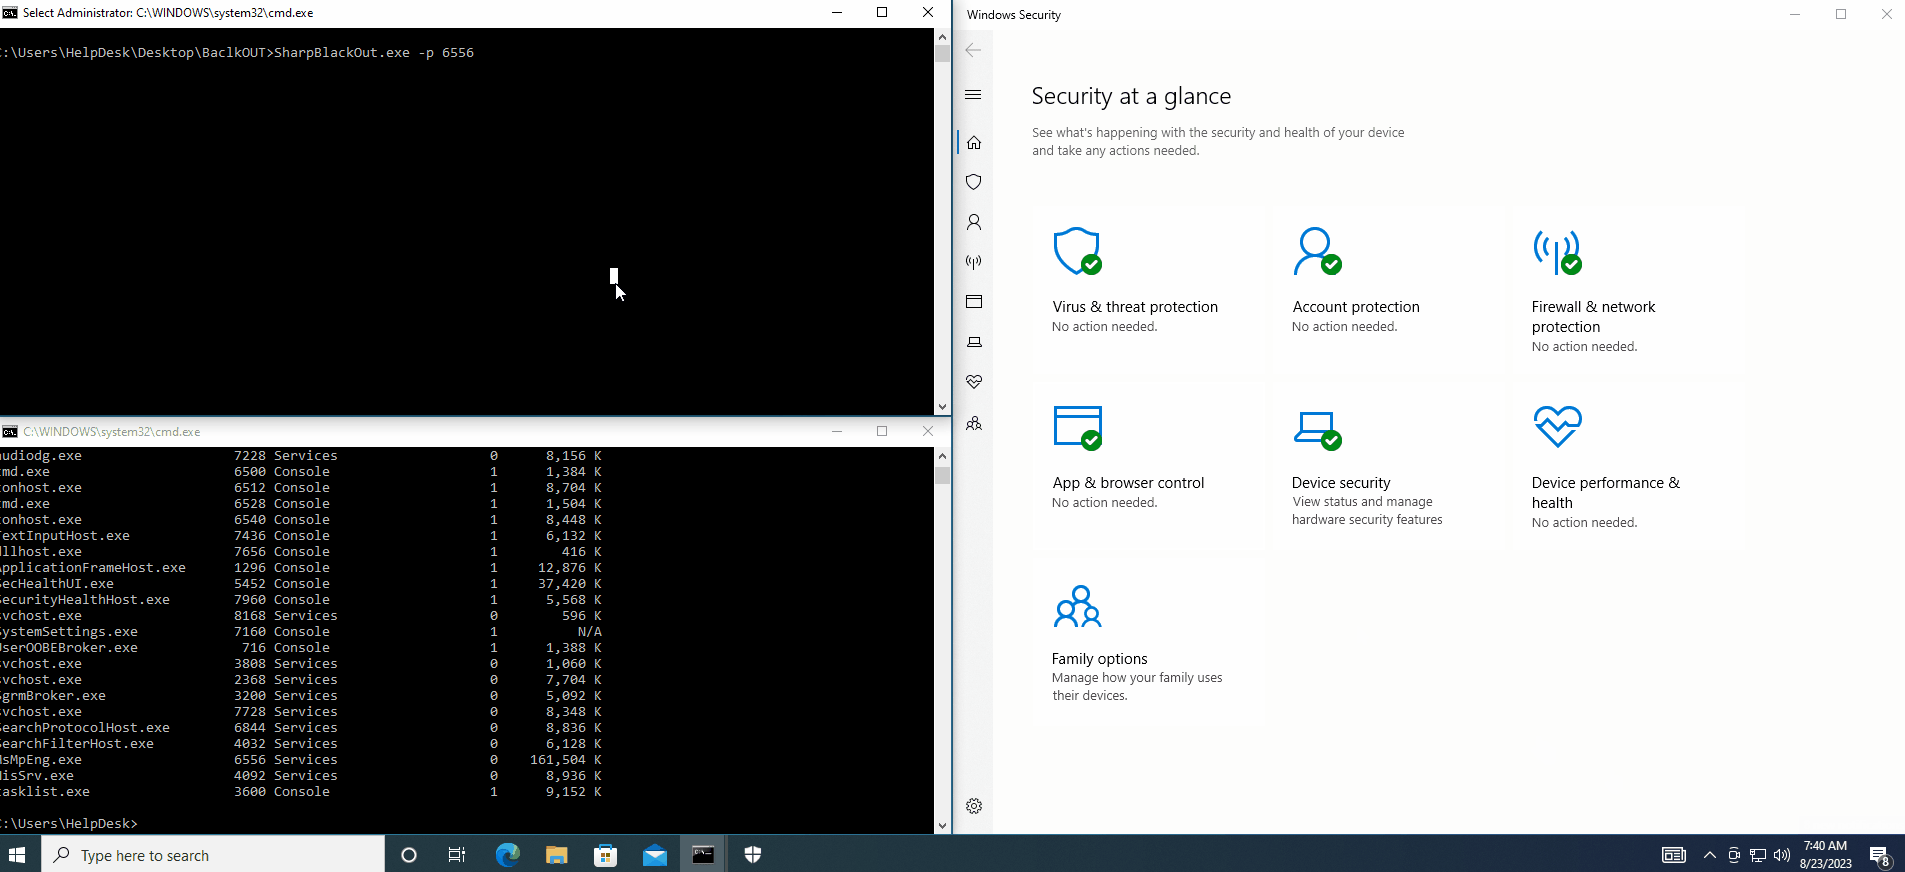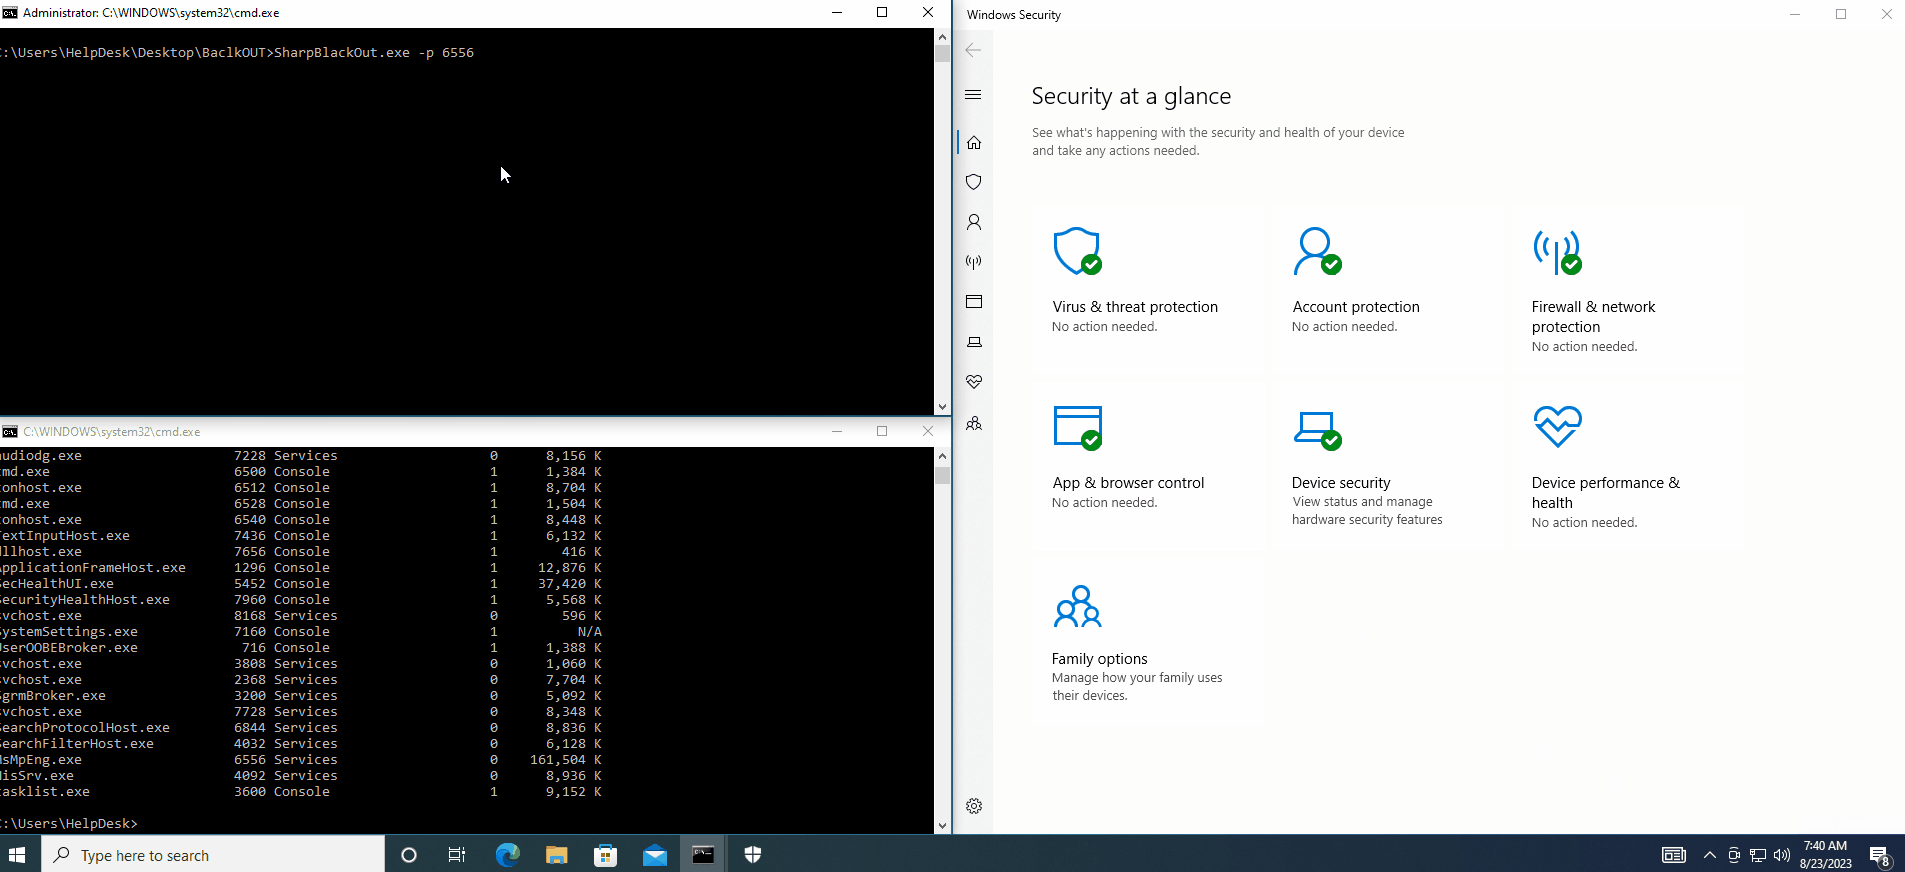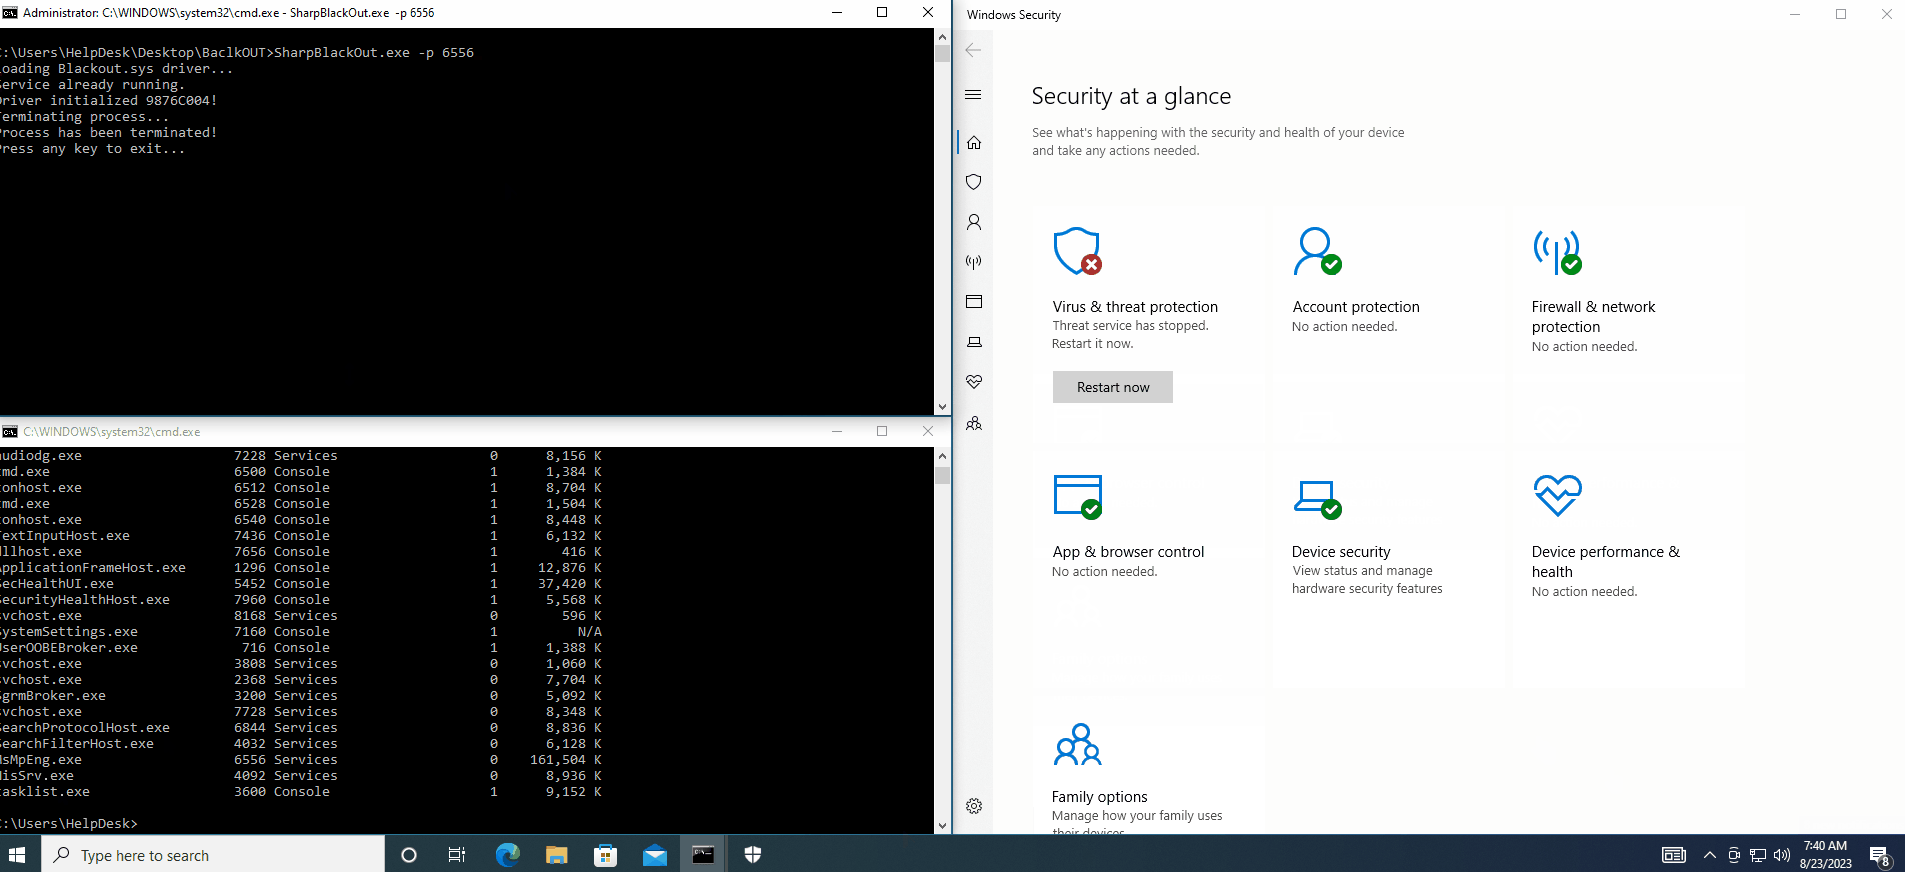 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
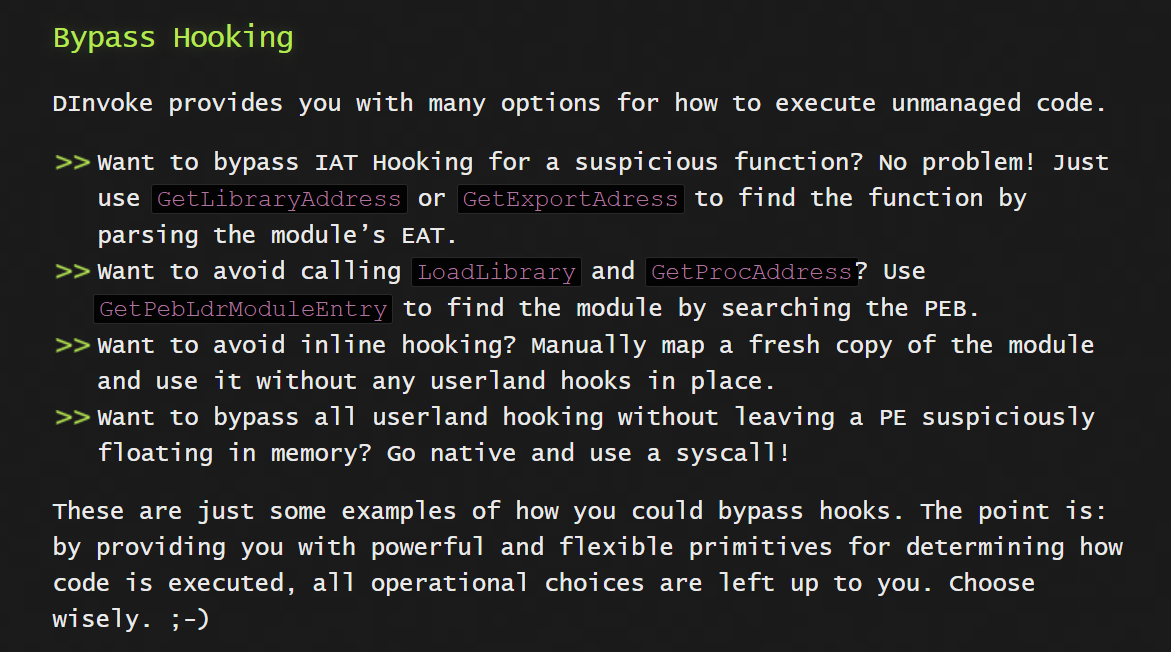 s3cur3th1ssh1t/nim_dinvoke
Implémentation de D/Invoke en Nim
 knight0x07/bumblecrypt
Un crypter inspiré de Bumblebee
 mastyf-ai/mastyf.ai
Open-source AI security platform providing perimeter defense for LLMs and AI agents through swarm analysis, policy enforcement, adversarial testing,…
 hondamunigeprasannasilva/attack-attention
[CVPR 2025-ADVML] Dépôt officiel pour `Attacking Attention of Foundation Models Effectively Disrupts Downstream Tasks`
 binarybard27/ai-security-battle
Une simulation d'IA adversarial Red Team vs. Blue Team.
 shibli2700/randomrepo
SecOpsMaesttro POC
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
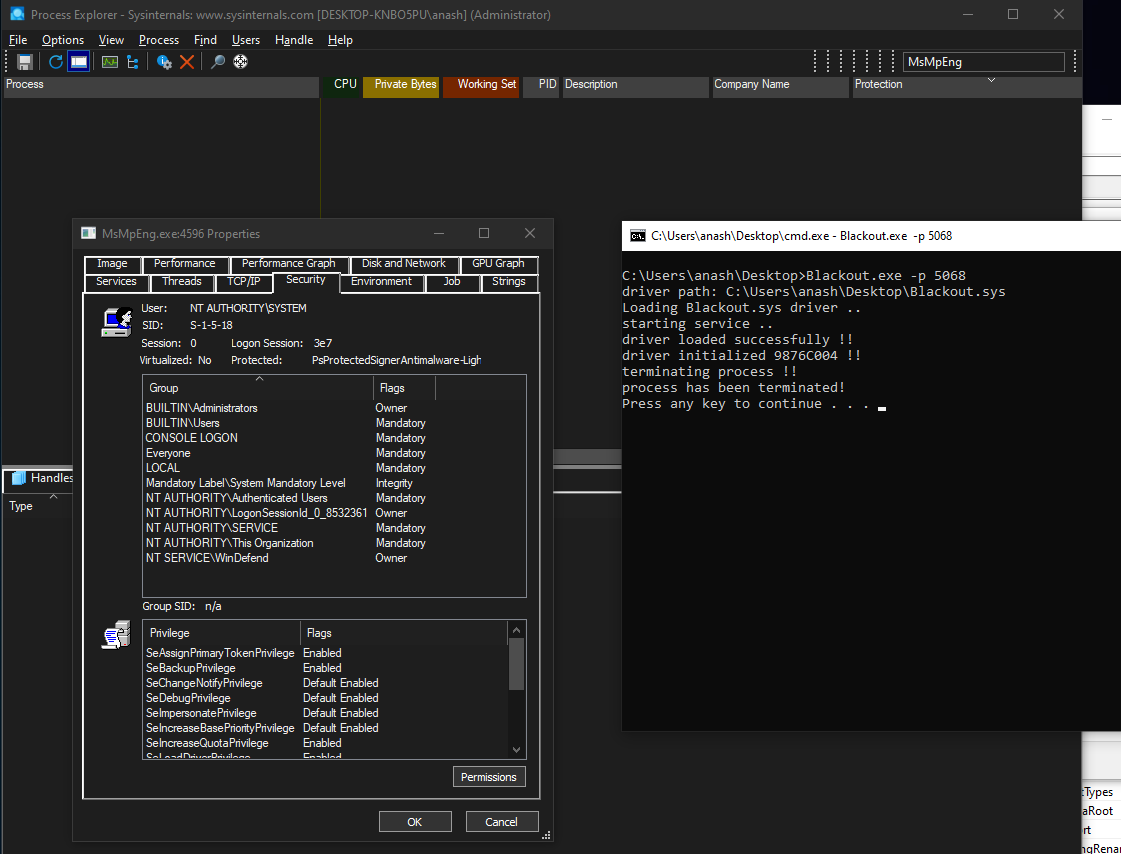 zeromemoryex/blackout
tuer les processus protégés par anti-malware ( BYOVD )
 thewover/dinvoke
Invoquer dynamiquement du code non managé arbitraire à partir de code managé sans PInvoke.
 lsecqt/offensivecpp
Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.