Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Olyx — 🔗 Application mobile légère d'orchestration de sécurité pour l'examen des URI, offrant une interface unifiée multi-moteurs pour agréger et valider la sécurité des liens en temps réel. | Kitploit
Outils/GitLabGitLab/shacode/olyx
Sécurité AndroidOSINT (Renseignement de Sources Ouvertes)Outils de PhishingAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebSécurité MobileRenseignement sur les MenacesSécurité des APIAnalyse DNS
GitLab
16il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
shacode/olyx

Olyx

🔗 Application mobile légère d'orchestration de sécurité pour l'examen des URI, offrant une interface unifiée multi-moteurs pour agréger et valider la sécurité des liens en temps réel.

Voir le dépôtSite web

Olyx

License Kotlin Jetpack Compose Android Material Design 3

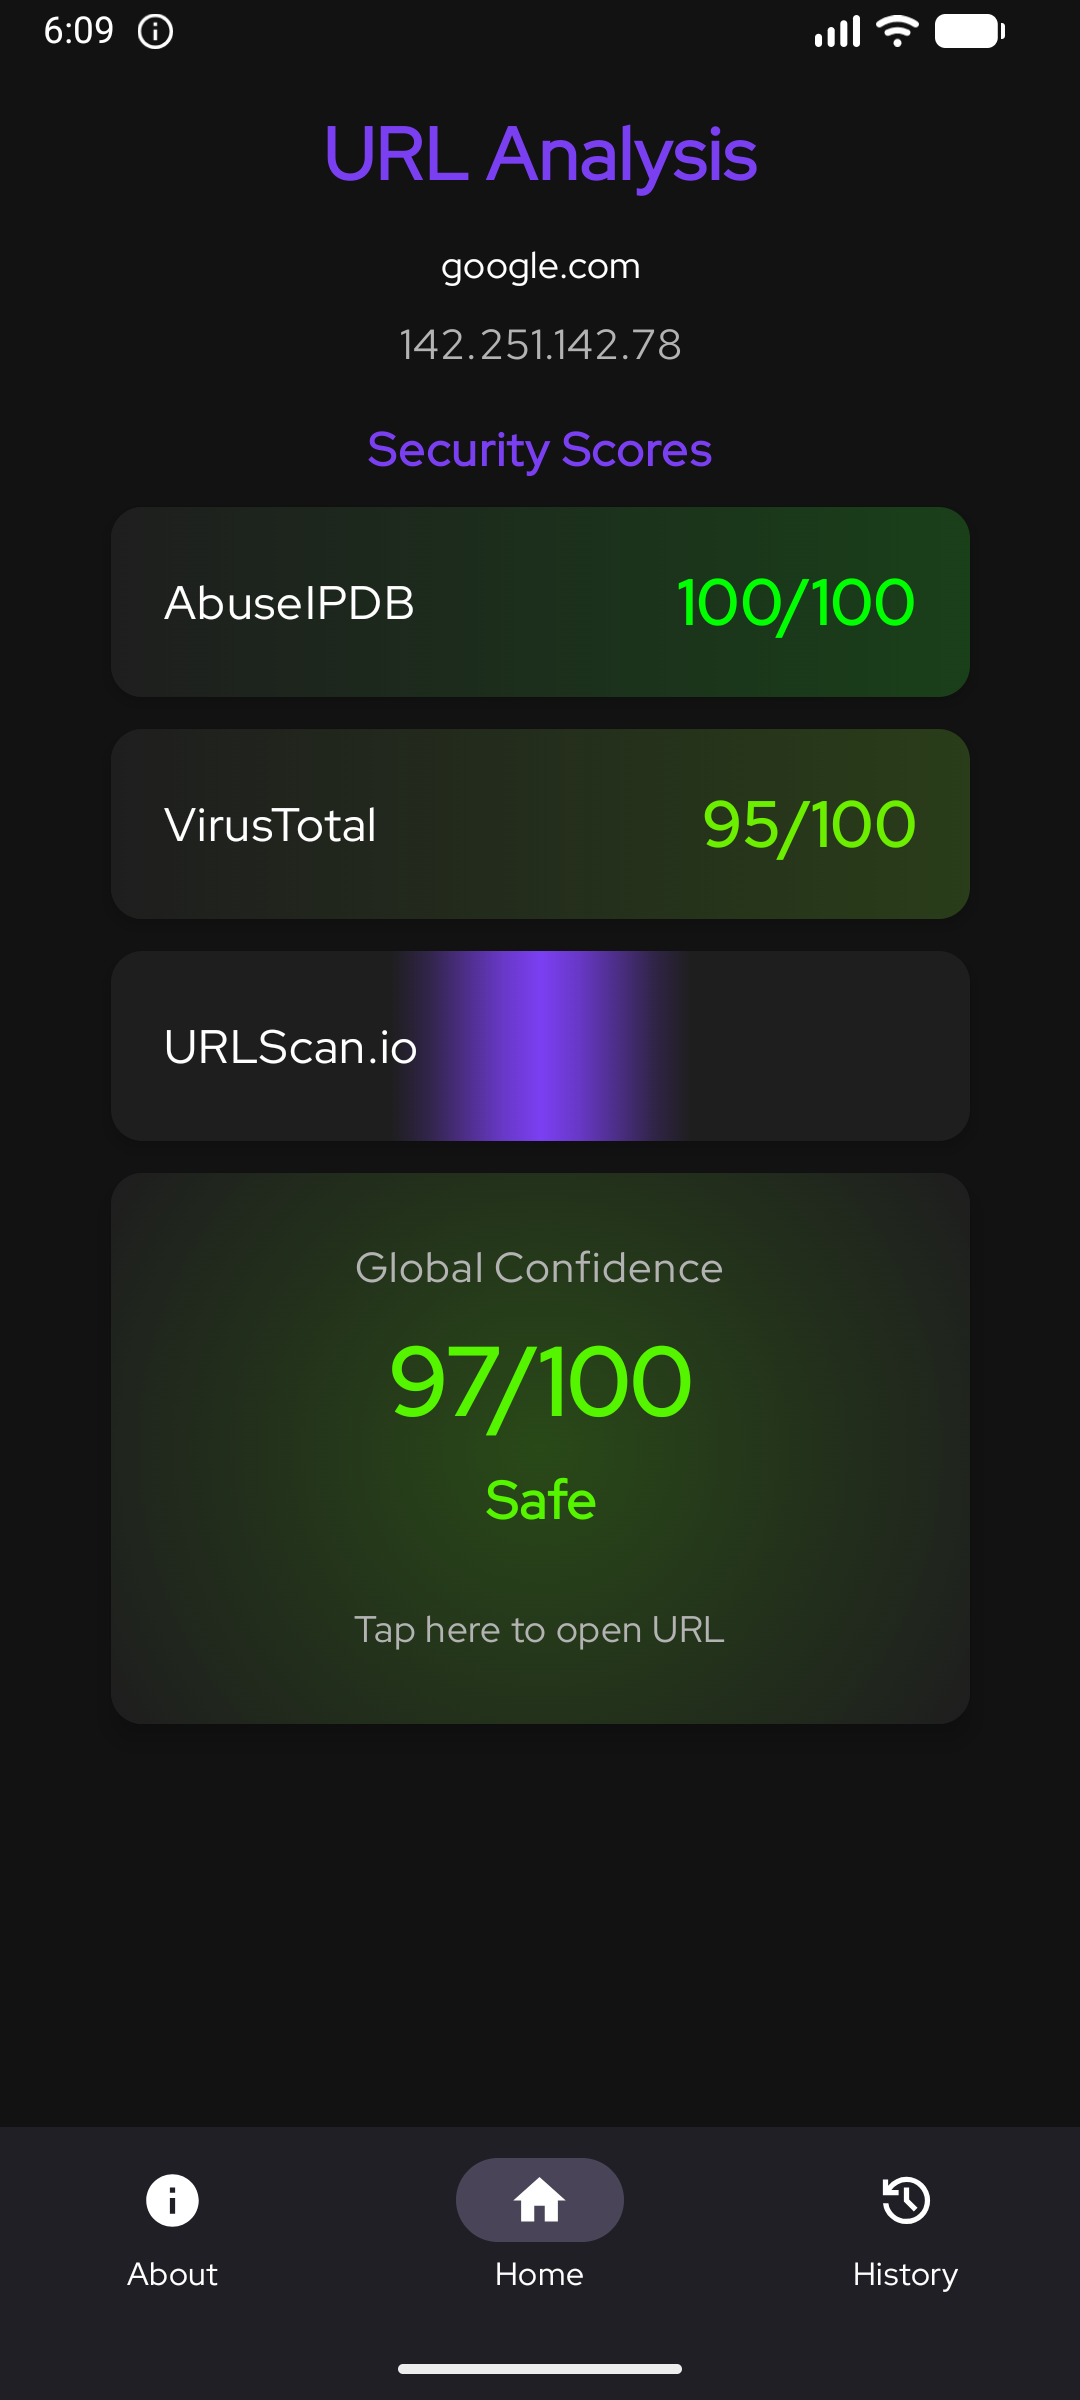
Une application Android moderne pour l'analyse complète de la sécurité des URL, combinant plusieurs API de détection de menaces avec une détection avancée de l'usurpation de domaine afin de protéger les utilisateurs contre les sites web malveillants.
Download APK

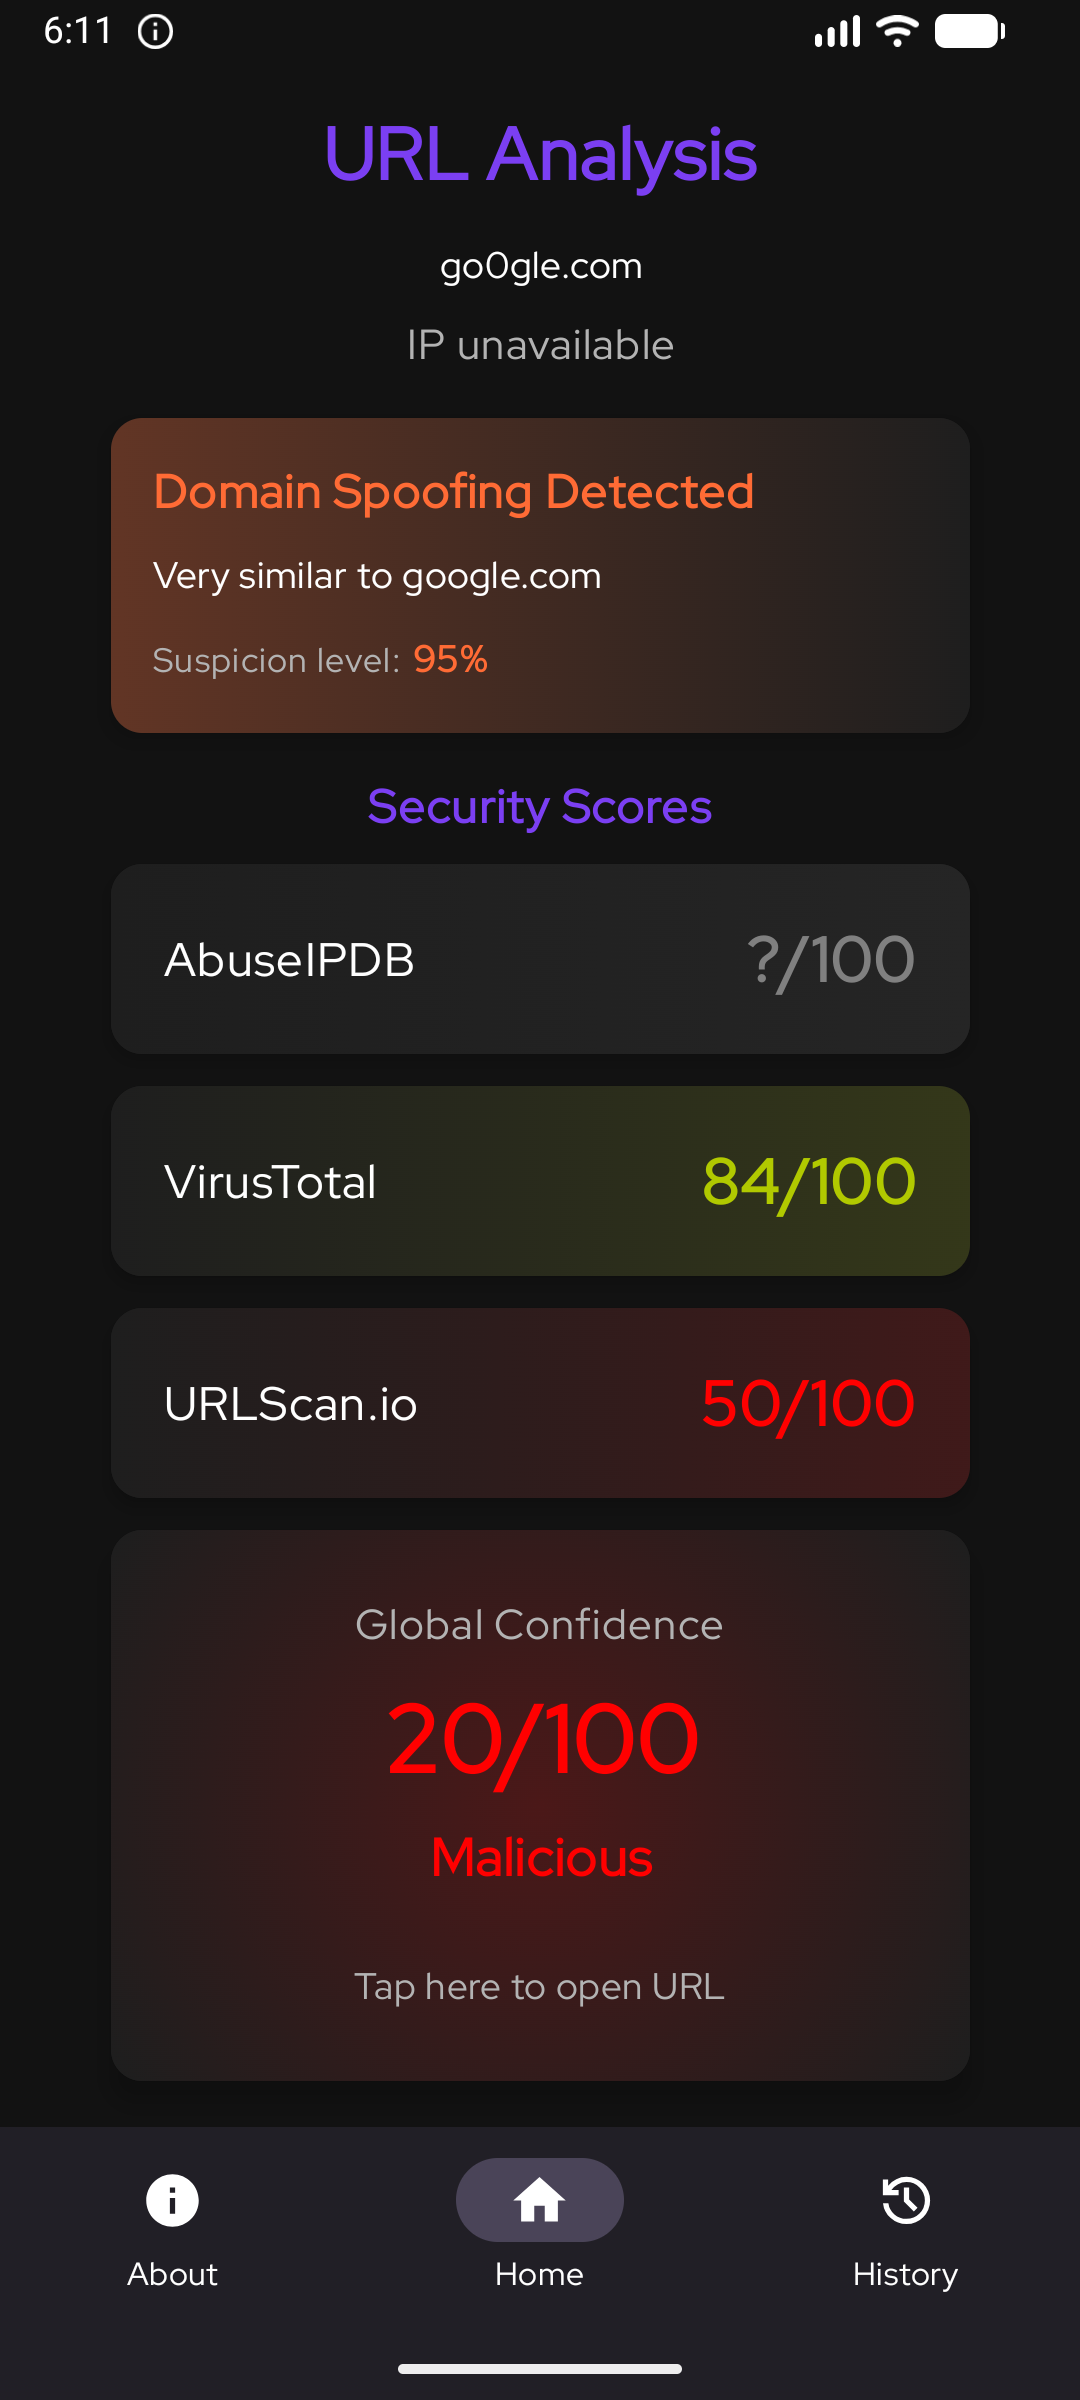
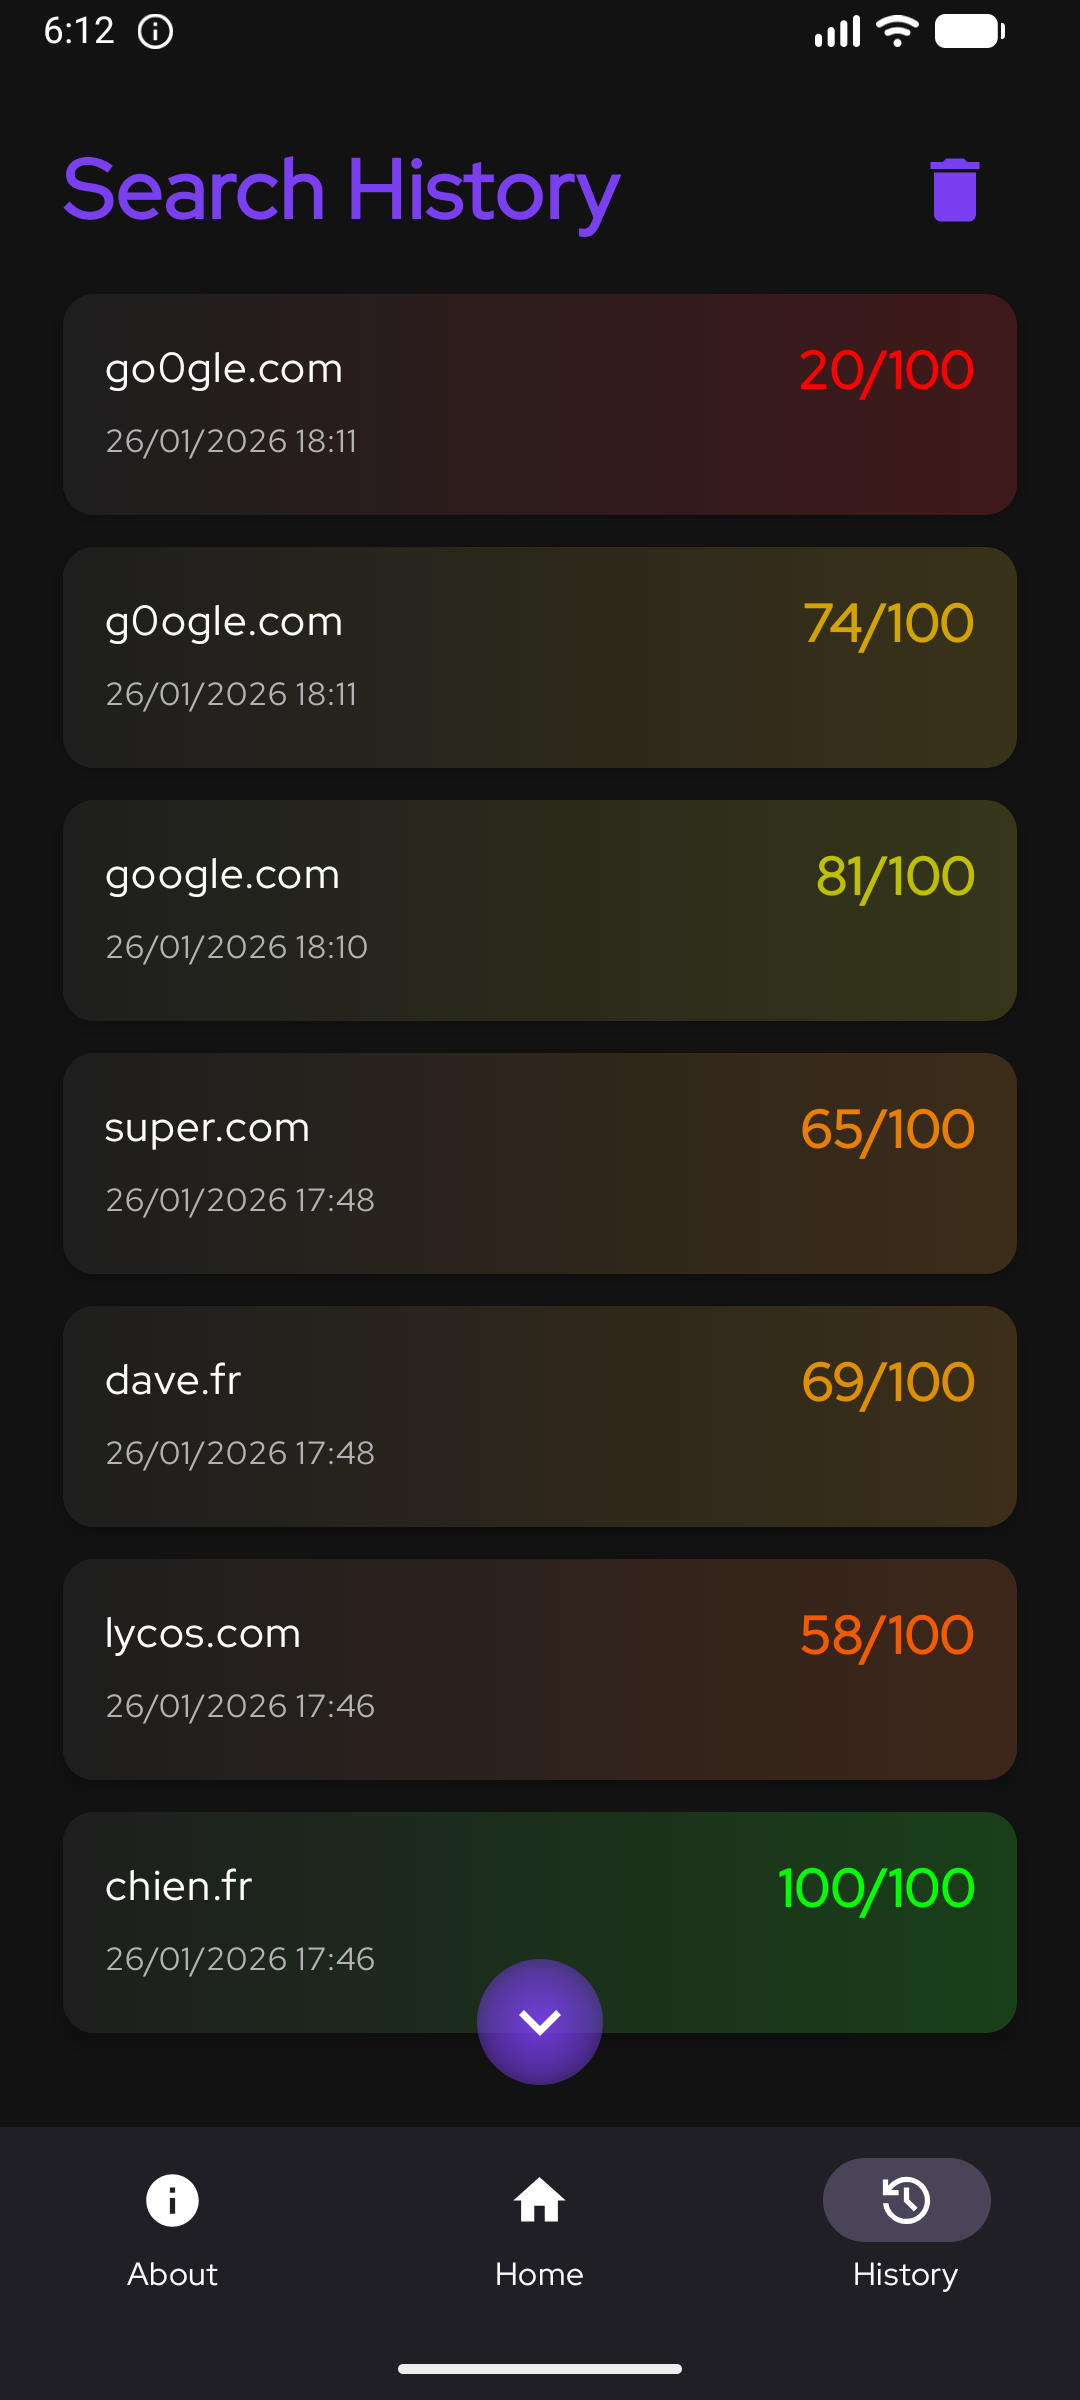
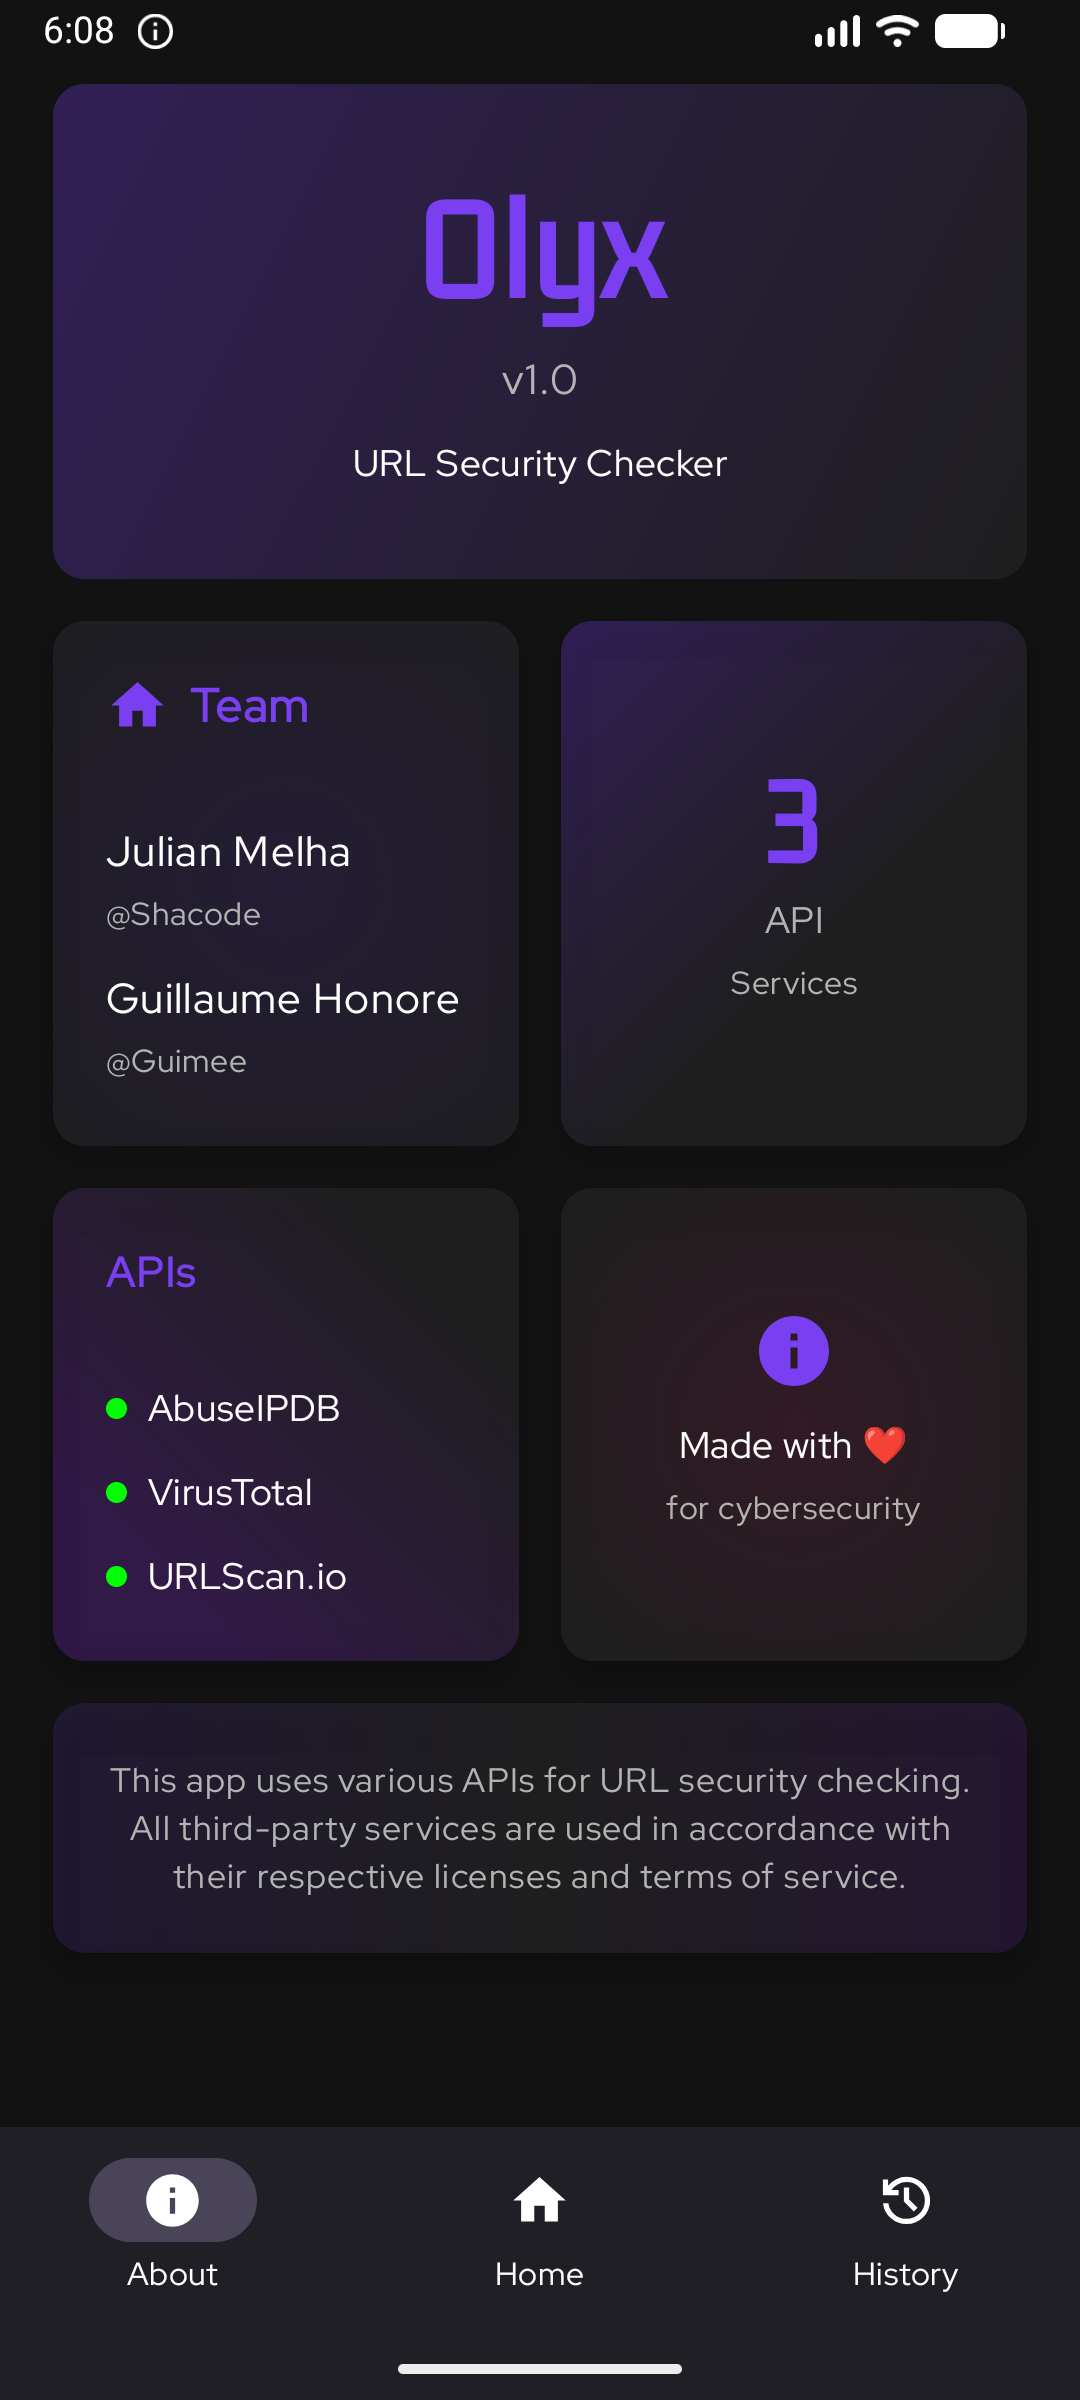
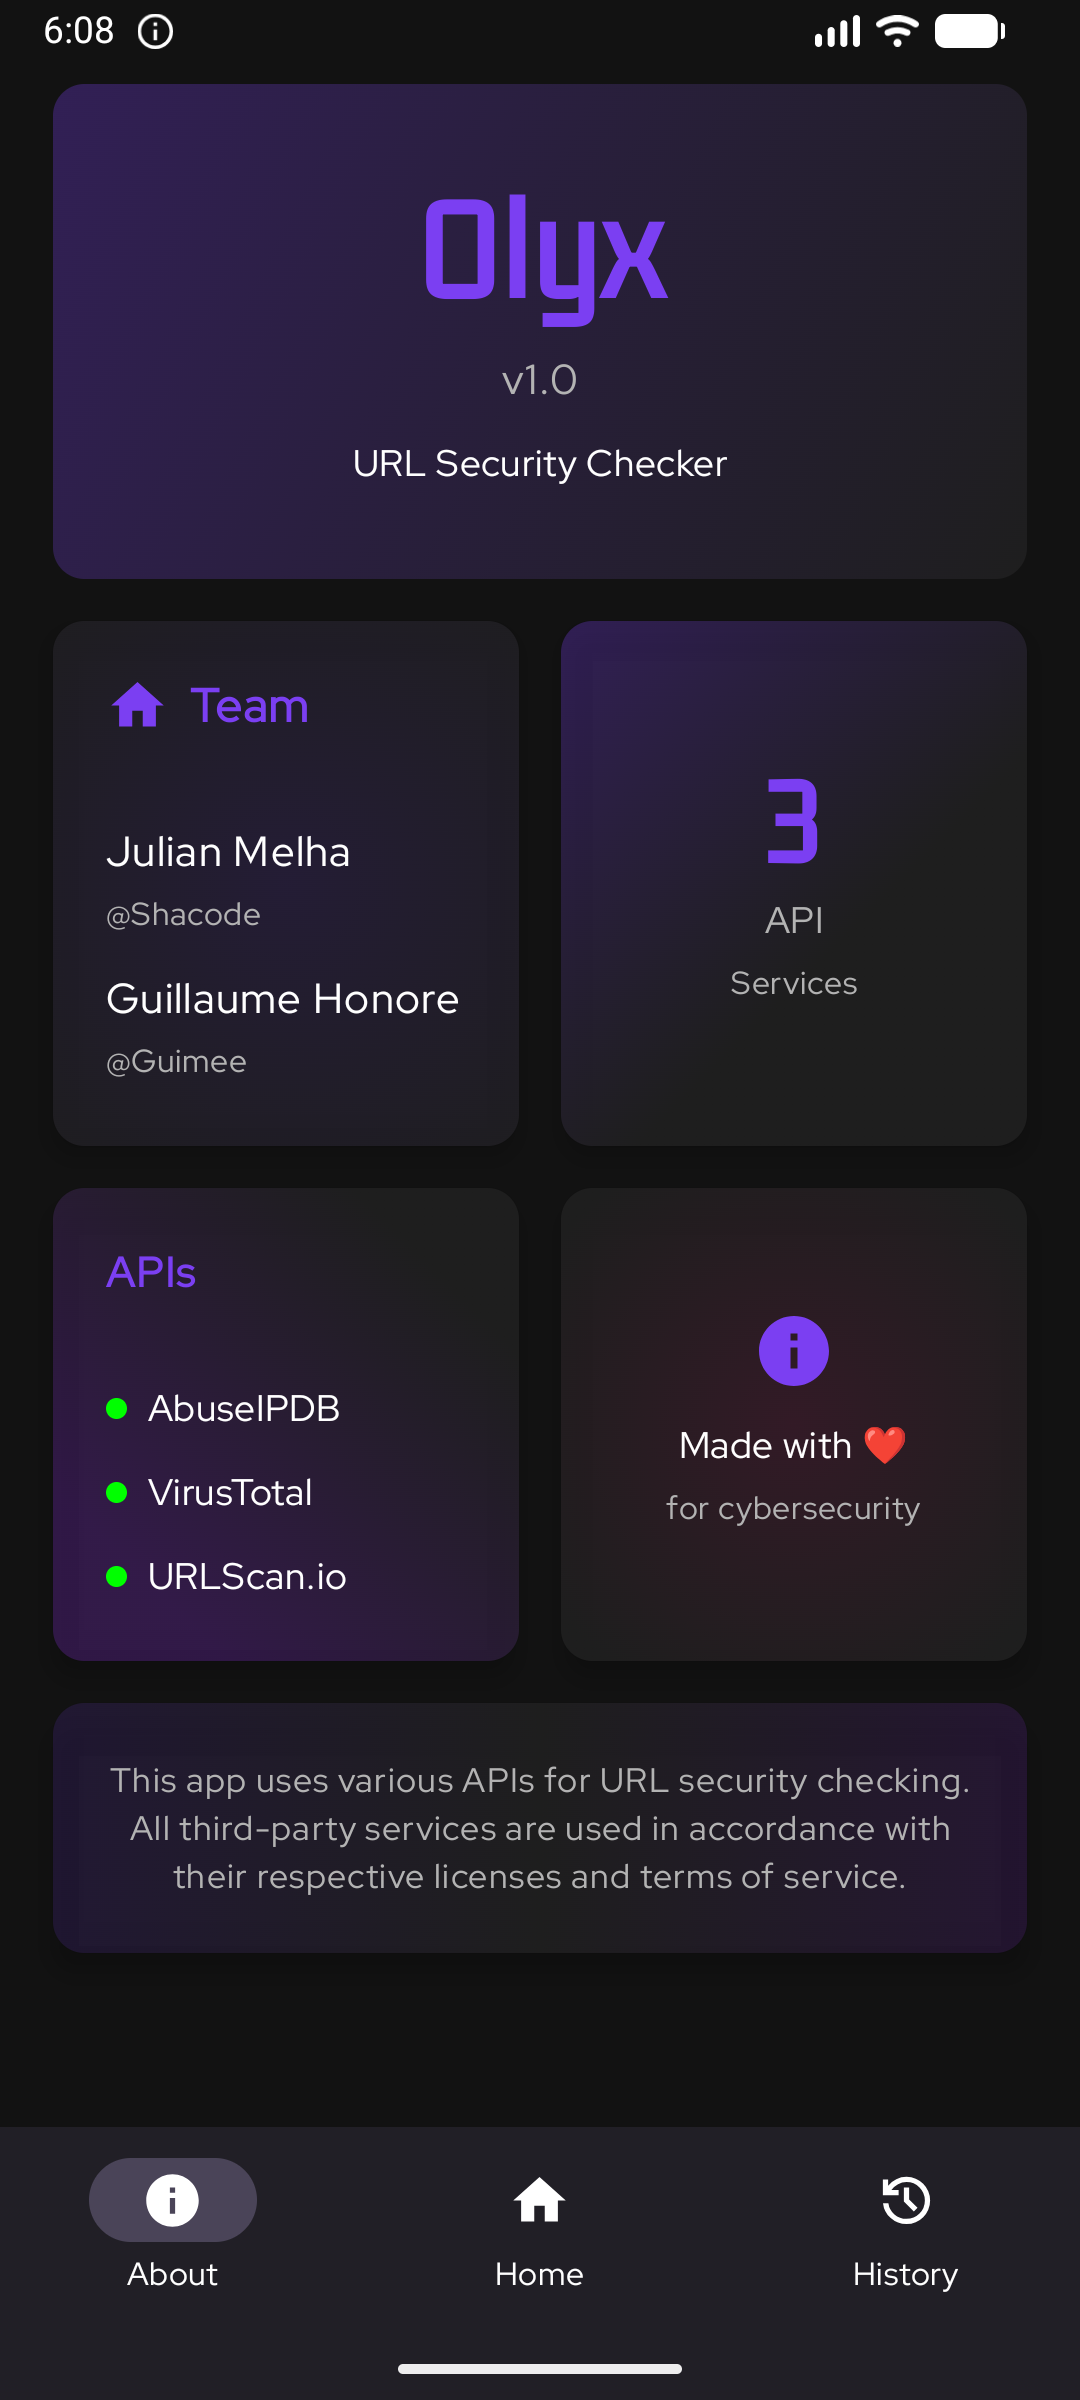
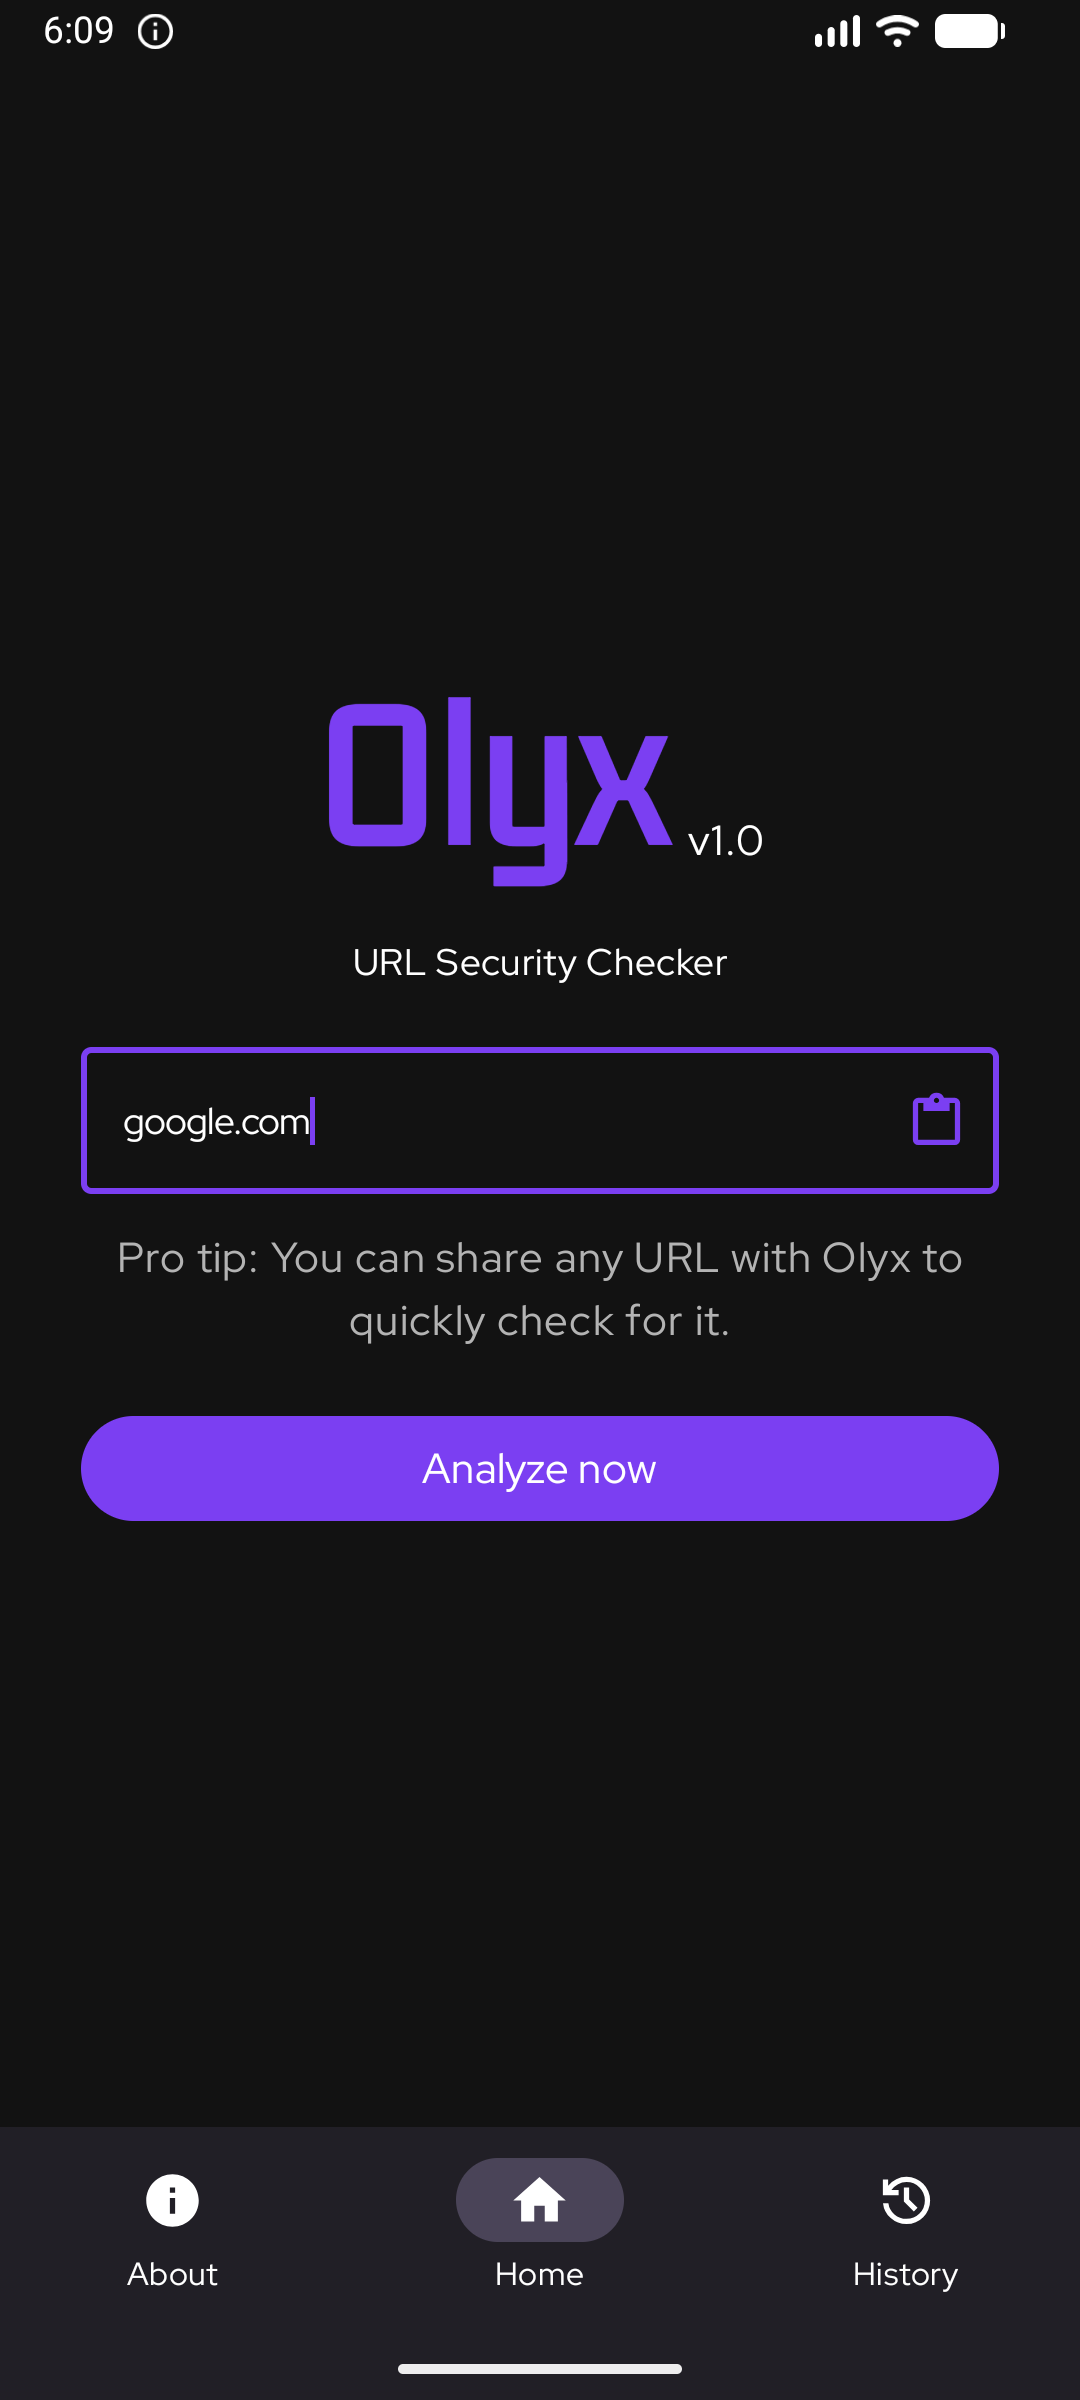
Captures d'écran

Fonctionnalités

Analyse de sécurité multi-API

  • AbuseIPDB : Analyse la réputation des adresses IP pour détecter des activités malveillantes signalées
  • VirusTotal : Vérifie les URL auprès de plus de 70 moteurs antivirus
  • URLScan.io : Effectue une analyse comportementale approfondie des sites web
  • Résultats en temps réel : Chargement progressif avec résultats partiels immédiats

Détection d'usurpation de domaine

  • 200+ domaines protégés : Base de données préchargée de sites web légitimes (Google, PayPal, banques, etc.)
  • Détection de substitution de caractères : Identifie les attaques homographes (g00gle.com, paypa1.com)
  • Analyse de distance de Levenshtein : Repère les tentatives de typosquatting
  • Variations de TLD : Détecte les extensions de domaine suspectes
  • Filtrage intelligent : Distingue les variantes régionales légitimes (.com vs .fr)

Système de notation intelligent

  • Détection des faux positifs : Identifie les réponses API aberrantes grâce à une analyse statistique
  • Pénalité d'usurpation : Réduit automatiquement les scores pour les domaines suspects (jusqu'à -50 points)
  • Agrégation pondérée : Combine les résultats de plusieurs API pour une évaluation précise des risques
  • Niveaux de confiance dynamiques : Sûr, Probablement sûr, Modéré, Risqué, Malveillant

Expérience utilisateur

  • Material Design 3 : Interface moderne au thème sombre
  • Disposition adaptative : Optimisée pour les orientations portrait et paysage
  • Historique des recherches : Stockage local persistant avec suppression par glissement
  • Animations de fondu : Transitions fluides et retour visuel
  • En-têtes repliables : Navigation économique en espace
  • Partage d'URL : Intégration directe avec le menu de partage Android

Indicateurs visuels

  • Scores colorés : Dégradé du rouge au vert selon le niveau de sécurité
  • Chargement animé : Vague violette dégradée pour les appels API en cours
  • Avertissements de faux positifs : Étiquettes orange pour les résultats aberrants suspects
  • Alertes d'usurpation : Cartes dédiées avec pourcentage de suspicion
  • Indicateurs de défilement : Indices de dégradé radial pour le contenu supplémentaire

Pour commencer

Prérequis

  • Android Studio : Ladybug ou plus récent
  • Android SDK : API 29+ (Android 10+)
  • Gradle : 8.0+
  • JDK : 11+

Clés API requises

Créez un fichier secrets.properties dans le répertoire racine :

ABUSEIPDB_API_KEY=your_abuseipdb_key
VIRUSTOTAL_API_KEY=your_virustotal_key
URLSCAN_API_KEY=your_urlscan_key

Important : En utilisant cette application, vous devez respecter les conditions d'utilisation de chaque fournisseur d'API :

  • Conditions d'AbuseIPDB
  • Conditions de VirusTotal
  • Conditions d'URLScan.io

Installation

  1. Cloner le dépôt

    git clone <repository-url>
    cd olyx
    
  2. Configurer les clés API

    cp secrets.properties.example secrets.properties
    # Modifiez secrets.properties avec vos clés API
    
  3. Compiler et exécuter

    ./gradlew assembleDebug
    ./gradlew installDebug
    

Structure du projet

olyx/
├── app/
│   ├── src/main/
│   │   ├── java/com/olyx/
│   │   │   ├── data/
│   │   │   │   ├── Models.kt              # ApiResult, HistoryEntry
│   │   │   │   ├── HistoryManager.kt      # Logique de persistance
│   │   │   │   └── SpoofingDetector.kt    # Moteur d'analyse de domaine
│   │   │   ├── network/
│   │   │   │   └── ApiService.kt          # Intégrations API
│   │   │   ├── ui/
│   │   │   │   ├── components/
│   │   │   │   │   ├── ApiScoreCard.kt    # Résultats individuels des API
│   │   │   │   │   └── GlobalScoreCard.kt # Affichage du score agrégé
│   │   │   │   ├── screens/
│   │   │   │   │   ├── HomeScreen.kt      # Saisie d'URL
│   │   │   │   │   ├── AnalysisScreen.kt  # Affichage des résultats
│   │   │   │   │   ├── HistoryScreen.kt   # Historique des recherches
│   │   │   │   │   └── AboutScreen.kt     # Informations sur l'application
│   │   │   │   ├── theme/
│   │   │   │   │   ├── Color.kt           # Palette du thème sombre
│   │   │   │   │   ├── Theme.kt           # Configuration Material3
│   │   │   │   │   └── Type.kt            # Typographie
│   │   │   │   └── utils/
│   │   │   │       └── ScoreUtils.kt      # Algorithmes de notation
│   │   │   ├── utils/
│   │   │   │   └── Constants.kt           # Constantes de l'application
│   │   │   └── MainActivity.kt            # Point d'entrée
│   │   └── res/
│   │       ├── raw/
│   │       │   └── legitimate_domains.txt # Liste des domaines protégés
│   │       └── font/
│   │           ├── gemunulibre_regular.ttf
│   │           └── redhatdisplay_regular.ttf
├── screens/                                # Captures d'écran
├── build.gradle.kts
└── secrets.properties                      # Clés API (pas dans le dépôt)

Personnalisation

Ajouter des domaines protégés

Modifiez app/src/main/res/raw/legitimate_domains.txt :

votrebanque.com
votrebanque.fr
votreentreprise.com

Ajuster la sensibilité de la détection

Modifiez les seuils dans SpoofingDetector.kt :

private fun calculateSuspicion(...): Int {
    if (distance == 1) return 90  // Très similaire → Risque élevé
    if (distance == 2) return 70  // Assez similaire → Risque moyen
    if (distance == 3) return 50  // Moins similaire → Risque faible-moyen
}

Modifier les pénalités de score

Mettez à jour l'impact de l'usurpation dans ScoreUtils.kt :

val penalty = (spoofingResult.suspicionLevel * 0.5).toInt()  // 50 % du niveau de suspicion

Construit avec

Télécharger l’outil