
 rajus-agent/orbit-tracer

Orbit Tracer Security Agent pour une remédiation de sécurité intelligente. Trace le rayon d'explosion des vulnérabilités à l'aide du graphe de connaissances d'Orbit, évalue le risque, identifie les propriétaires de code et orchestre la génération de code sécurisé—réduisant l'analyse de plus de 4 heures à quelques minutes. Automatise l'analyse des vulnérabilités, l'évaluation des risques et la génération de code sécurisé avec approbation humaine dans la boucle. Fonctionne avec toute structure de projet, 7+ langages.
Automatisez l'analyse des vulnérabilités de sécurité, l'évaluation des risques et la remédiation sur l'ensemble de votre base de code grâce à l'IA et au graphe de connaissances d'Orbit


Les équipes de sécurité sont confrontées à un défi critique : trouver les vulnérabilités est rapide. Les corriger prend une éternité.
Manual vulnerability remediation workflow:
1. SAST scan finds vulnerability         (~5 minutes)
2. Security engineer analyzes impact     (~2 hours)
3. Developer creates fix                 (~1 hour)
4. Code review and approval              (~30 minutes)
5. Merge and deploy                      (~30 minutes)

Total: 4+ hours per vulnerability
Avec des centaines de signalements sur plusieurs bases de code, les équipes se noient dans le travail manuel tandis que les risques de sécurité s'accumulent.
Orbit Tracer transforme la remédiation de sécurité de plusieurs heures à 45 secondes.
Orbit Tracer automated workflow:
Finding → Blast Radius Analysis → Risk Scoring → MR Creation

45 seconds. End of story.
En utilisant le graphe de connaissances Orbit de GitLab et l'agent Claude, Orbit Tracer :
Résultat : 99,8 % de temps gagné. 100 % de supervision humaine.
| Approche | Manuel | SAST uniquement | Orbit Tracer |
|---|---|---|---|
| Trouver les vulnérabilités | Heures | Minutes | Minutes |
| Comprendre l'impact | Heures | Non | Secondes (Orbit) |
| Générer le correctif | Heures | Non | Secondes (Claude) |
| Créer la MR | Manuel | Non | Automatique |
| Approbation humaine | Manuel | N/A | ✅ Requise |
| Temps total | 4+ heures | 30+ minutes | 45 secondes |
Orbit Tracer comprend deux agents de sécurité complémentaires :
Workflow de remédiation de sécurité entièrement automatisé
.agents/flows/orbit-tracer/v1.ymlAgent interactif d'analyse de sécurité pour les équipes de sécurité
Essayez l'agent interactif : Interrogez-le sur une vulnérabilité détectée pour voir le rayon d'explosion, les services affectés et la notation des risques !
STEP 1: Get Finding
        Extract vulnerability from GitLab SAST scan
               ↓
STEP 2: Query Orbit Knowledge Graph
        3-hop dependency tracing → Blast radius analysis
               ↓
STEP 3: Analyze Risk with Claude Agent
        Risk scoring (1-10) + Business impact assessment
               ↓
STEP 4: Check Approval Threshold (Human-In-The-Loop)
        Critical findings require human approval
               ↓
STEP 5: Draft Secure Code
        Claude generates remediation in detected language
               ↓
STEP 6: Create Merge Request
        GitLab MR with secure code, description, labels
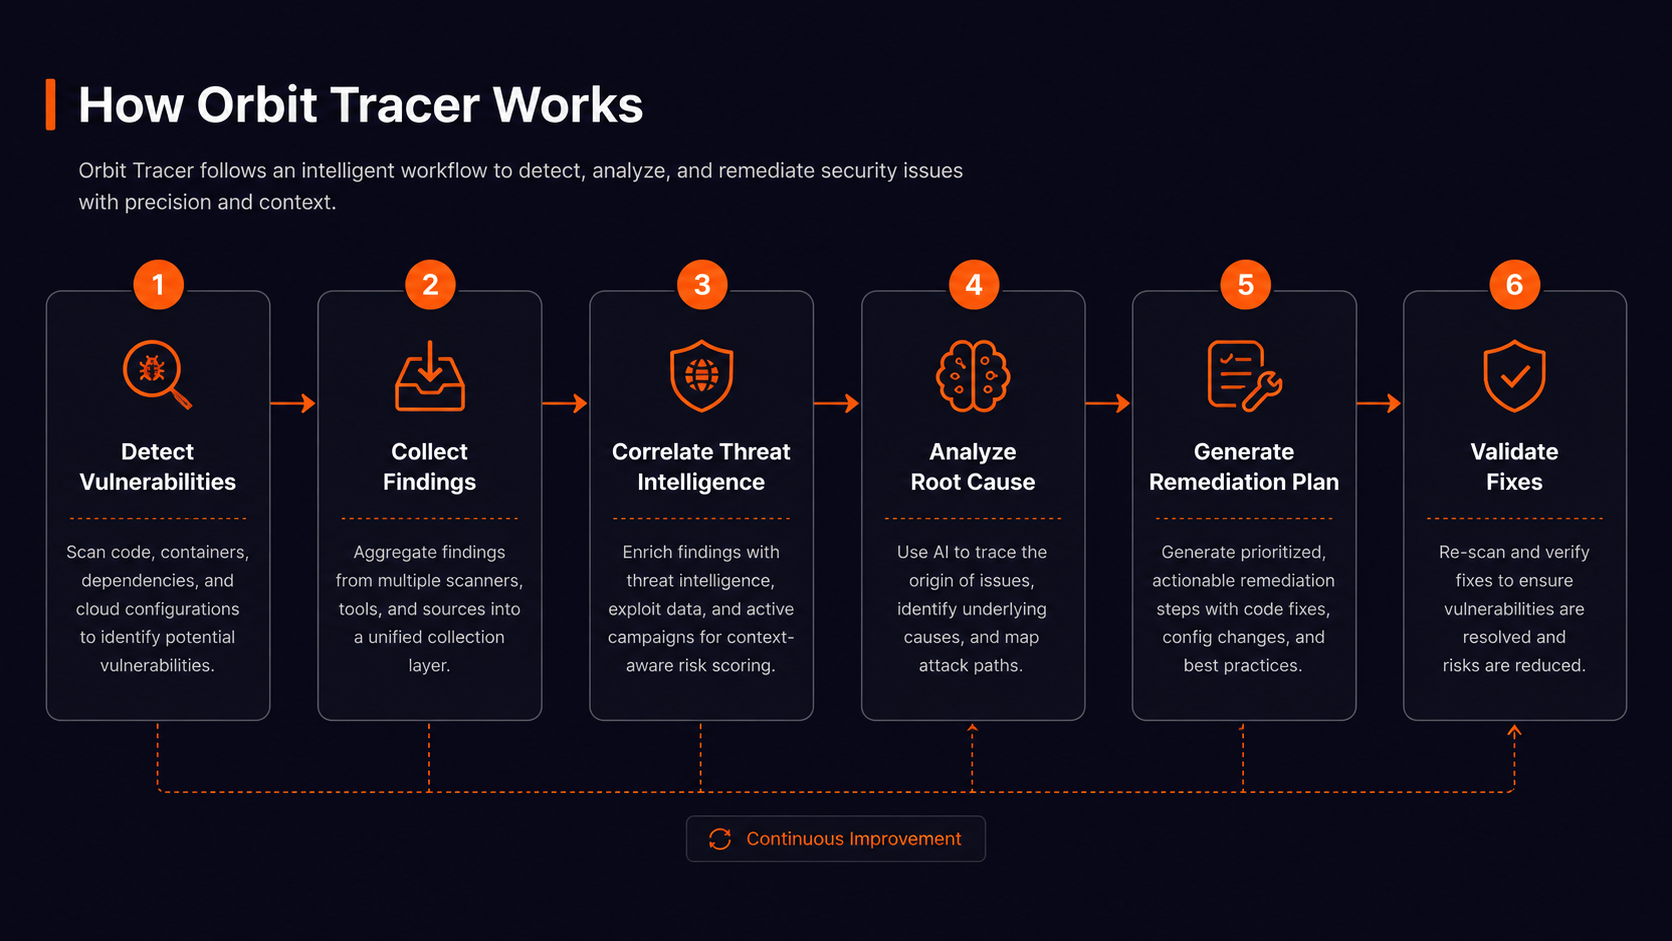
Orbit Tracer détecte et corrige tous les principaux types de vulnérabilités :
| # | Vulnérabilité | Risque | Détection | Statut |
|---|---|---|---|---|
| TC-01 | Injection SQL | 🔴 9/10 | Requêtes de base de données | ✅ |
| TC-02 | Injection de commandes | 🔴 10/10 | Commandes OS | ✅ |
| TC-03 | Secrets codés en dur | 🟡 8/10 | Modèles d'identifiants | ✅ |
| TC-04 | Désérialisation non sécurisée | 🔴 9/10 | Appels de sérialisation | ✅ |
| TC-05 | Traversée de chemin | 🟡 7/10 | Opérations sur les fichiers | ✅ |
| TC-06 | Cryptographie faible | 🟡 6/10 | Algorithmes de hachage | ✅ |
| TC-07 | Attaque XXE | 🔴 8/10 | Analyse XML | ✅ |
| TC-08 | Opérations sur les fichiers non sécurisées | 🔴 8/10 | Extraction de fichiers | ✅ |
| TC-09 | IDOR | 🟡 7/10 | Contrôles d'accès | ✅ |
| TC-10 | Journalisation non sécurisée | 🟢 5/10 | Instructions de journalisation | ✅ |
Tous les cas de test incluent des versions de code vulnérable et sécurisé pour l'apprentissage et les tests.
Question: "Which services are affected by the SQL Injection
in database/user_service.py?"

Response:
✅ Affected services: Auth module, Payment processor, Admin dashboard
✅ Blast radius: 12 files across 3 services
✅ Risk score: 9/10 (CRITICAL)
✅ Teams notified: @database-team, @security-team
Question: "What's the business impact if we don't fix
the Command Injection?"

Response:
✅ Risk: Remote Code Execution on entire system
✅ Compliance: GDPR violation (4% revenue fine)
✅ Timeline: CRITICAL (fix in 4 hours)
✅ Proposed fix: Use subprocess.run() with arg list
