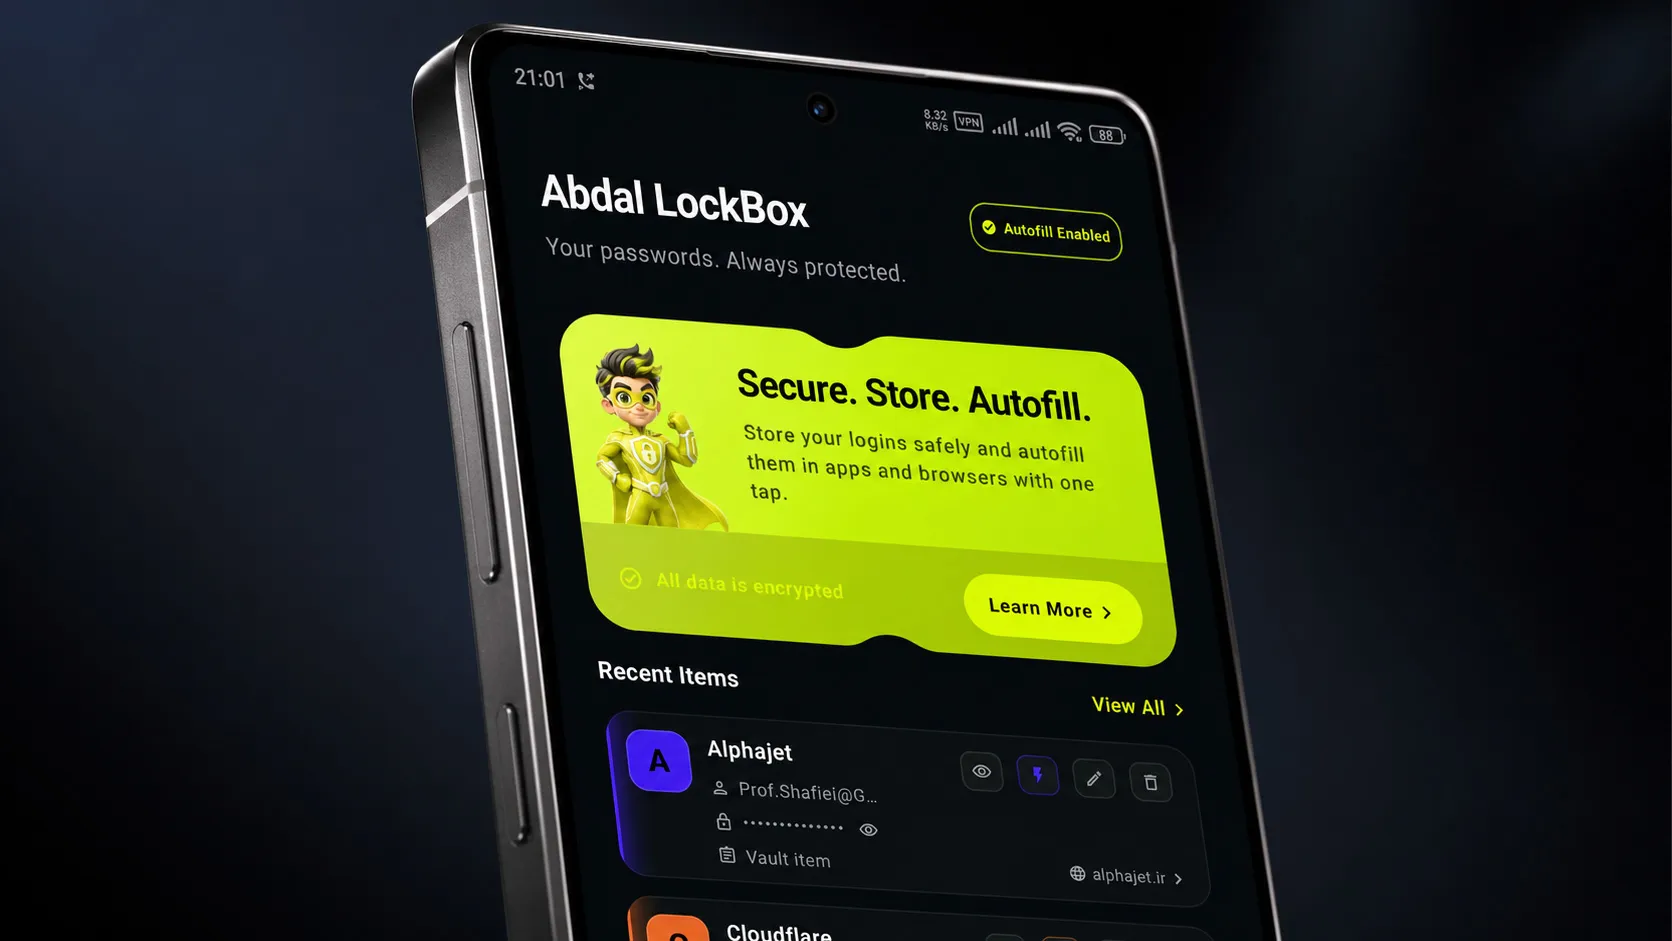

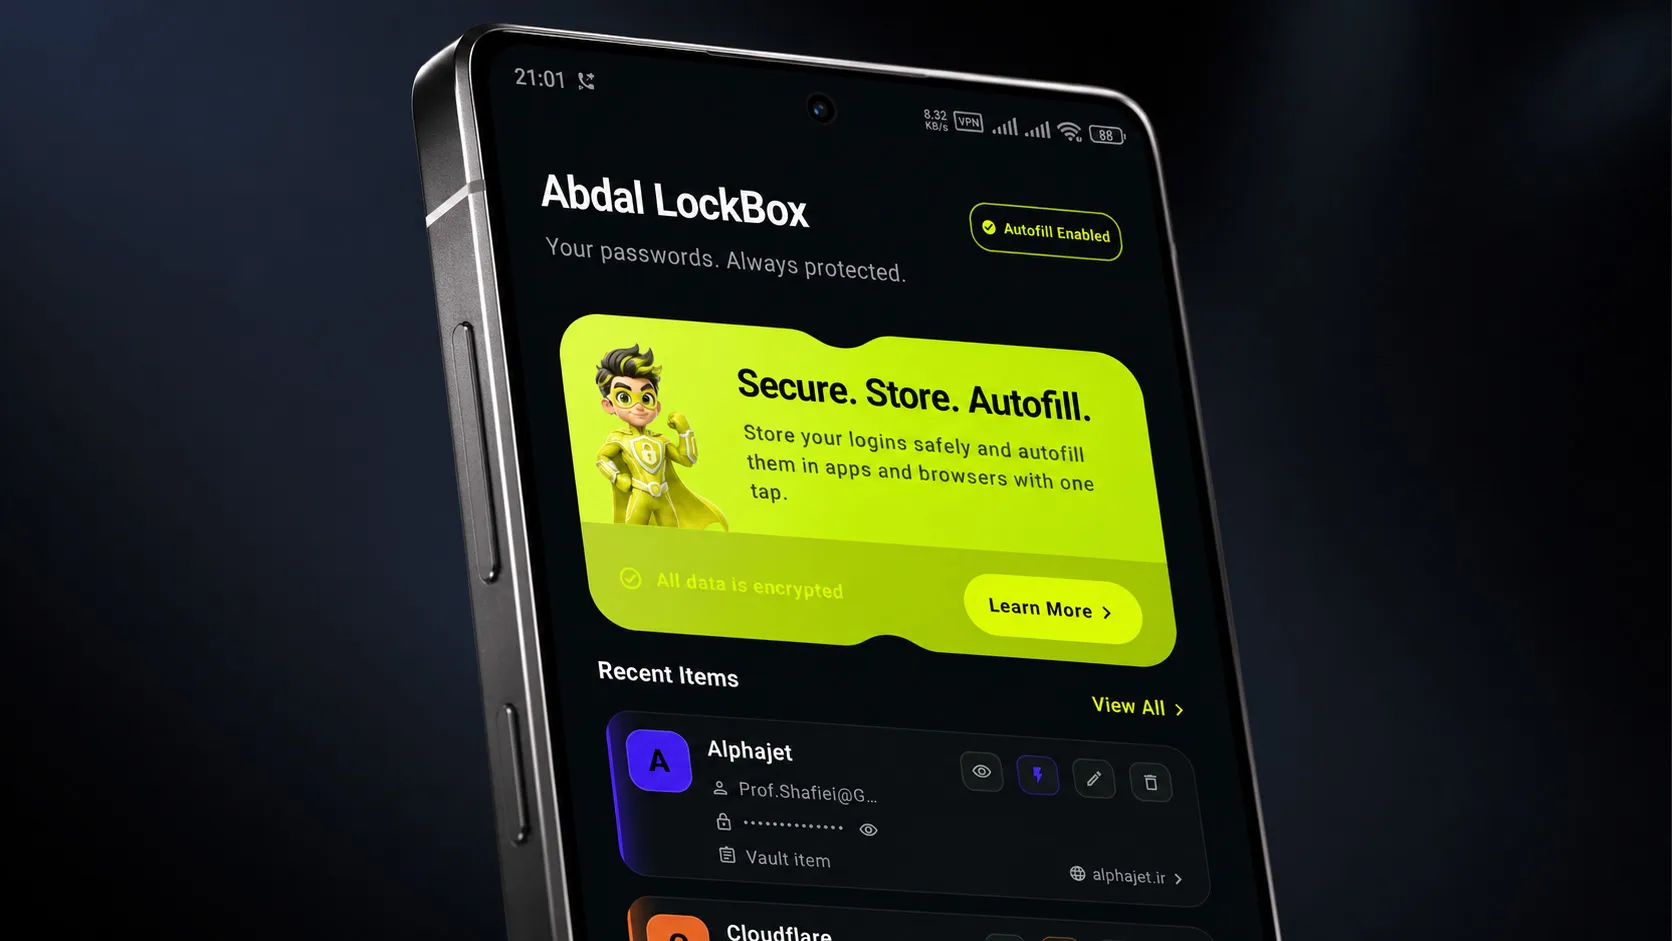
Coffre-fort de mots de passe chiffré local-first pour Android, avec accès par mot de passe principal, prise en charge de la clé de récupération, intégration du remplissage automatique et sauvegardes ABLBX chiffrées et portables. Développé par Ebrahim Shafiei (EbraSha).

🌐 Lisez dans votre langue : 🇬🇧 English | 🇨🇳 中文 | 🇷🇺 Русский | 🇪🇸 Español | 🇯🇵 日本語 | 🇮🇷 فارسی | 🇸🇦 العربية | 🇹🇷 Türkçe | 🇩🇪 Deutsch | 🇮🇳 हिन्दी
Sécurisez. Stockez. Remplissage automatique. — Un gestionnaire de mots de passe Android axé sur la confidentialité, développé par Abdal Security Group.
Abdal LockBox conserve vos identifiants chiffrés sur votre appareil, remplit vos connexions via le framework officiel Android Autofill, et sauvegarde votre coffre-fort avec le format chiffré portable .ablbx — sans envoyer les secrets du coffre vers un backend cloud.
La plupart des gens stockent leurs mots de passe dans des navigateurs, des applications de notes ou des services cloud qu'ils ne contrôlent pas entièrement. Cela crée un risque réel : une seule fuite, une fuite de synchronisation ou une extraction de l'appareil peut exposer l'intégralité de la carte d'identifiants.
Abdal LockBox a été conçu pour résoudre un problème pratique :
.ablbxL'objectif est un gestionnaire de mots de passe léger, axé sur la sécurité, qui respecte la confidentialité et suit les pratiques modernes d'ingénierie Android (Jetpack Compose, Room, DataStore, chiffrement authentifié).
FLAG_SECURE) sur tous les écrans, dialogues et panneauxandroid:allowBackup="false" — sauvegarde cloud Android désactivée pour les données de l'application.ablbx chiffré (protégé par phrase de passe)1.3.6.1.4.1.66033.1.2.2.1Abdal LockBox suit un modèle de sécurité local d'abord, hors ligne d'abord :
| Principe | Comment il est appliqué |
|---|---|
| 🔐 Aucun secret en clair sur le disque | Les identifiants et paramètres sont chiffrés avant la persistance |
| 🧠 Clés en couches | Le Mot de Passe Maître / la Clé de Récupération dérivent les KEK ; la DEK chiffre les données du coffre |
| ✅ Chiffrement authentifié | AES-256-GCM avec AAD lié au contexte du coffre |
| 🧩 Index de recherche séparé | Hachages HMAC-SHA-256 des domaines/paquets pour la correspondance Autofill |
| 🚫 Aucune synchronisation cloud du coffre | Le flux du coffre ne dépend d'aucun serveur de mots de passe distant |
| 🪟 Protection d'écran | Fenêtres sécurisées facultatives bloquant captures d'écran et enregistrements |
| 💣 Effacement sous contrainte | L'Autodestruction efface les données du coffre sans révéler l'effacement |
Abdal LockBox utilise un modèle de clés en couches. Les mots de passe et métadonnées ne sont jamais stockés en clair sur le disque.
flowchart TB
    MP[Master Password] -->|KDF| KEK[KEK — Key Encryption Key]
    RK[Recovery Key] -->|KDF| RKEK[Recovery KEK]
    KEK -->|AES-256-GCM wrap| DEK[DEK — Data Encryption Key]
    KEK -->|AES-256-GCM wrap| IK[Index Key]
    RKEK -->|AES-256-GCM wrap| DEK
    RKEK -->|AES-256-GCM wrap| IK
    DEK -->|AES-256-GCM| Items[Vault Items & Settings]
    IK -->|HMAC-SHA-256| Lookup[Domain / Package Lookup Hashes]
| Élément | Rôle |
|---|---|
| Mot de Passe Maître | Dérive la KEK via KDF ; déverrouille le coffre |
| Clé de Récupération | Dérive la KEK de Récupération ; réinitialise le Mot de Passe Maître |
| KEK | Enveloppe la DEK et l'Index Key |
| DEK | Chiffre les blobs d'identifiants et les paramètres |
| Index Key | Calcule les hachages de recherche HMAC pour la correspondance Autofill |
KDF principal : Argon2id (mémoire 32 768 Kio · itérations 3 · parallélisme 2 · sortie 32 octets)
KDF de secours : PBKDF2-HMAC-SHA256 (600 000 itérations)
AEAD : AES-256-GCM (clé 32 octets · nonce 12 octets · tag 128 bits) via Google Tink / JCE
Pour l'architecture de sécurité complète, consultez le Livre blanc.
