 zyylhn/zscan
Zscan un ensemble d'outils de scan agressif


Consultez le journal log
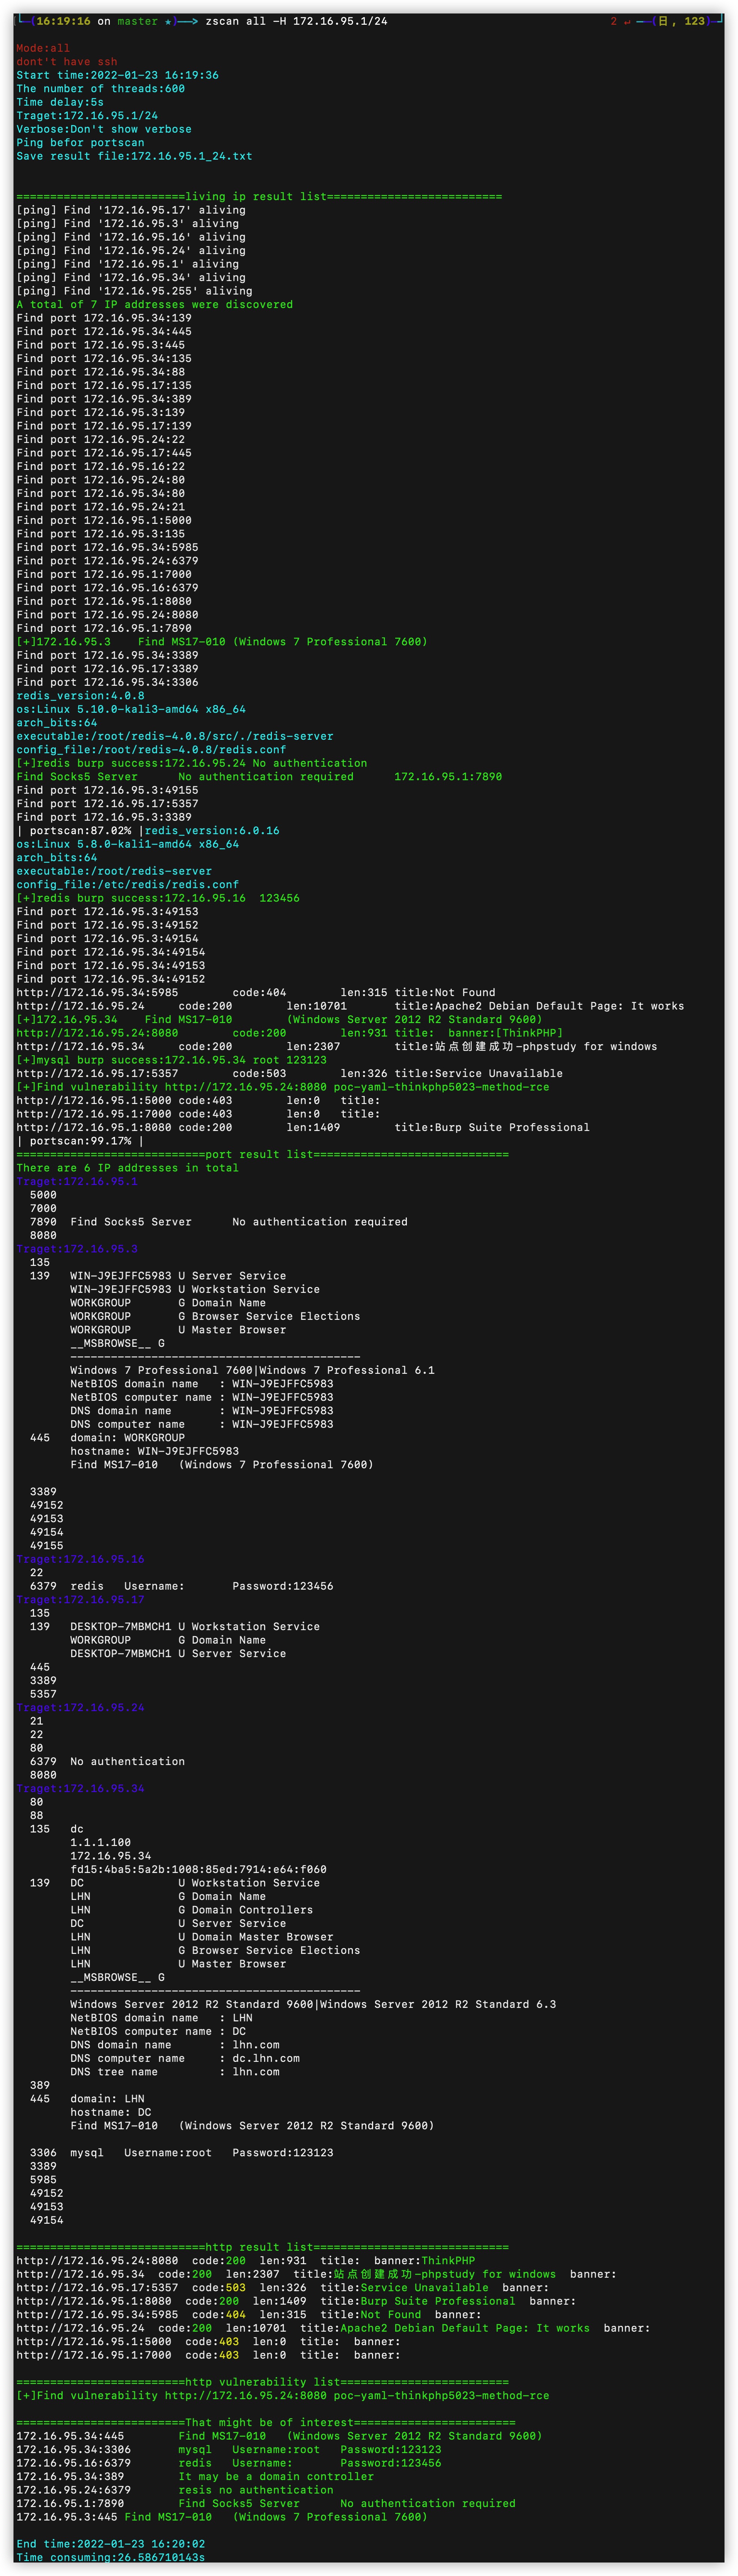
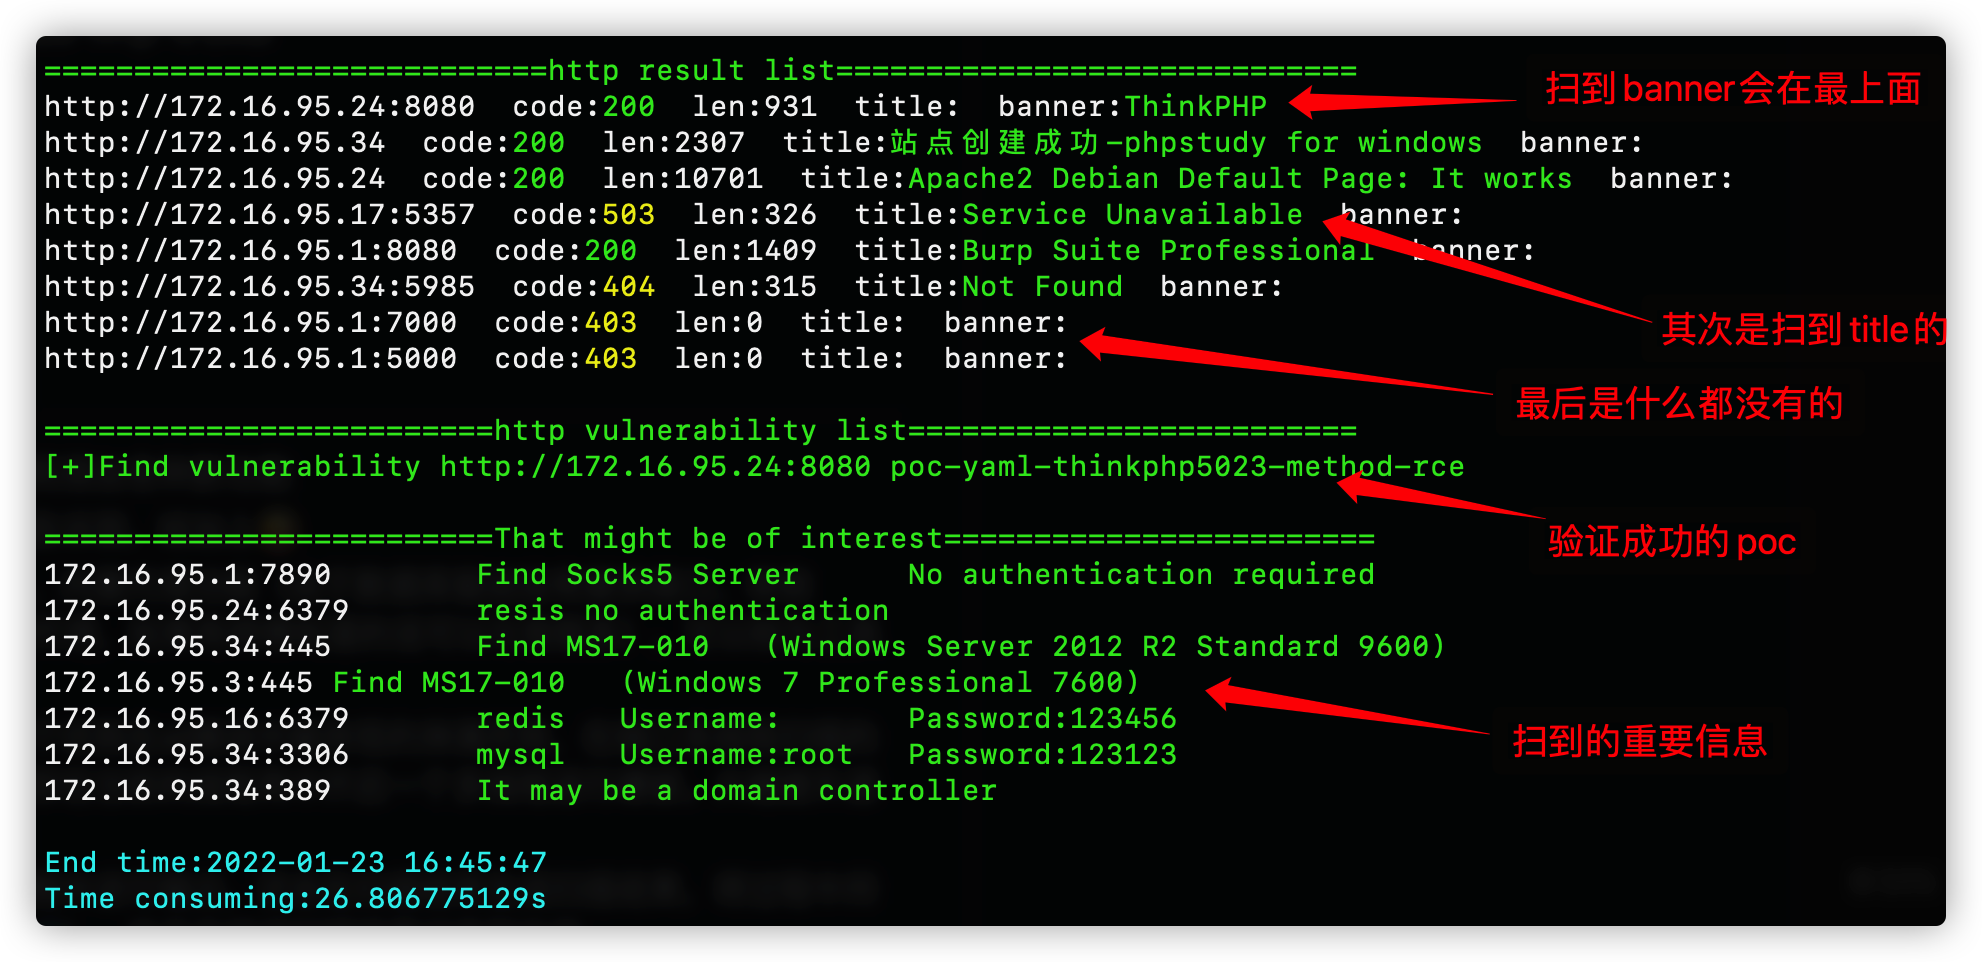
Zscan est un ensemble open source de scanner de ports intranet, d'outils de brute force et d'autres utilitaires, que l'on peut appeler une boîte à outils. Basé sur la découverte de segments intranet, la découverte d'hôtes et le scan de ports, il permet d'effectuer du brute force sur les services mysql, mssql, redis, mongo, postgres, ftp, ssh, ldap, rdp, smb, etc. dans le module blast. Dans le module scan, il peut effectuer des scans de type netbios, smb, oxid, serveur socks (scan de proxy), ms17010, poc http, etc. Par défaut, il capture le titre HTTP et les informations d'empreinte. Dans le module server, il peut démarrer un serveur HTTP (permettant le téléchargement de fichiers) et un serveur SOCKS5 (proxy). Le module tools intègre des petits utilitaires pratiques, pour l'instant uniquement nc. Le module exploit, récemment ajouté, permet d'exploiter les services ayant fait l'objet d'un brute force réussi : connexion interactive SSH (par mot de passe ou clé), réplication maître-esclave Redis et échappement du sandbox Lua (téléchargement de fichiers et exécution de commandes), requêtes LDAP (avec des requêtes courantes intégrées). Il existe également un module all qui, lors d'une analyse, appelle tous les modules de scan et de brute force. Il prend en charge le scan IPv6, la saisie de noms de domaine et l'identification automatique du CDN. Les fonctions spécifiques des modules sont les suivantes :
L'outil est relativement volumineux ; une version allégée sera proposée ultérieurement. La conception modulaire permet de supprimer facilement les fonctions inutiles.``` all 调用所有扫描和爆破模块 ping 主机发现和网段发现 ps 基本的端口扫描和http指纹识别title抓取 scan 扫描模块 --->ms17010扫描 --->poc漏洞扫描(内置380个poc) --->proxyfind内网代理服务器扫描 --->winscan Windows的smb,netbios和oxid扫描 blast 爆破服务模块(包括以下爆破模块) --->ftp --->ldap --->mongo --->mssql --->mysql --->postgres --->rdp --->redis --->smb --->ssh server start http server or socks5 server --->http服务器(可上传下载文件) --->socks5服务器(可启动一个代理服务器,支持身份验证) exploit 漏洞利用模块 --->ldap查询 --->redis组从复制上传文件执行命令,lua沙箱逃逸RCE --->snmp查询 --->ssh登陆 --->sunlogin向日葵RCE tools 实用工具模块 --->nc简单的nc,可以开放端口连接端口 --->searchfile支持多线程正则搜索文件
Le format d'utilisation est```
zscan 模块 参数
[No input content provided to translate.]```
/___ \ /\ \ /\ \ /\ __ \ /\ "-.\ \
// / \ _ \ \ \ ___ \ \ __ \ \ \ -. \
/_\ /_\ \ ___\ \ _\ _\ \ _\"_\
// // /_____/ //// // //
Usage: zscan [command]
Available Commands: all Use all scan mode blast Common service blasting exploit sshlogin,redisexec help Help about any command ping ping scan to find computer ps Port Scan scan ms17010,proxyfind,snmp,winscan(smb,netbios,oxid),poc server start http server or socks5 server
Flags: -h, --help help for zscan --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
模块内的Flag表示当前命令的参数,Global Flags表示全局参数(所有命令都可使用)
这里的Flags是全局参数,所有模块都可以使用

- --log:启用这个参数会将当前运行结果以追加形式写入log.txt(可以记录每次运行的结果)
- -o --output:默认在当前目录中文件名为Hosts,使用-o指定路径
- --proxy :设置代理,用户名密码(user:pass@ip:port)不需要身份验证(ip:port)
- -T --thread:指定线程数,默认100
- -t --timeout:设置超时时间,网络条件好追求速度的话可以设置成1s
- -v --verbose:设置显示扫描过程信息

## Modules fonctionnels 😈

Modules déjà disponibles :

<details>
<summary><b>Module ping : en tant qu'utilisateur normal, appelle le ping système ; en tant que root, peut utiliser des paquets ICMP</b></summary>```
zscan ping
Charge utile.``` Usage: zscan ping [flags]
Flags: -d, --discover string Live network segment found,local parameter uses the local NIC information。eg:zscan ping -d local/zscan ping -d 172.18.0.0,172.19.0.0 -h, --help help for ping -H, --host hosts Set hosts(The format is similar to Nmap) --hostfile string Set host file -i, --icmp Icmp packets are sent to check whether the host is alive(need root)
Global Flags: --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
Vous devez spécifier l'un des deux paramètres `host` ou `hostfile`. Lorsque vous disposez des privilèges root, vous pouvez utiliser `-i` pour ne pas appeler le `ping` local mais envoyer vous-même des paquets ICMP (si le nombre de threads est très élevé, par exemple plusieurs milliers, appeler la commande `ping` locale peut entraîner une utilisation excessive du CPU).

`--discover` propose deux modes de découverte de sous-réseaux : l'un en pingant la passerelle du réseau de classe B, l'autre en effectuant un scan oxid.

`--discover` nécessite un paramètre. Si vous donnez `local` (`zscan ping --discover local`), il lira les informations de la carte réseau locale et analysera le réseau de classe B local. Par exemple, si les deux cartes réseau locales sont `192.168.13.13` et `172.16.95.23`, il pingera alors les deux sous-réseaux de classe B `192.168.0.0/16` et `172.16.0.0/16`.

Vous pouvez également spécifier une ou plusieurs adresses IP de classe B, par exemple `172.17.0.0` ou `172.18.0.0`, `10.10.0.0`. Plusieurs segments IP sont séparés par des virgules.

</details>

<details>
<summary><b>Module ps : scan de ports et récupération du titre HTTP</b></summary>```
zscan ps
fscan est un puissant outil de scan réseau interne, prenant en charge de multiples fonctions de scan, y compris le scan de ports, l'identification de services, le scan de vulnérabilités, le cassage de mots de passe faibles, etc.``` Usage: zscan ps [flags]

