
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-38077-RDLCheck — Détecter si le service RDL est en cours d'exécution, identifier rapidement les actifs affectés | Kitploit
Outils/GitHubGitHub/zhuxi1965/cve-2024-38077-rdlcheck
ReconnaissanceScanners de VulnérabilitésExploitationCollecte d'InformationsSécurité RéseauTests d'Intrusion
GitHubzhuxi1965/cve-2024-38077-rdlcheck

CVE-2024-38077-RDLCheck

Détecter si le service RDL est en cours d'exécution, identifier rapidement les actifs affectés

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Voir le dépôt
729il y a 2 ansPas encore vérifié
Partager

CVE-2024-38077-RDLCheck

Détecte si le service RDL est en cours d'exécution et identifie rapidement les actifs affectés.

Utilisation :

Installation de impacket

git clone https://github.com/fortra/impacket.git
cd impacket
python3 -m pipx install .

Utilisation du script :

# python3 RDLCheck.py
usage: RDLCheck.py [-h] [-ip IP] [-f F] [-t T]

Windows Remote Desktop Licensing Service Detect

options:
  -h, --help  show this help message and exit
  -ip IP      Target IP, eg: 192.168.120.1
  -f F        Target File, eg: ip.txt
  -t T        scan thread, default 1

Test d'un seul IP :

image-20240810084532324

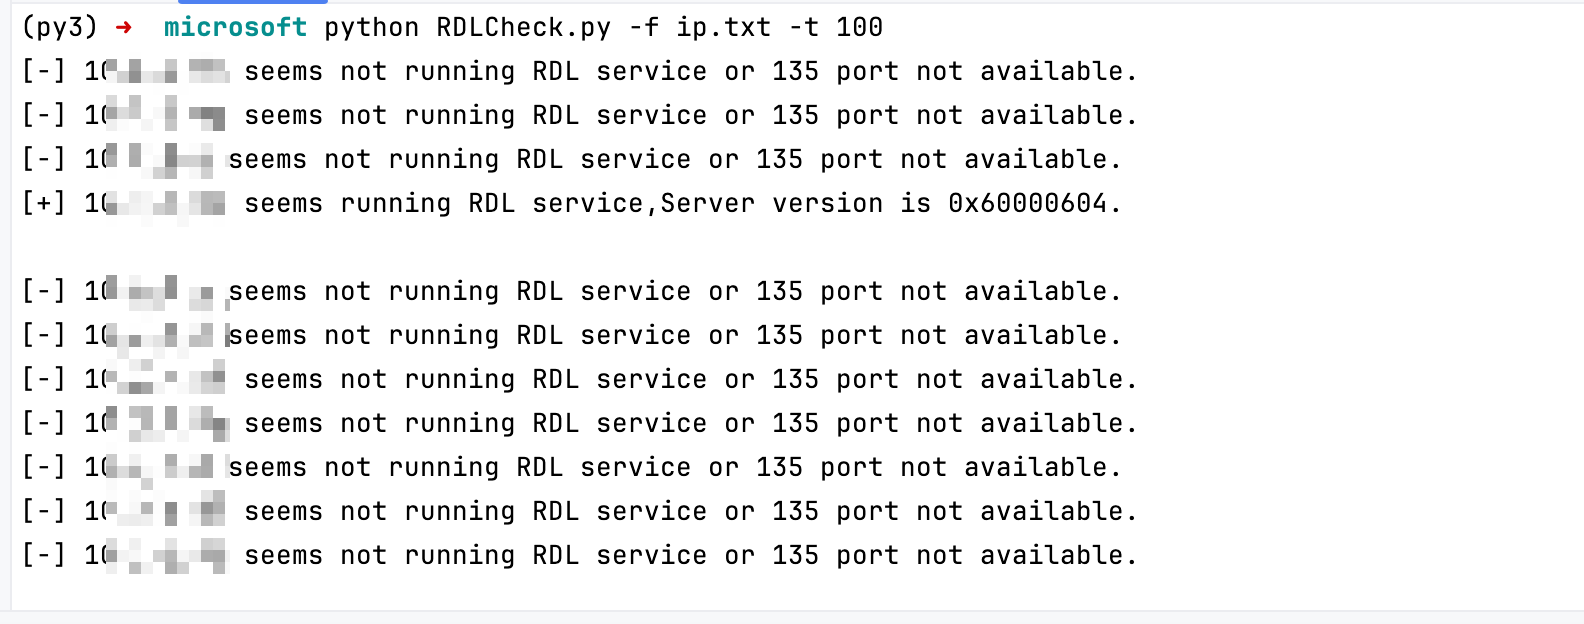
Test de plusieurs IP :

image-20240810084737235

Télécharger l’outil