
 zerodayevil/cve-2026-54121-certighost
Module de preuve de concept pour CVE-2026-54121 (Certighost), exploitant la validation d'inscription AD CS via des écouteurs LDAP/SMB malveillants pour usurper l'identité d'un contrôleur de domaine et élever les privilèges via PKINIT.

🛡 Module d'outil de sécurité IA
CVE-2026-54121 : Usurpation d'identité Active Directory Certificate Services (Certighost)
Module officiel d'audit de sécurité pour l'écosystème AI Security Tool





🌐 Démo Web • 📚 Site du projet • 💬 Chat communautaire
Navigation du site : Accueil • Mises à jour • Téléchargements • Modules
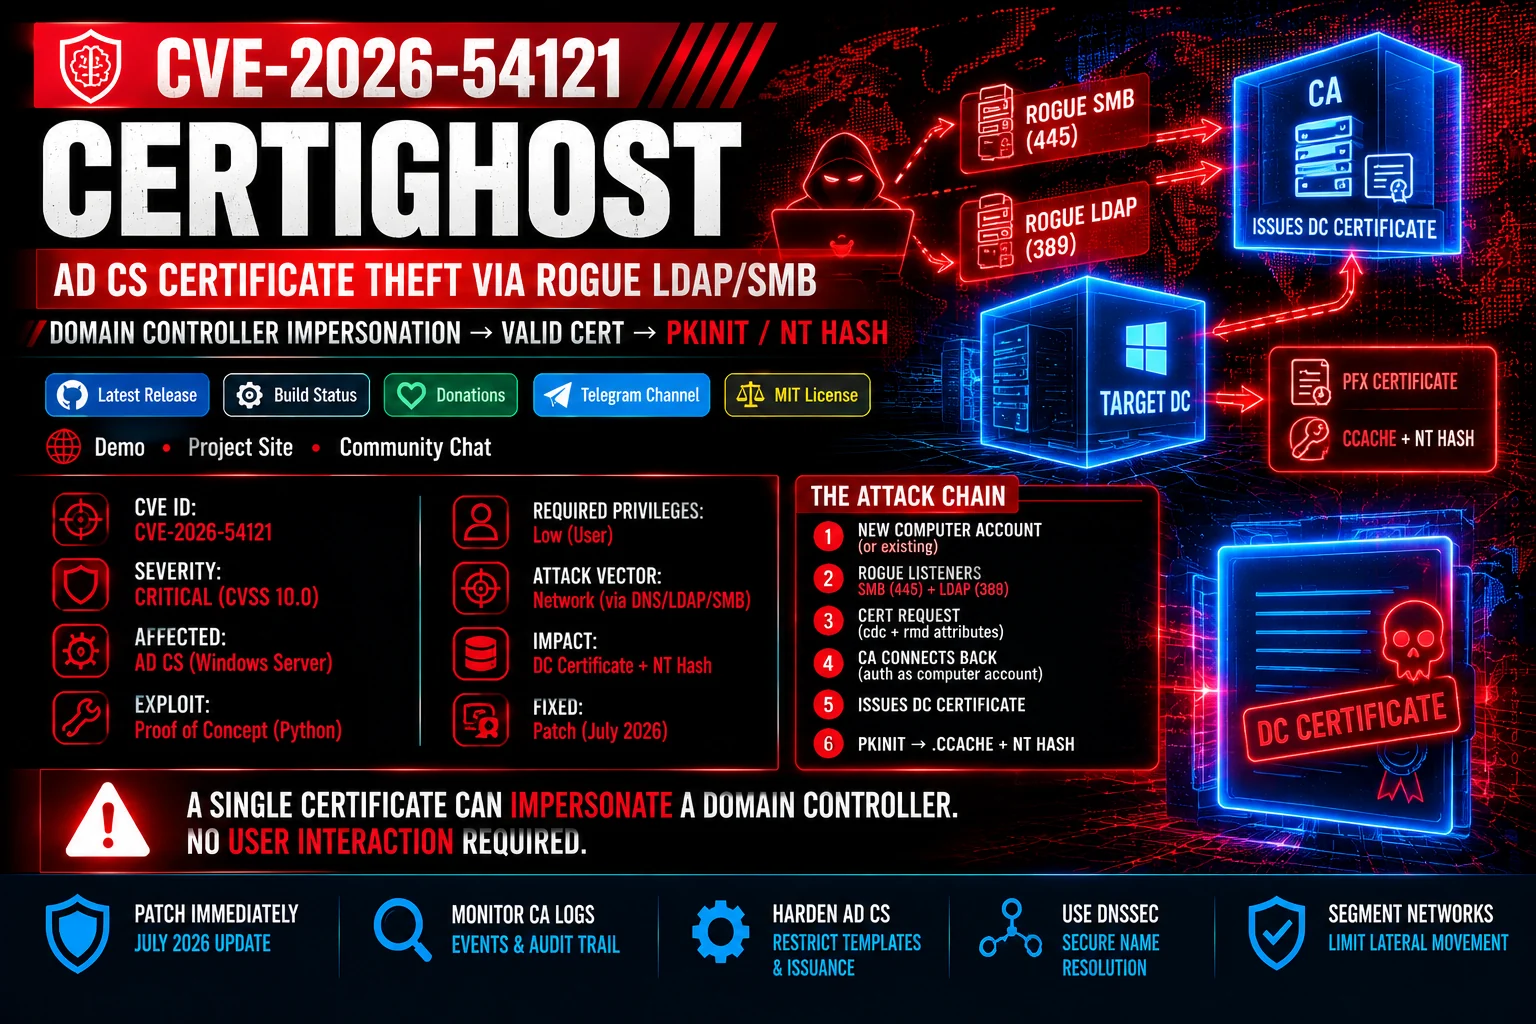
Ce module fournit des capacités de diagnostic pour CVE-2026-54121, surnommée Certighost. La vulnérabilité existe au sein d'Active Directory Certificate Services (AD CS) durant la phase de validation des inscriptions de certificats de comptes d'ordinateur.
Un attaquant disposant d'identifiants de domaine standard à faibles privilèges crée un nouveau compte d'ordinateur et soumet une demande de certificat contenant des attributs manipulés cdc (écouteur IP contrôlé) et rmd (FQDN du DC cible). Lorsque l'Autorité de certification (CA) se reconnecte pour valider l'identité de la machine, des écouteurs LDAP (port 389) et SMB/LSA (port 445) malveillants usurpent les attributs d'identité du contrôleur de domaine cible (sAMAccountName, SID, dNSHostName). Cela trompe la CA qui délivre un certificat authentique de contrôleur de domaine, permettant une compromission totale du domaine via PKINIT.
« S'authentifier en tant que machine, escalader vers tout le domaine. »
Certighost contourne les permissions traditionnelles des modèles AD CS en empoisonnant le pipeline de résolution d'identité de la CA. L'obtention d'un certificat valide de contrôleur de domaine accorde une authentification PKINIT instantanée, produisant à la fois un cache d'identifiants TGT (.ccache) et le hash NT du DC cible.
| Spécification | Valeur attribuée | Notes |
|---|---|---|
| Identifiant CVE | CVE-2026-54121 |
Usurpation d'identité Active Directory Certificate Services |
| Niveau de gravité | Critique (CVSS v3.1 : 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Type de vulnérabilité | CWE-287 / CWE-290 |
Authentification incorrecte / Contournement d'authentification par usurpation |
| Composant affecté | Active Directory Certificate Services (AD CS) | Pipeline d'inscription de certificats et de validation d'identité |
| Vecteur d'attaque | Réseau | Exécuté à distance via les protocoles SMB, LDAP et RPC |
| Privilèges requis | Faibles privilèges | Compte utilisateur de domaine standard (capacité à ajouter des comptes machine) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota à 0 pour empêcher les utilisateurs non administrateurs de créer de nouveaux objets ordinateur.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) est désactivé sauf si explicitement requis.⚠️ IMPORTANT : Ce module est conçu pour des tests de diagnostic sécurisés au sein du framework AI Security Tool. Exécutez uniquement contre des cibles autorisées avec des privilèges administratifs élevés.
Pour exécuter les scripts de diagnostic et de surveillance, installez le framework principal AI Security Tool :
