 zerodayevil/cve-2026-41651
Dépôt dédié à CVE-2026-41651, contenant des informations et des analyses spécifiques à cette vulnérabilité unique.

🛡️ Module d'outil de sécurité IA
CVE-2026-41651 : Élévation de privilèges locale TOCTOU dans PackageKit (Pack2TheRoot)
Module officiel d'audit de sécurité et d'exploitation pour l'écosystème AI Security Tool





🌐 Démo web • 📚 Site web du projet • 💬 Chat communautaire
Navigation du site : Accueil • Mises à jour • Téléchargements • Modules
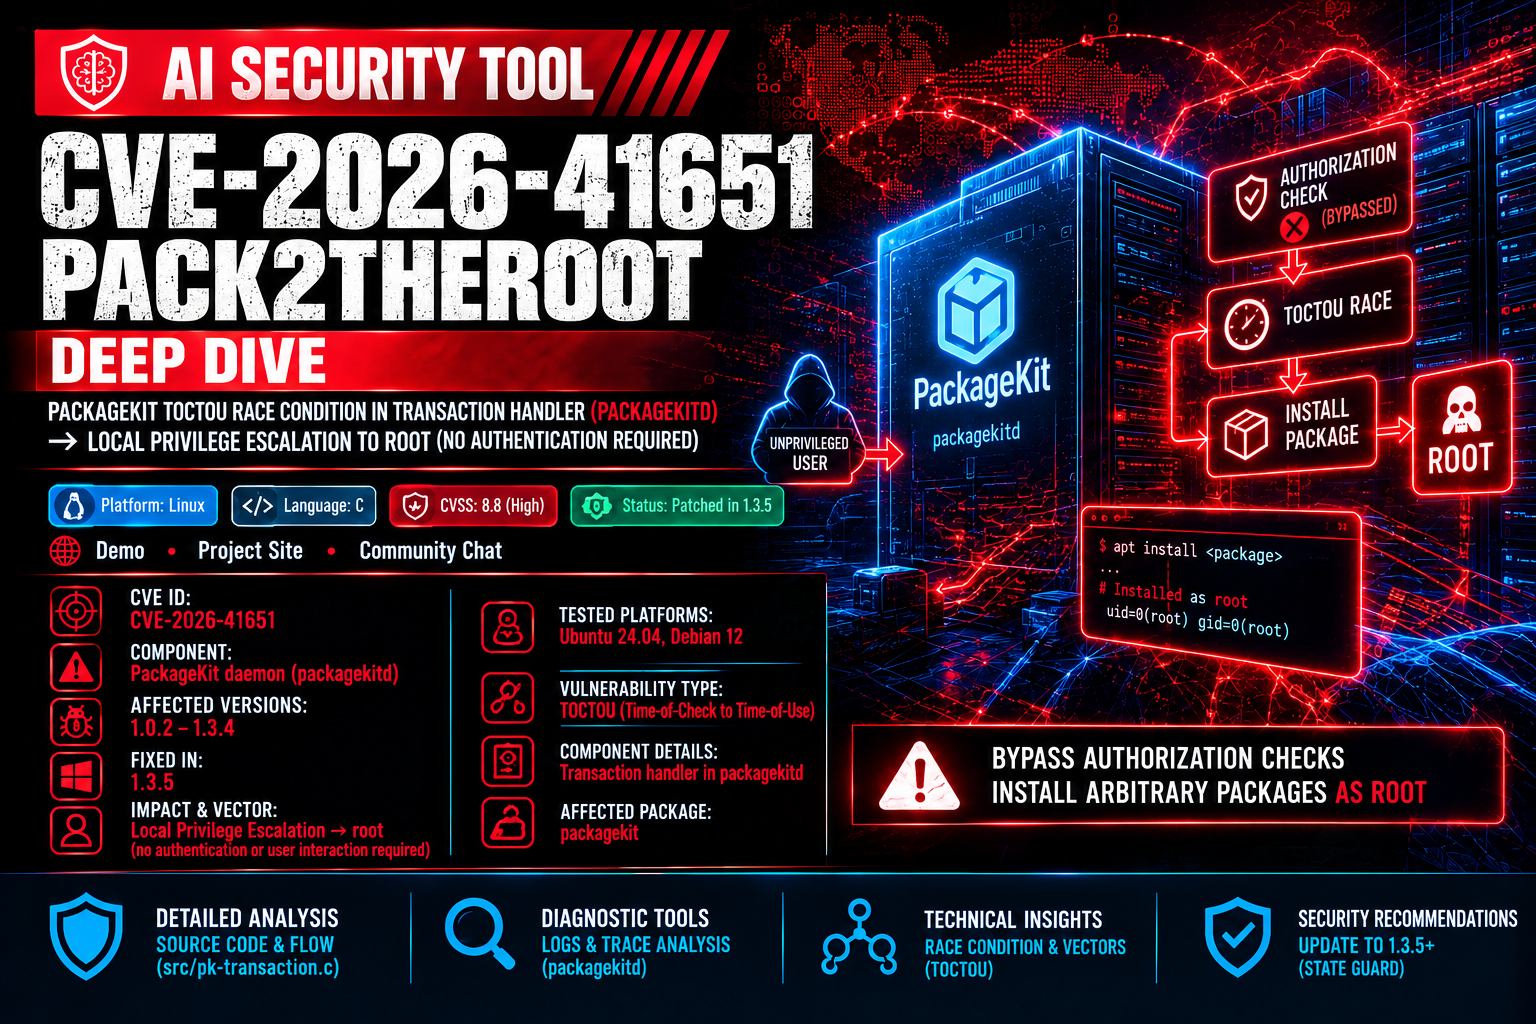
Ce module fournit des outils de diagnostic et une analyse technique approfondie pour CVE-2026-41651 (Pack2TheRoot), une condition de concurrence critique de type Time-of-Check to Time-of-Use (TOCTOU) dans le gestionnaire de transactions de PackageKit (packagekitd).
La vulnérabilité permet à tout utilisateur local non privilégié de contourner les contrôles d'autorisation et d'installer des paquets arbitraires en tant que root sans aucune authentification requise.


| Spécification | Valeur attribuée | Notes |
|---|---|---|
| Identifiant CVE | CVE-2026-41651 |
Élévation de privilèges locale TOCTOU dans PackageKit |
| Composant | Démon PackageKit (packagekitd) |
Gestionnaire de transactions principal |
| Versions affectées | 1.0.2 – 1.3.4 |
Versions du démon non corrigées |
| Corrigé dans | 1.3.5 |
Garde d'état ajoutée dans le gestionnaire de transactions |
| Impact et vecteur | Élévation de privilèges locale → root | Aucune authentification ni interaction utilisateur requise |
| Plateformes testées | Ubuntu 24.04, Debian 12 | Configurations système standard |

Trois bugs distincts dans src/pk-transaction.c s'enchaînent pour créer une fenêtre TOCTOU entre l'autorisation et l'exécution :
InstallFiles() écrase inconditionnellement cached_transaction_flags et cached_full_paths sans aucune vérification d'état.pk_transaction_set_state() abandonne silencieusement les transitions arrière tandis que les drapeaux restent écrasés.pk_transaction_run() lit les drapeaux mis en cache au moment de la répartition depuis l'inactivité de GLib, et non au moment de l'autorisation.PK_TRANSACTION_FLAG_SIMULATE (bit 2, valeur 0x4) contourne entièrement la vérification polkit.