zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ Module officiel d'outil de sécurité IA pour CVE-2026-21858 + CVE-2025-68613 (chaîne complète RCE par lecture arbitraire de fichiers non authentifiée et injection d'expressions « Ni8mare » de n8n).

🛡️ Module d'outil de sécurité IA
Chaîne complète n8n (CVE-2026-21858 + CVE-2025-68613) — « Ni8mare »
Module d'audit de sécurité officiel pour l'écosystème AI Security Tool





🌐 Démo Web • 📚 Site du projet • 💬 Chat communautaire
Navigation du site : Accueil • Mises à jour • Téléchargements • Modules
Ce module fournit des outils de diagnostic et une chaîne d'exploitation complète pour les instances d'automatisation de workflows n8n, baptisée Ni8mare.
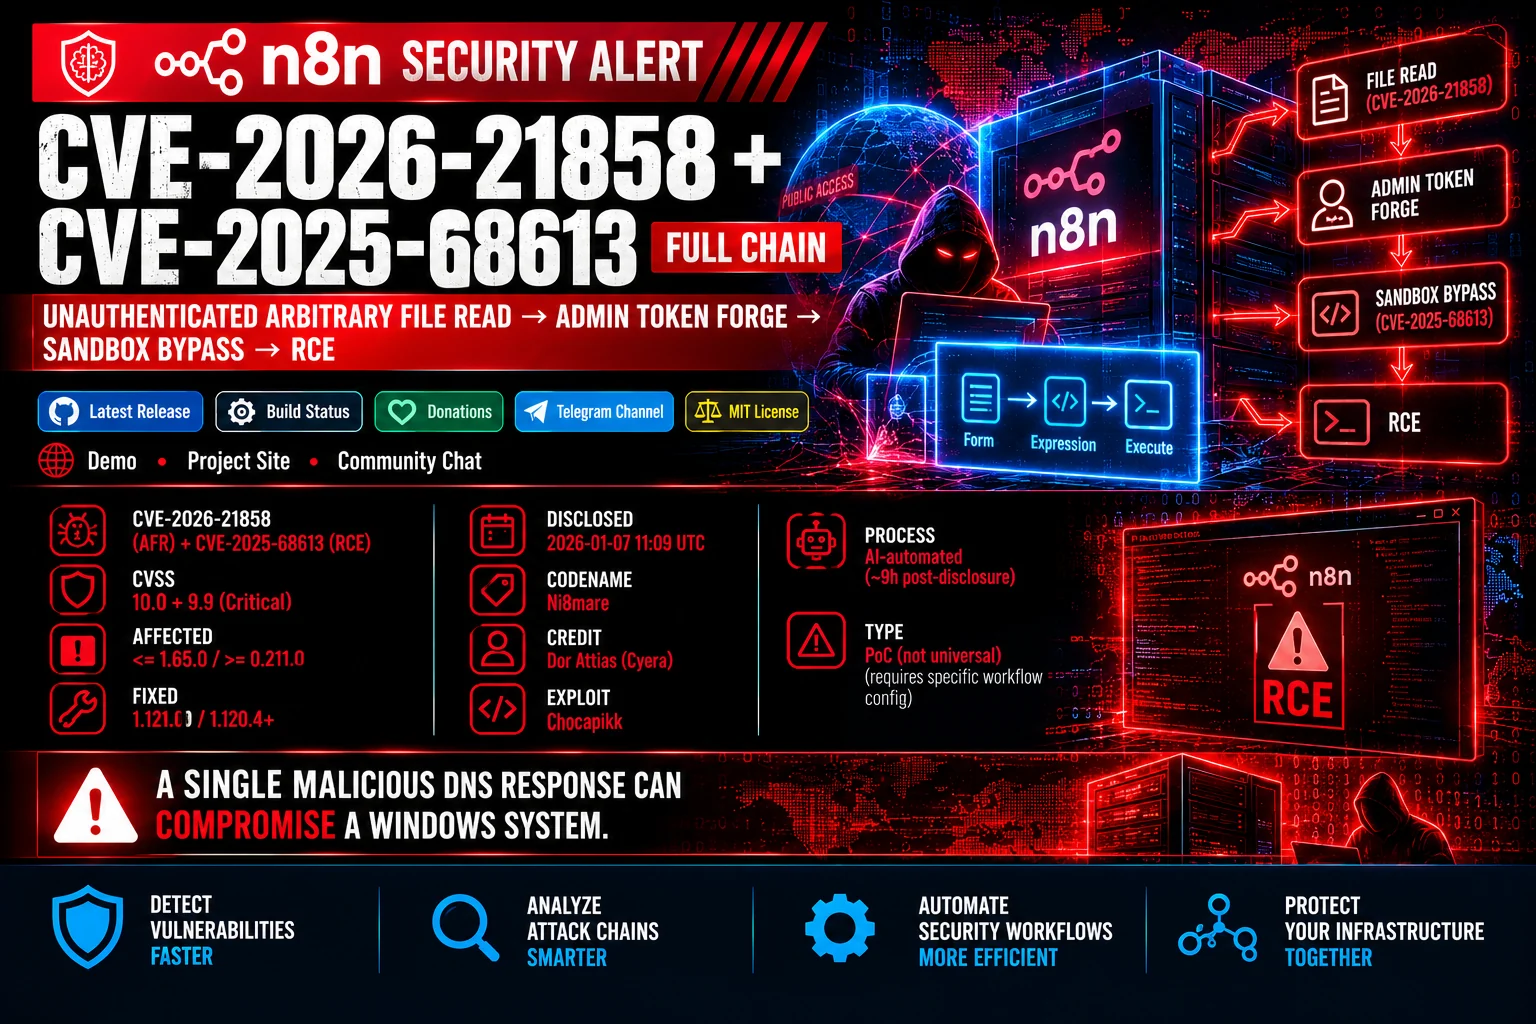
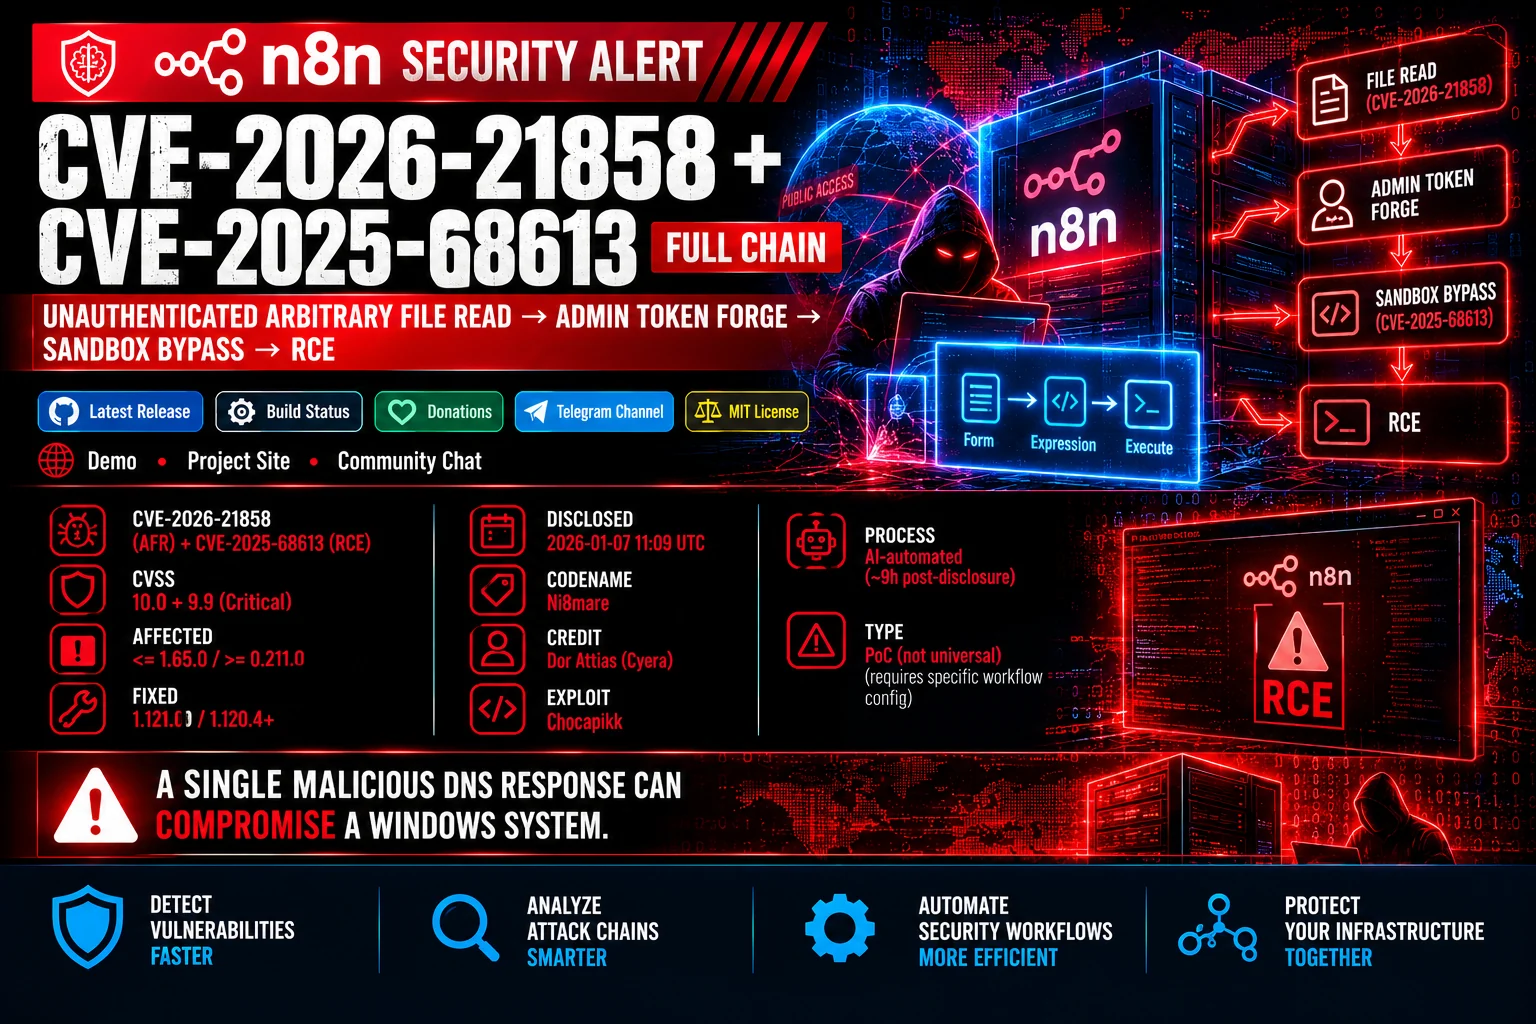
La chaîne d'attaque combine une lecture arbitraire de fichiers non authentifiée (CVE-2026-21858) causée par une confusion de Content-Type avec un contournement du bac à sable par injection d'expression authentifiée (CVE-2025-68613). En envoyant une requête Content-Type: application/json manipulée vers un formulaire de téléversement de fichiers exposé, un attaquant contrôle l'argument filepath pour lire des fichiers système internes (/proc/self/environ, la configuration et la base SQLite). L'encryptionKey et le hash de mot de passe récupérés permettent la falsification hors ligne d'un cookie JWT administrateur. Une fois authentifié, l'injection d'expression via this.process.mainModule.require permet de s'échapper du bac à sable JavaScript pour exécuter des commandes système arbitraires.
« De la lecture de fichier à la prise de contrôle totale du système en trois étapes. »
Alors que la lecture de fichier nécessite un workflow de formulaire actif avec sortie binaire, l'injection d'expression fonctionne de manière fiable sur les installations n8n par défaut, sans nécessiter de nœuds spéciaux ni l'activation explicite de permissions système.
| Spécification | Valeur attribuée | Notes |
|---|---|---|
| Identifiants CVE | CVE-2026-21858 + CVE-2025-68613 |
Chaîne complète : lecture de fichier non authentifiée vers RCE |
| Niveau de gravité | Critique (CVSS v3.1 : 10.0 + 9.9) | Chaîne RCE non authentifiée |
| Types de vulnérabilité | CWE-200 / CWE-94 |
Confusion de Content-Type / Injection de code |
| Composant affecté | Moteur d'automatisation de workflows n8n | Versions <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Versions corrigées | 1.121.0 (AFR) / 1.120.4+ (RCE) | Correctifs officiels de l'éditeur publiés |
| Privilèges requis | Aucun | Accès initial non authentifié via un formulaire public |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 ou supérieure.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true et restreignez les capacités du processus dans les conteneurs Docker.⚠️ IMPORTANT : Ce module est conçu spécifiquement pour une exécution sûre et des diagnostics au sein de l'écosystème AI Security Tool. Utilisez toujours des modules vérifiés provenant de dépôts officiels.
Pour exécuter les scripts de surveillance et de diagnostic, assurez-vous que le moteur principal d'AI Security Tool est installé :