 zerodayevil/cve-2026-20817
Dépôt dédié à CVE-2026-20817, fournissant les détails de la vulnérabilité et le matériel d'exploitation pour cette faille de sécurité spécifique.

🛡️ Module d'outil de sécurité IA
CVE-2026-20817 : Élévation de privilèges locale via ALPC dans Windows Error Reporting (WER)
Module officiel d'audit de sécurité et d'exploitation pour l'écosystème AI Security Tool





🌐 Démo web • 📚 Site web du projet • 💬 Chat communautaire
Navigation du site : Accueil • Mises à jour • Téléchargements • Modules
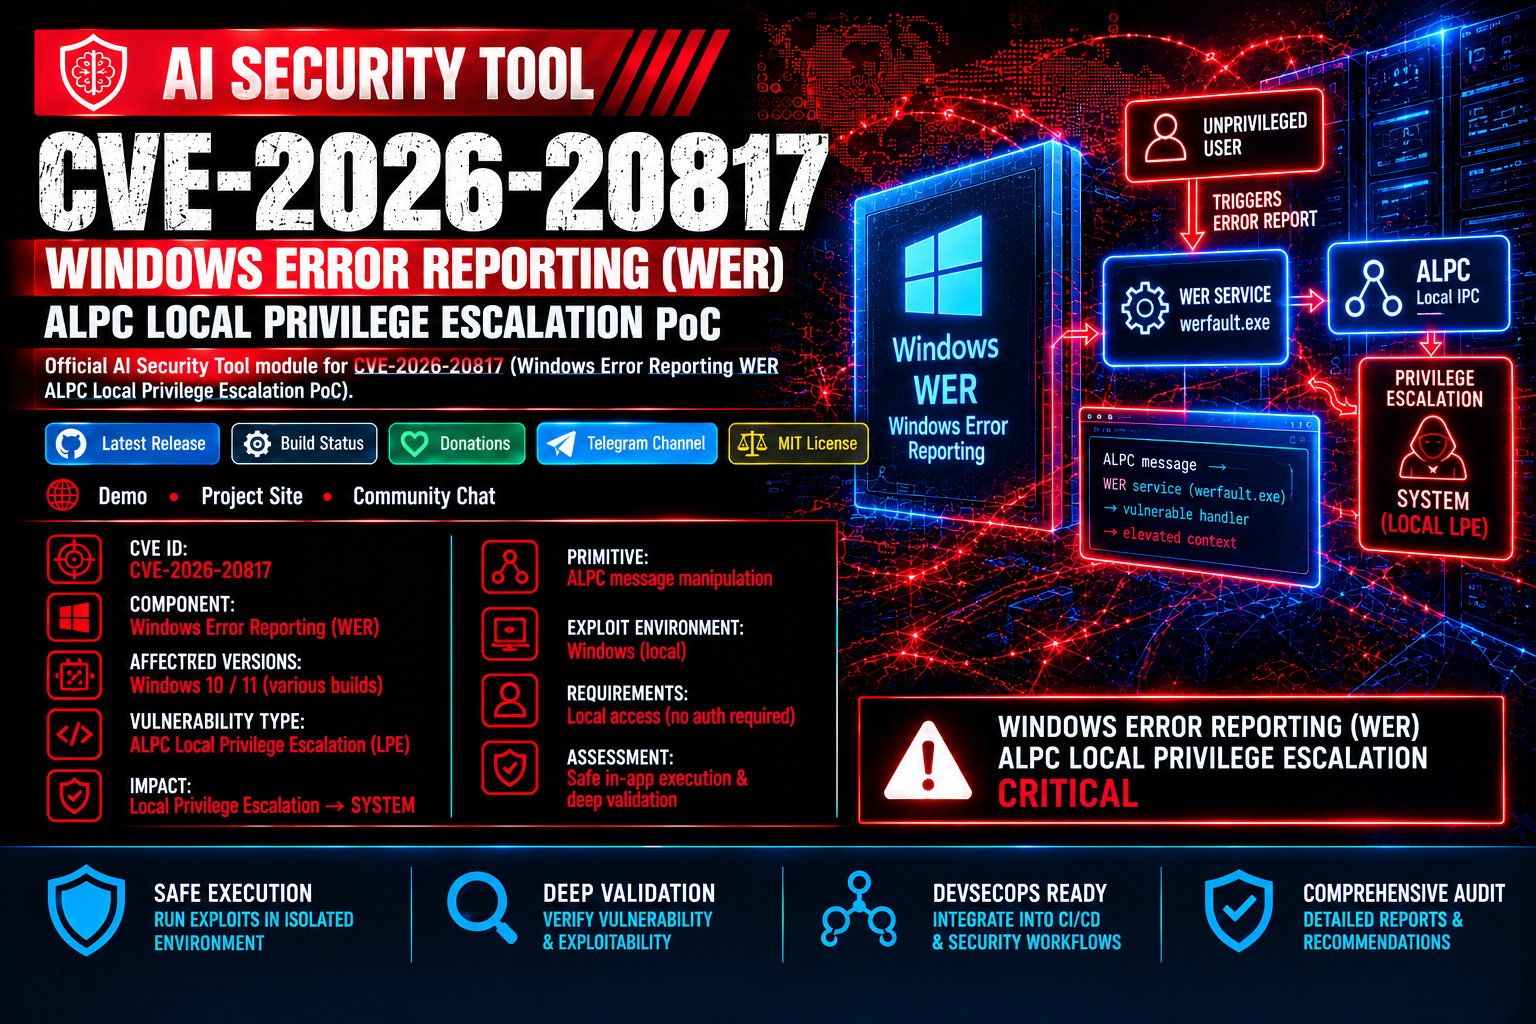
Ce module fournit des outils de diagnostic et une preuve de concept (PoC) pour CVE-2026-20817, une vulnérabilité d'élévation de privilèges locale dans le service Windows Error Reporting (WER). La vulnérabilité permet à un utilisateur authentifié à faibles privilèges d'exécuter du code arbitraire avec les privilèges SYSTEM en envoyant des messages ALPC spécialement conçus au service WER.



| Spécification | Valeur attribuée | Notes |
|---|---|---|
| Identifiant CVE | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| Composant | Service Windows Error Reporting (WER) | Port ALPC \WindowsErrorReportingService |
| Vecteur d'attaque | Local (ALPC) | Utilisateur authentifié à faibles privilèges |
| Méthode vulnérable | SvcElevatedLaunch (0x0D) |
Ne valide pas les privilèges de l'appelant avant le lancement |
| Impact et vecteur | Élévation vers SYSTEM | Exécute WerFault.exe avec une ligne de commande fournie par l'utilisateur |
| Systèmes affectés | Windows 10/11 et Server 2019/2022 | Toutes les versions antérieures à la mise à jour de sécurité de janvier 2026 |
Le service WER expose un port ALPC nommé \WindowsErrorReportingService. La faille réside dans la méthode SvcElevatedLaunch (0x0D), où le service ne valide pas correctement les privilèges de l'appelant avant de lancer WerFault.exe avec des paramètres de ligne de commande fournis par l'utilisateur depuis la mémoire partagée.
0x0D, incluant l'ID du processus client, le handle de mémoire partagée et la longueur de la ligne de commande.WerFault.exe avec la ligne de commande fournie.Le processus WerFault.exe généré s'exécute avec un jeton SYSTEM contenant :
Remarque : Le jeton n'inclut PAS
SeTcbPrivilege(Agir en tant que partie du système d'exploitation).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ IMPORTANT : Ce module est conçu spécifiquement pour une exécution et un diagnostic sécurisés au sein de l'écosystème AI Security Tool. Utilisez toujours des modules vérifiés provenant de dépôts officiels.
Pour exécuter les scripts de surveillance et de diagnostic, assurez-vous que le moteur principal d'AI Security Tool est installé, soit via des binaires précompilés, soit en le compilant depuis les sources :
