Source d'information
Principe de la vulnérabilité et analyse technique de la solution
Description de la vulnérabilité
- Type : injection dans la base de données
1=1 AND
- Effet : toute application peut lire les données SMS. Aucune autorisation nécessaire, aucune interaction utilisateur, lecture invisible
- Impact : fuite de tous les SMS et codes de vérification sur l'appareil
- Appareils concernés : OPPO et ses sous-marques (OnePlus, realme)
- Portée : selon les modèles soumis par maoyixuan, ColorOS 6.0.1 publié en 2017 contient la vulnérabilité, et celle-ci pourrait avoir accompagné la carrière OEM d'OPPO
- Correctif : depuis le 4 octobre, mise à jour du fichier système pour ColorOS 15 :
15.0.0.860Patch01|1.9MB ; le 9 octobre pour ColorOS 12-14
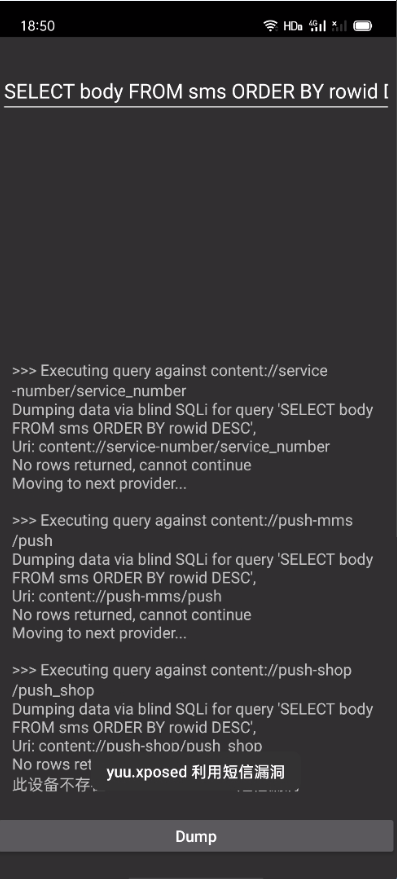
- Test de la vulnérabilité : Télécharger yuu_v3.6.apk (version Chine), si le contenu des SMS apparaît, la vulnérabilité est présente. L'application de test n'a pas de fonction réseau, OPPO la classe comme application à risque par correspondance de nom de paquet. Installez hors ligne, consultez le code source en cas de doute, désinstallez après le test
- Stratégies de protection pour les utilisateurs ordinaires :
- Avant que le fabricant ne corrige, placez la carte SIM sur un autre téléphone
- Supprimez immédiatement et définitivement tous les SMS sur l'appareil pour éviter leur utilisation dans le profilage
- Utilisez une machine virtuelle Android ou un téléphone cloud pour installer des applications
- Lors de l'utilisation des codes de vérification par SMS, assurez-vous qu'aucune application n'est en arrière-plan
- Solution d'auto-sauvetage : pas de solution sans root ; il existe une solution stable avec root
Mise à jour du correctif (4 octobre)
@C et autres internautes, avant la mise à jour, désactivez Cross Profile Test App, sinon l'installation restera bloquée à 0.0%
Le correctif a commencé à être déployé le 4 octobre au matin
- Version système : ColorOS 15.0.0, 15.0.1, 15.0.2
- Contenu réel : com.android.providers.telephony 15.40.10 (35)
- Chemin de mise à jour : Paramètres → Système et mise à jour → Mise à jour logicielle → Paramètres de mise à jour automatique → Mise à jour des fichiers système
- Fichier système :
15.0.0.860Patch01|1.9MB, différent selon les modèles, se référer à la notification réelle
- Effet du correctif :

Mise à jour forcée
Téléphone_Stockage_SMS_15.40.10.apk du paquet 15.0.0.860Patch01|1.9MB ne prend en charge que ColorOS 15.0.0, 15.0.1, 15.0.2, détails du paquet
Télécharger Téléphone_Stockage_SMS.apk, attention : doit correspondre à la version système
Commande adb : adb install -t D:\xxx.apk
Redémarrez après une installation réussie, si erreur, désinstallez et réinstallez la version correspondante
Effet de la vulnérabilité
Vous pouvez télécharger des captures d'écran des données privées (avec masquage) dans Issues
Solutions d'auto-sauvetage pour les utilisateurs ordinaires
Option 1 : Utiliser le filtrage anti-spam SMS (méthode générale)
Provenant de v2ex@CoolMarket
Activez le filtrage anti-spam SMS, bloquez tous les numéros, ainsi les SMS seront placés dans le dossier anti-spam, et le test ne pourra pas les lire
Chemin : SMS → Anti-spam → Règles de blocage → Blocage des informations → Mots-clés personnalisés → bouton➕ en haut à droite → copier et saisir les éléments suivants ligne par ligne
0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万
Vérification : recevez un nouveau SMS (envoyez un message au 10086), le message intercepté apparaîtra dans le dossier anti-spam, puis ouvrez l'outil de test pour vérifier s'il apparaît ; s'il n'apparaît pas, la méthode est efficace
Cette méthode est la plus simple, recommandée en priorité pour les anciens modèles
Option 2 : Utiliser Shizuku pour modifier
Basée sur la méthode proposée par v2ex@Dawnnnnnn améliorée. ⚠️La modification des contenus système présente des risques ! Non applicable à tous les modèles
- Téléchargez Shizuku et Blocker. (Si l'installation échoue, déconnectez le réseau puis installez)
- Suivez le tutoriel pour démarrer Shizuku via le débogage sans fil
- Dans les paramètres de
Blocker, changez Type de contrôleur en Shizuku/Sui, autorisez Shizuku pour Blocker
- Dans les paramètres de
Blocker, activez Afficher les applications système
- Cherchez
telephony dans Blocker, entrez dans l'application Téléphone/Stockage SMS
- Sélectionnez
Fournisseurs de contenu, trouvez PushMessageProvider, PushShopProvider, ServiceNumberProvider et désactivez-les toutes les trois
- ⚠️Attention : la configuration est terminée ; l'effet est maintenu jusqu'au prochain redémarrage. Après le redémarrage, vous ne pourrez plus recevoir de SMS (vous pourrez en envoyer). Vous devez réactiver les trois options ci-dessus, puis redémarrer à nouveau pour recevoir normalement les SMS. Assurez-vous de pouvoir envoyer/recevoir des SMS, puis désactivez les trois options ; l'effet de blocage sera maintenu, vous pourrez envoyer/recevoir normalement, jusqu'au prochain redémarrage
Explication des cas où cela ne fonctionne pas
 yuuouu/coloros-cve-2025-10184

