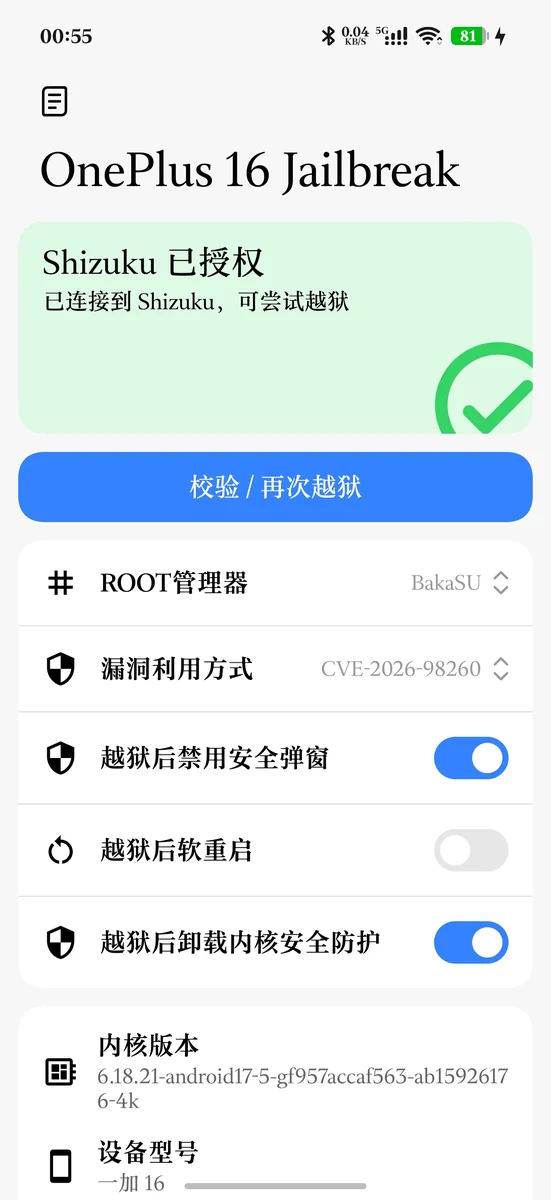
 yunnijian/oneplus16-jailbreak
Jailbreak du OnePlus 16 (PYB110) : CVE-2026-98260 + KernelSU / KernelSU Next / BakaSU / SukiSU Ultra LKM

Outil de jailbreak en un clic pour OnePlus 16 (PYB110).
Sur OnePlus 16 (PYB110, SM8950, Android 17 / ColorOS, noyau 6.18.21-android17-5-gf957accaf563-ab15926176-4k), outil et code source en un clic qui élève les privilèges via CVE-2026-98260-6.18 / CVE-2026-98260-6.12 et charge un root en mode noyau (KernelSU / FinaSU / KernelSU Next / BakaSU / SukiSU Ultra).
L'appareil n'a pas le BL déverrouillé ; au départ, on ne dispose que d'un adb shell (uid 2000). L'outil pilote l'exploit côté appareil via Stellar (par défaut) ou Shizuku en tant que shell, et charge finalement un LKM compilé localement pour le GKI 6.18.21 de la machine : les deux branches 98260, 6.18 et 6.12, passent par ksud late-load, sans plus intégrer de LKM KernelSU ni utiliser de repli via insmod.
Réservé à la recherche système sur vos propres appareils. Des conditions de course et des risques de redémarrage existent ; voir la section « Risques ».
CVE-2026-98260-6.18, utilisant l'outil Rust à point d'entrée unique t98260 (intégrant la plant C existante : exec + UAF de minuterie POSIX, écriture de faux pointeur cred ; le sous-processus cred effectue un late-load unique, sans rootd) ; CVE-2026-98260-6.12 est également un point d'entrée unique Rust t61269 (sans rootd, structure identique à t98260). Les deux passent uniquement par ksud late-load.main db6263d3 (v3.3.1-27-gdb6263d3, versionCode 32707) avec le GKI 6.18.21 local, 382 232 B, les 229 UNDEF sont tous résolus par syms.txt, validé sur appareil réel ; ksud de la même version (6 618 008 B, uapi 6). Le gestionnaire doit utiliser la même version KernelSU_v3.3.1-27-gdb6263d3_32707-release.apk (même signature que l'ancienne 32680, adb install -r écrase directement) ; le supercall de l'ancien gestionnaire reste utilisable, mais sans les nouvelles fonctionnalités UAPI6 comme le preinit de module. Attention : le ksud UAPI6 doit être associé au LKM UAPI6 (ksud vérifie au démarrage), impossible de le mélanger avec l'ancien LKM v5.35253 (5785bdb8 après v4.2.0-rc3, 4.2.0-rc3-82, uapi 6), LKM 435 616 B ; le gestionnaire a la même signature que 35252 et peut être écrasé directement par adb install -r (35252 validé sur appareil réel, 35253 est une synchronisation de version).master 9b32bde4, LKM 496 744 B (les 232 UNDEF tous résolus), ksud 7 561 328 B (uapi 6), gestionnaire v1.3.2 (33090) ; utilise la signature dynamique KSU_DYNAMIC_MANAGER (ksud dynamic set-apk).dev da0b3f37 (v3.4.2-87-gda0b3f37, versionCode du gestionnaire 33442), LKM 489 264 B, ksud 7 611 344 B (uapi 6) ; le gestionnaire est installé par l'utilisateur, sélectionnable dans l'App, validé sur appareil réel (33442-6).v4.3.0 (HEAD e67b14e6), LKM 545 040 B, ksud 7 858 624 B (uapi 6), gestionnaire 41100 ; 41068 et 4.3.0 (41100-6) sont tous deux validés sur appareil réel.t61269 (intégrant la version modifiée de ce dépôt exploit/src/t61269_plant.c du timer.c de YuKongA/CVE-2026-98260). Depuis la v1.68, alignement complet avec 6.18 : rootd / t61269_su / run612.sh supprimés, preflight en processus → UAF fake cred → le sous-processus cred effectue un ksud late-load --kmi android16-6.12 unique puis se met en attente, la finalisation est assurée par le même ensemble parallèle finish_manager, sémantique identique pour les sorties d'échec et la réexécution sur le même boot (différences voir la section 6.12). L'ancienne chaîne avait fonctionné sur PLZ110 avec SukiSU 41100 ; la version à point d'entrée unique doit être retestée sur un appareil 6.12.69.NavigationBar COUI) : l'accueil regroupe les paramètres (menu déroulant du gestionnaire ROOT + entrées « Fonctionnalités étendues » et « Manuel d'utilisation » ; la chaîne d'exploit est sélectionnée automatiquement selon le noyau : 6.18.21→6.18, 6.12.69→6.12), la page Journal affiche en flux l'exécution en cours, la page Historique conserve le journal complet de chaque exécution (filesDir/history/<horodatage>.log, consultation/suppression possibles, un glissement vers la gauche sur une entrée révèle le bouton « Exporter », qui exporte le .log et lance le partage système) ; l'APK signé en release v1.91 est déjà construit (6 547 292 B, md5 2b81b5c48c01df25d78189b55a8d0f32).roro2239/Stellar, branche approfondie Shizuku, SDK com.github.roro2239:Stellar-API:1.0.3) en priorité, Shizuku en secours ; le Manifest enregistre à la fois StellarProvider et ShizukuProvider, le backend disponible est choisi à l'exécution dans l'ordre Stellar → Shizuku, les demandes de permission/newProcess passent par le backend sélectionné.t98260, le point d'entrée unique 6.12 t61269, les deux ko SUSFS et le hybridmount-6.18.21.ko de 6.18 (assets/pyb110 environ 8 Mo, APK release environ 6,3 Mo) ; ksud n'est plus intégré, il est exécuté sur place depuis lib/arm64 de l'APK du gestionnaire installé, il faut donc d'abord installer le gestionnaire choisi.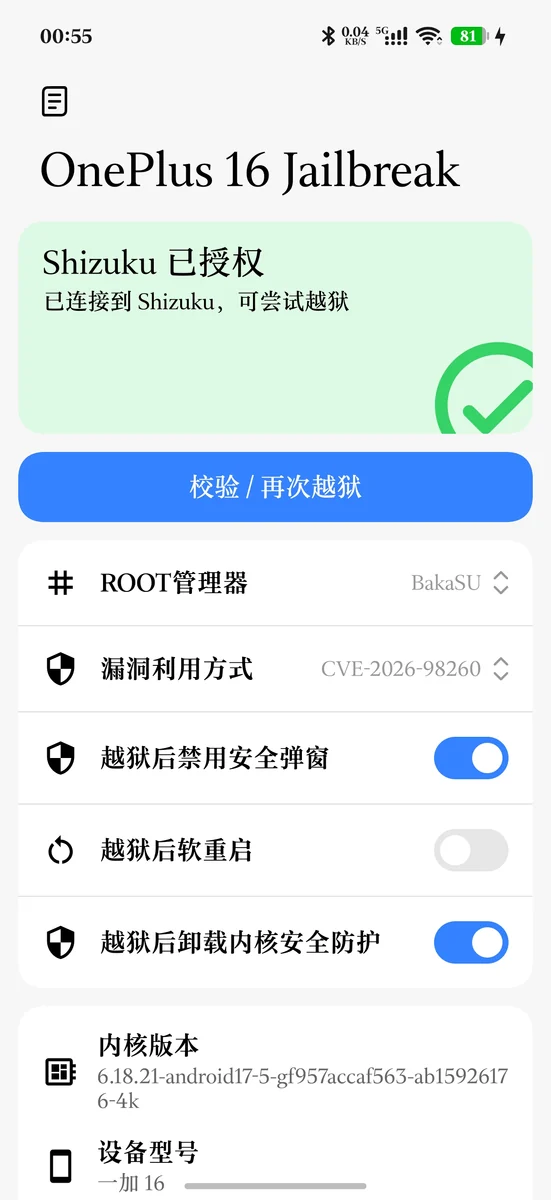 1 · Page de paramètres de l'App |
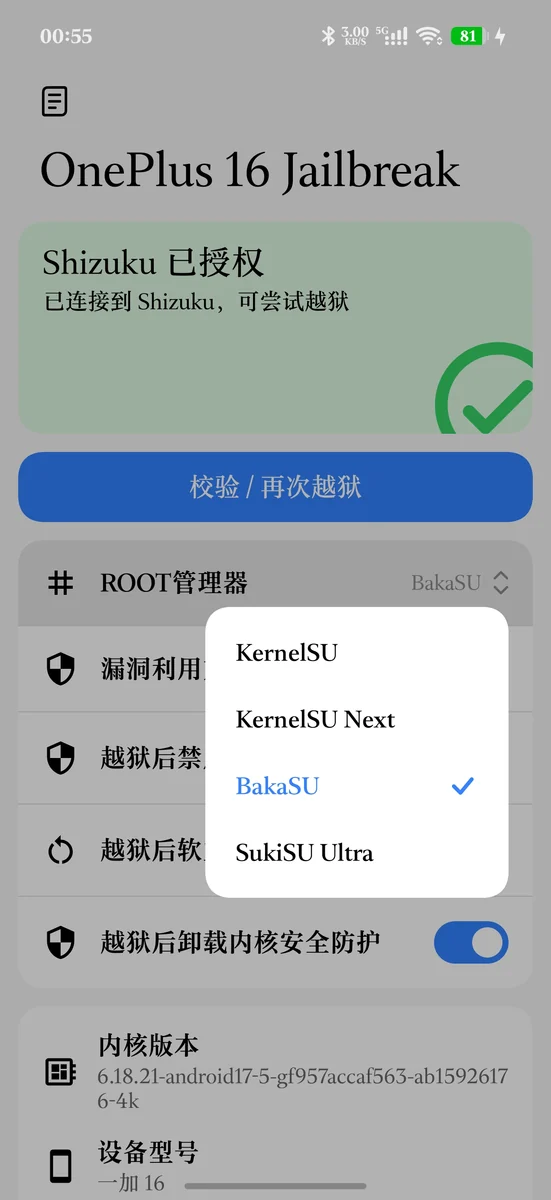 3 · Gestionnaire ROOT |
||
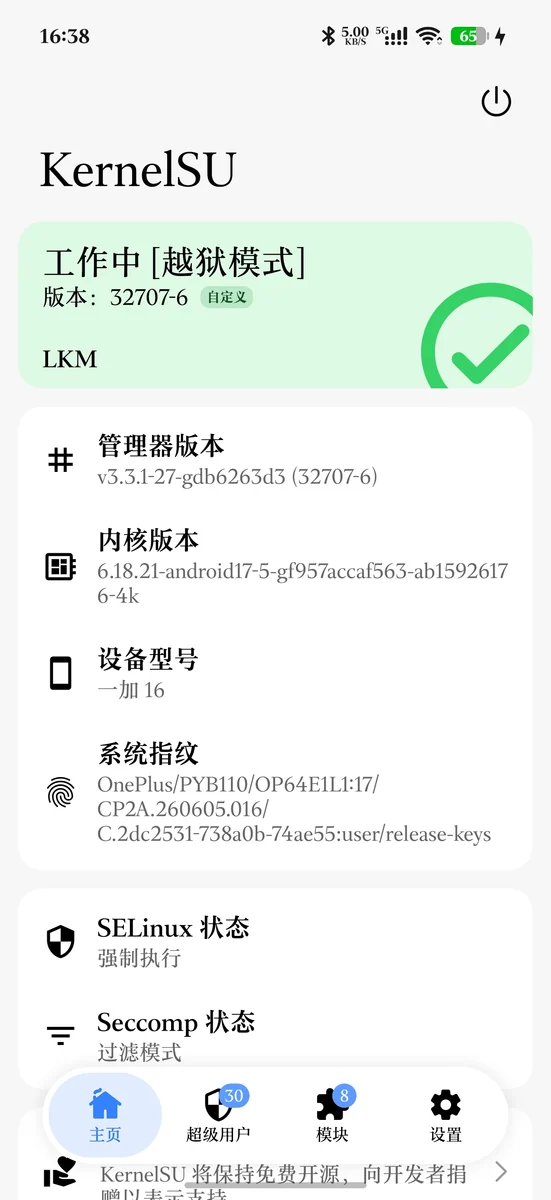 4 · Gestionnaire KernelSU |
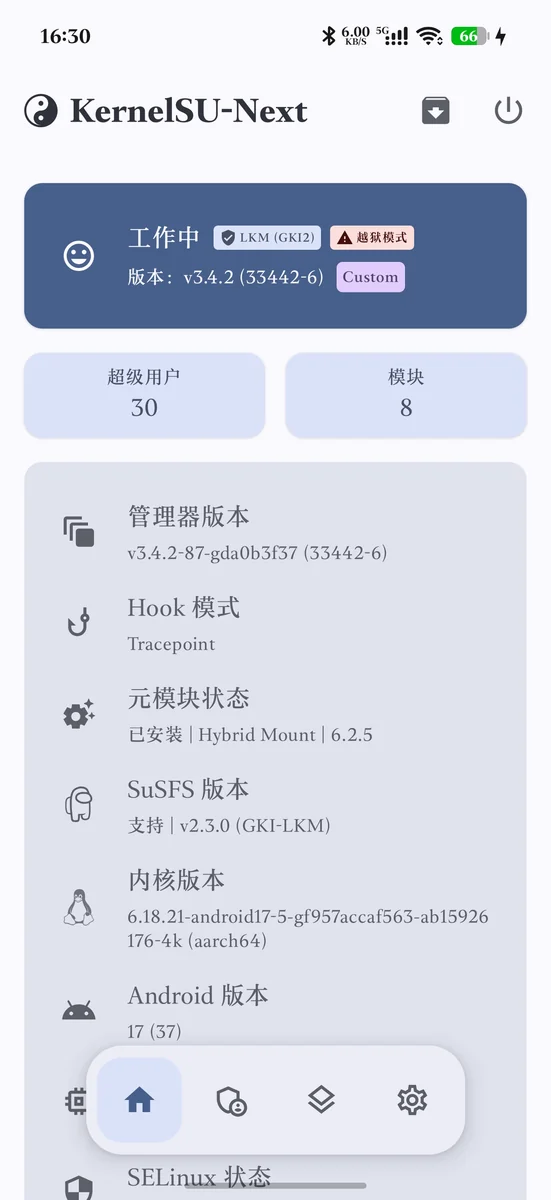 5 · Gestionnaire KernelSU-Next |
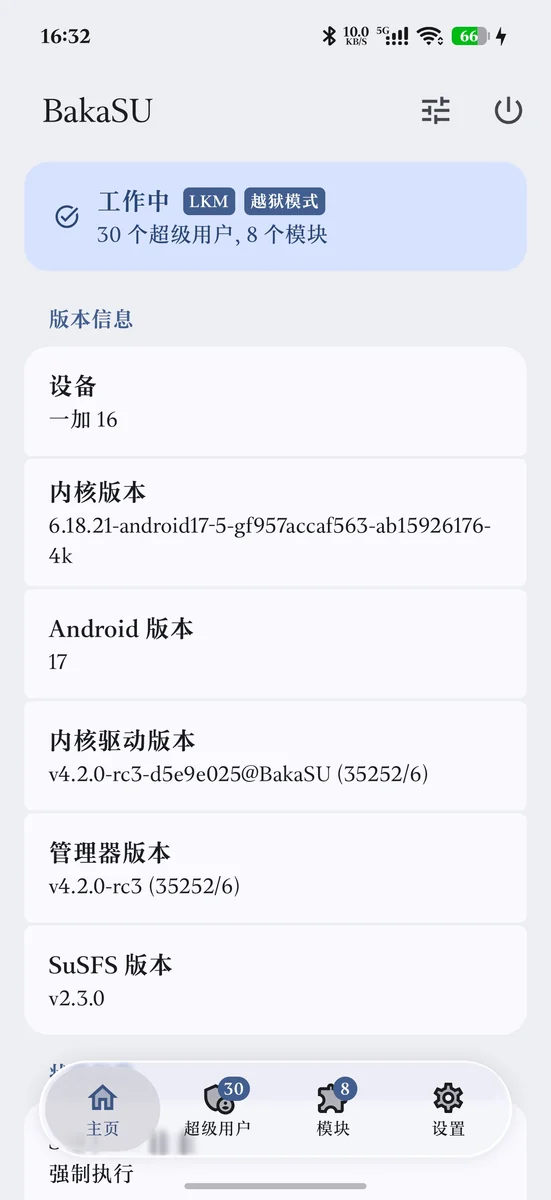 6 · Gestionnaire BakaSU |
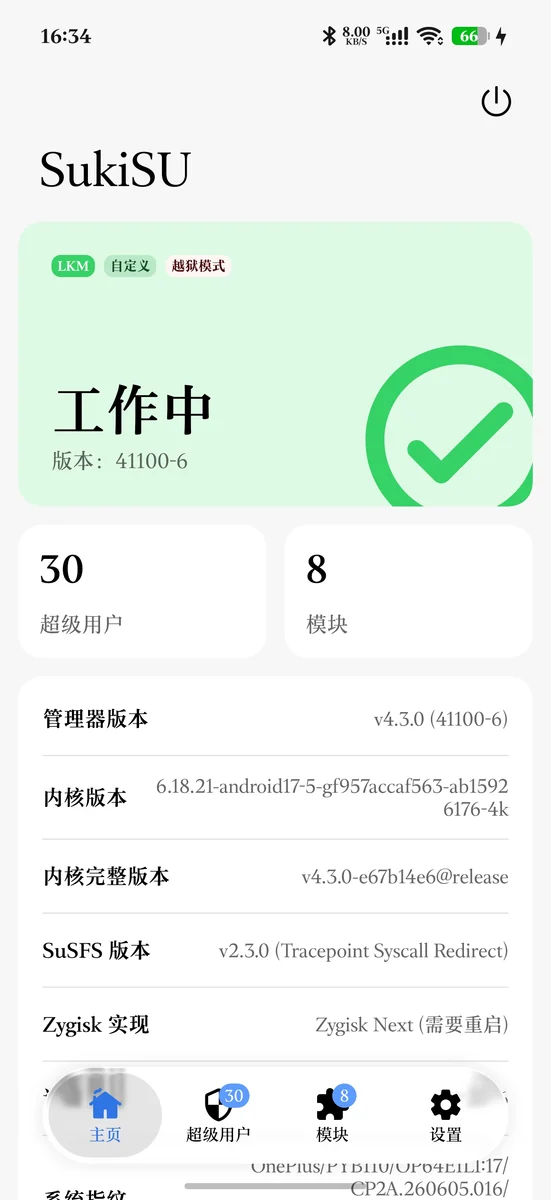 7 · Gestionnaire SukiSU Ultra |
