
 you-ssef9/cve-2025-52691
Ce dépôt contient une preuve de concept (PoC) sûre permettant de détecter les versions vulnérables de SmarterMail affectées par CVE‑2025‑52691. Le script effectue uniquement la détection de version et n’exploite pas la vulnérabilité.

Ce dépôt contient une preuve de concept (PoC) sûre pour détecter les versions vulnérables de SmarterMail affectées par CVE‑2025‑52691. Le script effectue uniquement la détection de version et n'exploite pas la vulnérabilité.
CVE-2025-52691 – PoC de détection de version SmarterMail
📌 Description
Ce dépôt contient une preuve de concept (PoC) de détection en Python pour CVE‑2025‑52691, une vulnérabilité critique affectant SmarterMail Build 9406 et versions antérieures.
⚠️ Ce PoC effectue uniquement la détection Il ne téléverse PAS de fichiers, n'exploite PAS et n'exécute PAS de code.
🛑 Résumé de la vulnérabilité
ID CVE : CVE‑2025‑52691
Produit : SmarterMail
Versions affectées : Build 9406 et versions antérieures
Impact : Téléversement arbitraire de fichiers → Exécution de code à distance potentielle
Authentification : Non requise
Un attaquant non authentifié pourrait téléverser des fichiers arbitraires à n'importe quel emplacement du serveur de messagerie si la cible est vulnérable.
🔍 Comment fonctionne ce PoC ?
Ce script détecte les instances vulnérables de SmarterMail en identifiant l'application et en extrayant son numéro de version/build.
Logique de détection
Envoyer des requêtes HTTP GET aux points de terminaison courants de SmarterMail :
/ /interface/ /interface/login /interface/root
Détecter la présence de SmarterMail en :
Recherchant la chaîne SmarterMail dans le corps de la réponse
Ou en détectant des motifs de version dans les en-têtes HTTP ou le contenu HTML
Extraire le numéro de version/build
Utilise des expressions régulières pour identifier les chaînes de version
Extrait le numéro de build du dernier segment de version
Vérification de la vulnérabilité
Si le numéro de build ≤ 9406 → VULNÉRABLE
Si le numéro de build > 9406 → NON VULNÉRABLE
Aucun payload, téléversement ou action malveillante n'est effectué.
🧪 Exemple de logique de détection (simplifié)
Version détectée : 17.6.9406 Numéro de build : 9406 Résultat : VULNÉRABLE
Version détectée : 17.7.9412 Numéro de build : 9412 Résultat : NON VULNÉRABLE
🚀 Comment exécuter
Prérequis
Python 3.x
Bibliothèque requests
Installer les dépendances :
pip install requests
Cible unique
python3 CVE-2025-52691POC.py -u http://target.com
Cibles multiples
python3 CVE-2025-52691POC.py -l targets.txt
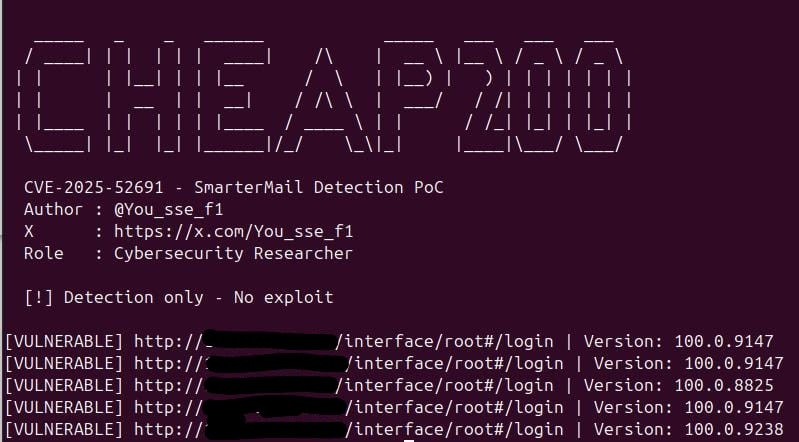
🖥 Exemple de sortie
[VULNERABLE] http://example.com | Version: 17.6.9406

[NOT VULNERABLE] http://example.com | Version: 17.7.9412

[UNKNOWN] http://target.com | SmarterMail not detected
📎 Références
Avis de la CSA (Singapour) : https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
Site officiel de SmarterMail : https://www.smartertools.com/smartermail
⚠️ Avertissement
Ce script est fourni uniquement à des fins éducatives et de sécurité défensive.
Scannez uniquement les systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite de test.
L'auteur n'est pas responsable de toute utilisation abusive ou activité illégale.
📜 Licence
MIT License
👤 Auteur
Chercheur : @You_sse_f1
X (Twitter) : https://x.com/You_sse_f1
Rôle : Chercheur en cybersécurité
ℹ️ À propos
PoC de détection en Python pour CVE‑2025‑52691
Tags :
cve · detection · smartermail · cybersecurity · poc
