
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-34960 — Chamilo CVE-2023-34960 Scan/exploitation par lots | Kitploit
Outils/GitHubGitHub/yongye-security/cve-2023-34960
Scanners de VulnérabilitésExploitationExploitation d'Applications WebCommandement et Contrôle
GitHubyongye-security/cve-2023-34960

CVE-2023-34960

Chamilo CVE-2023-34960 Scan/exploitation par lots

Voir le dépôt
16il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Chamilo_CVE-2023-34960-EXP

Aide :

usage: CVE-2023-34960.py [-h] [-u URL] [-f FILE] [-c COMMAND]

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     Adresse URL complète (http/https)
  -f FILE, --file FILE  Fichier d'URLs en lot
  -c COMMAND, --command COMMAND  Exécuter une commande, optionnel

Exemple :

#URL unique

python3 CVE-2023-34960.py -u https://xxxxxxx

image

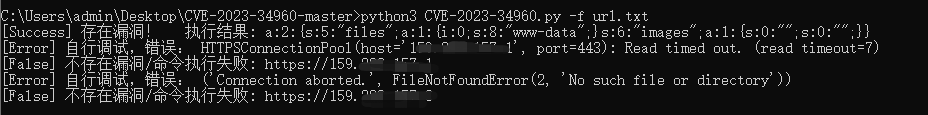
#Scan par lot
python3 CVE-2023-34960.py -f url.txt
image

Les résultats de scan vulnérables seront stockés dans le répertoire courant sous Kill_ALL.txt

Compte WeChat : YongYe Security Lab
yongye

Télécharger l’outil