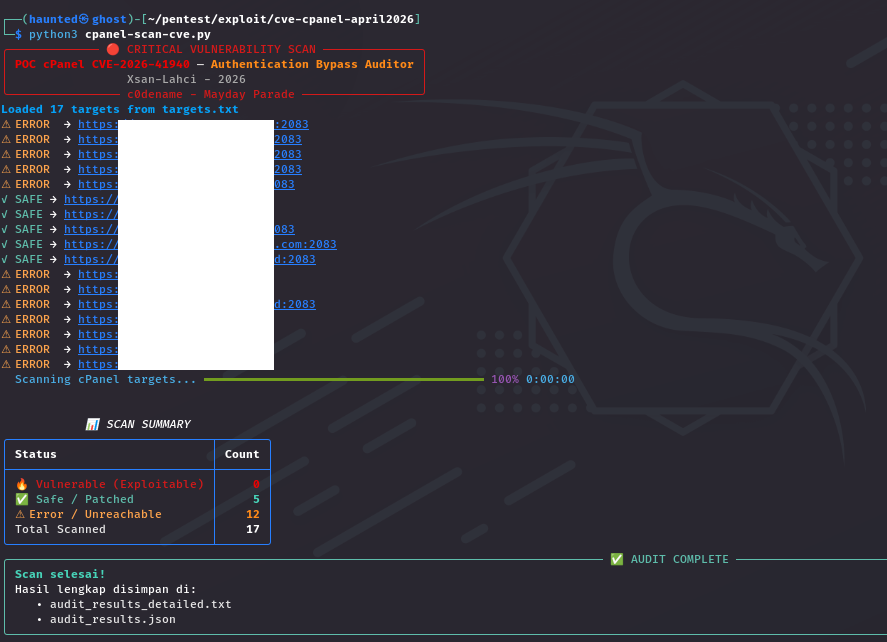
 xsanflip/poc-cpanel-cve-2026-41940
Outil d'audit de sécurité multi-threadé qui détecte CVE-2026-41940, un contournement d'authentification dans cPanel/WHM, en utilisant l'injection CRLF et la découverte dynamique de ports pour les tests d'intrusion autorisés.

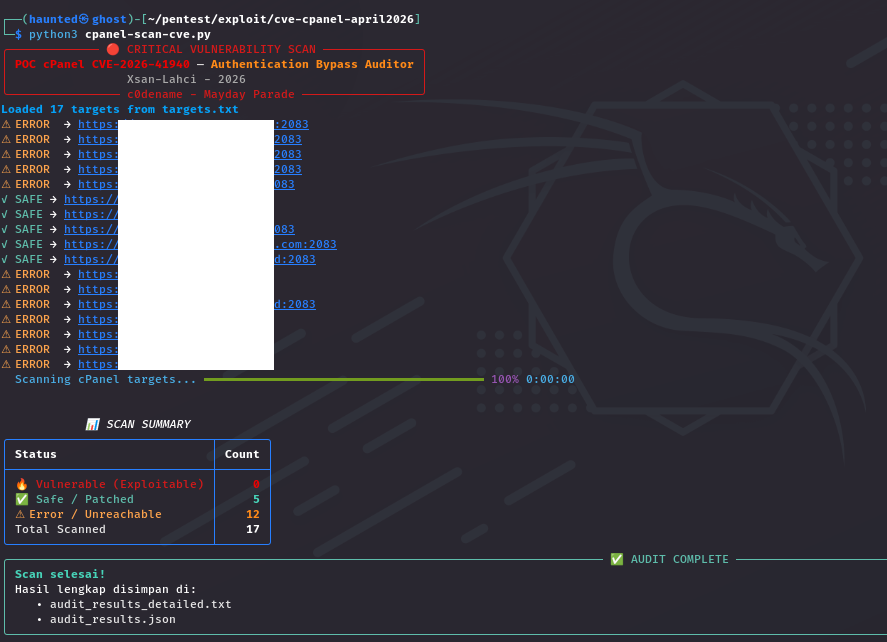
Un outil d'audit de sécurité haute performance et multi-threadé conçu pour détecter CVE-2026-41940, une vulnérabilité critique de contournement d'authentification dans cPanel & WHM (découverte en avril 2026).
Cet outil exploite une technique d'injection CRLF dans les en-têtes HTTP pour déterminer si le démon de service cPanel (cpsrvd) est susceptible d'autoriser un accès root non autorisé.
Découverte dynamique des ports : Sonde automatiquement les ports cPanel/WHM standard (2082, 2083, 2086, 2087) si aucun port n'est spécifié.
Détection intelligente : Priorise les ports définis par l'utilisateur (ex. 1.2.3.4:2083) mais revient à un scan multi-ports pour les IP/domaines nus.
Haute concurrence : Conçu avec ThreadPoolExecutor pour un scan rapide de grandes listes d'IP.
Interface terminal élégante : Utilise la bibliothèque Rich pour les barres de progression, les panneaux de statut et un tableau de bord récapitulatif complet du scan.
Double sortie : Génère à la fois un rapport texte détaillé (.txt) et un fichier de données structuré (.json) pour une analyse plus approfondie.
Cloner le dépôt :
git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
cd cpanel-cve-2026-41940-auditor
Installer les dépendances :
pip install requests rich
Préparez un fichier targets.txt contenant les adresses IP ou les domaines que vous souhaitez auditer (un par ligne).
Scan simple :
python cpanel-scan-cve.py
Terminal : Mises à jour de statut en temps réel avec un tableau récapitulatif final.
audit_results_detailed.txt : Un rapport lisible par l'humain incluant les en-têtes du serveur et les versions détectées.
audit_results.json : Des données lisibles par machine pour l'intégration avec d'autres outils de sécurité.
Cet outil est fourni à des fins éducatives et pour des audits de sécurité autorisés uniquement. Exécuter cet outil contre des cibles sans autorisation explicite est illégal et contraire à l'éthique. Le développeur (xsanflip) n'est pas responsable de toute utilisation abusive ou de tout dommage causé par ce programme.
Auteur : xsanlahci
Référence de recherche : Basé sur les découvertes publiées par watchTowr Labs (avril 2026).
