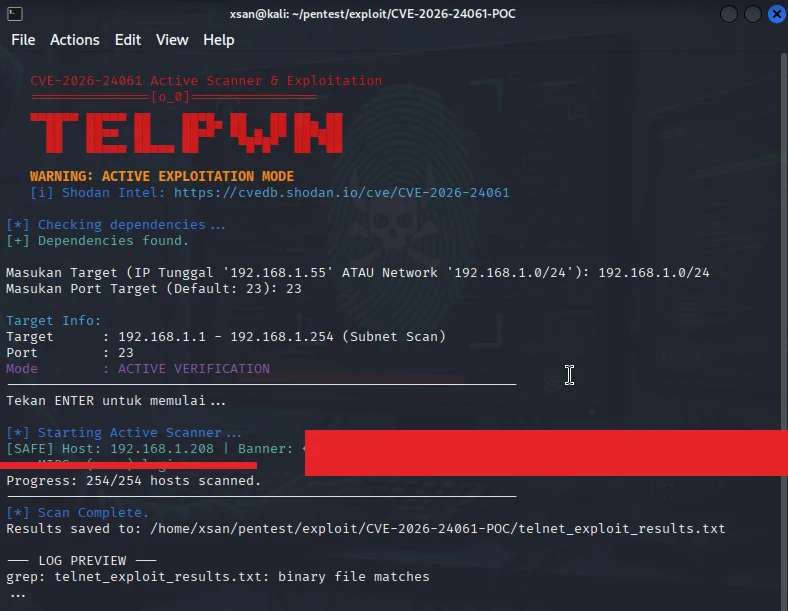
 xsanflip/cve-2026-24061-scanner
Scanner basé sur Bash pour CVE-2026-24061 qui effectue une reconnaissance de sous-réseau, la capture de bannières et des vérifications d'exploitation active contre GNU Inetutils telnetd afin de vérifier les vulnérabilités de contournement d'authentification.

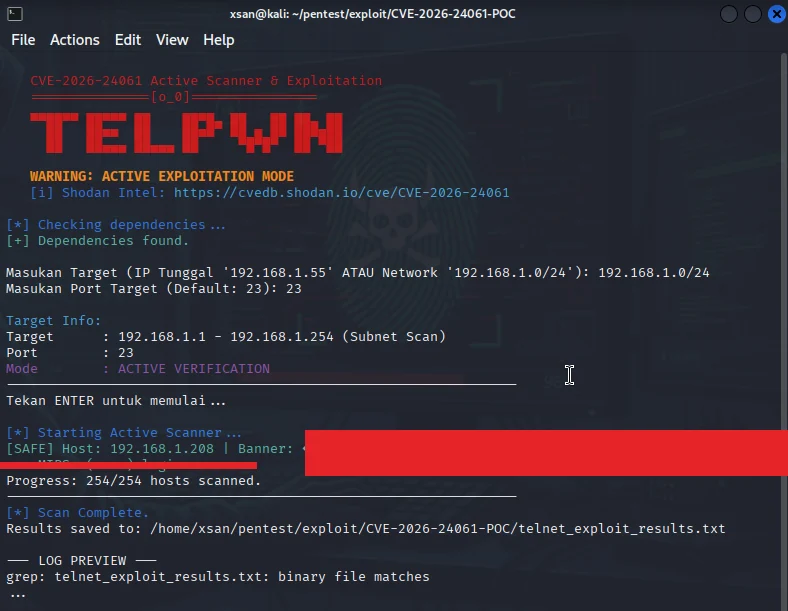
Scanner CVE-2026-24061 est un outil basé sur un script Bash conçu pour effectuer la détection (reconnaissance) et la vérification active (active exploitation check) de la vulnérabilité Authentication Bypass sur le service telnetd du paquet GNU Inetutils.
Cette vulnérabilité permet à un attaquant de réaliser une Argument Injection via la variable d'environnement USER pour forcer une connexion en tant que root sans mot de passe.
⚠️ AVERTISSEMENT : Cet outil est conçu à des fins éducatives, d'audit de sécurité interne et de Red Teaming officiel. Toute utilisation sans autorisation sur des systèmes qui ne vous appartiennent pas est illégale.
Scan de sous-réseau : Analyse l'ensemble du sous-réseau (/24) en parallèle pour gagner du temps.
Récupération de bannière : Détecte le service Telnet et filtre les cibles en fonction de la bannière (recherche des indicateurs "GNU" ou "inetutils").
Mode de vérification active : Tente automatiquement d'injecter le payload USER="-f root" pour vérifier si le système est réellement vulnérable (pas seulement une correspondance de version).
Journalisation complète : Enregistre tous les résultats de scan (Sûr, Vulnérable ou Port ouvert) dans le fichier journal telnet_exploit_results.txt.
Assainissement intelligent : Gère automatiquement le format d'entrée IP/CIDR.
Intel Shodan : Inclut une référence croisée vers la base de données Shodan CVE.
Ce script nécessite des outils réseau Linux standard. Assurez-vous que votre système dispose de :
bash (shell standard)
nc (Netcat - variante OpenBSD recommandée)
telnet (client Telnet - Obligatoire pour le mode exploitation)
Pour installer sur Debian/Ubuntu/Kali Linux :
sudo apt update
sudo apt install netcat-openbsd telnet
Cloner le dépôt (ou télécharger le script) :
git clone [https://github.com/username-anda/CVE-2026-24061-Scanner.git](https://github.com/username-anda/CVE-2026-24061-Scanner.git)
cd CVE-2026-24061-Scanner
Accorder les permissions d'exécution :
chmod +x telnet_scanner.sh
Exécuter le script :
./telnet_scanner.sh
Suivre les instructions à l'écran :
Saisir le sous-réseau cible (ex. : 192.168.1.1 ou 10.10.10.0/24).
Saisir le port (par défaut : 23).
Le script génère une sortie colorée dans le terminal et un fichier journal :
[PWNED] (ROUGE) : Cible VULNÉRABLE. Le script a réussi à obtenir un accès root sans mot de passe. CORRIGEZ IMMÉDIATEMENT !
[VULN-LIKELY] (MAGENTA) : La bannière indique GNU Inetutils, mais l'exploitation automatique a échoué (peut-être en raison d'un pare-feu, d'une configuration particulière ou d'un correctif partiel). Une investigation manuelle est nécessaire.
[SAFE] (VERT) : Le port est ouvert, mais la bannière indique un autre logiciel (Cisco, Microsoft, BusyBox) non affecté par cette CVE.
[OPEN] (VERT) : Port ouvert sans bannière claire.
Les résultats du scan seront enregistrés dans telnet_exploit_results.txt :
Scan Report - Started at Mon Jan 26 14:00:00 WIB 2026
-----------------------------------------------------
[SAFE] Host: 192.168.1.1 | Banner: Cisco IOS Software (Not GNU)
[PWNED] Host: 192.168.1.50 | AUTH BYPASSED | Root Shell Confirmed!
[OPEN] Host: 192.168.1.102 | Port Open but No Banner
Si vous trouvez un hôte vulnérable :
Désactiver Telnet : Remplacez entièrement l'utilisation de Telnet par SSH. Telnet transmet les données (y compris les mots de passe) en clair.
Mettre à jour le paquet : Mettez à jour inetutils-telnetd vers la dernière version corrigée par le mainteneur de votre distribution.
Pare-feu : Limitez l'accès au port 23 uniquement aux adresses IP de gestion de confiance, ou bloquez-le totalement depuis l'Internet public.
L'auteur n'est pas responsable de l'utilisation abusive de cet outil. Ce script est fourni "tel quel" (as is) sans aucune garantie. L'utilisateur est entièrement responsable de toutes les actions effectuées avec cet outil. Respectez les lois et réglementations en matière de cybersécurité en vigueur dans votre pays.
Auteur : ittampan
Référence : Détails CVE-2026-24061 | Shodan Dorks
