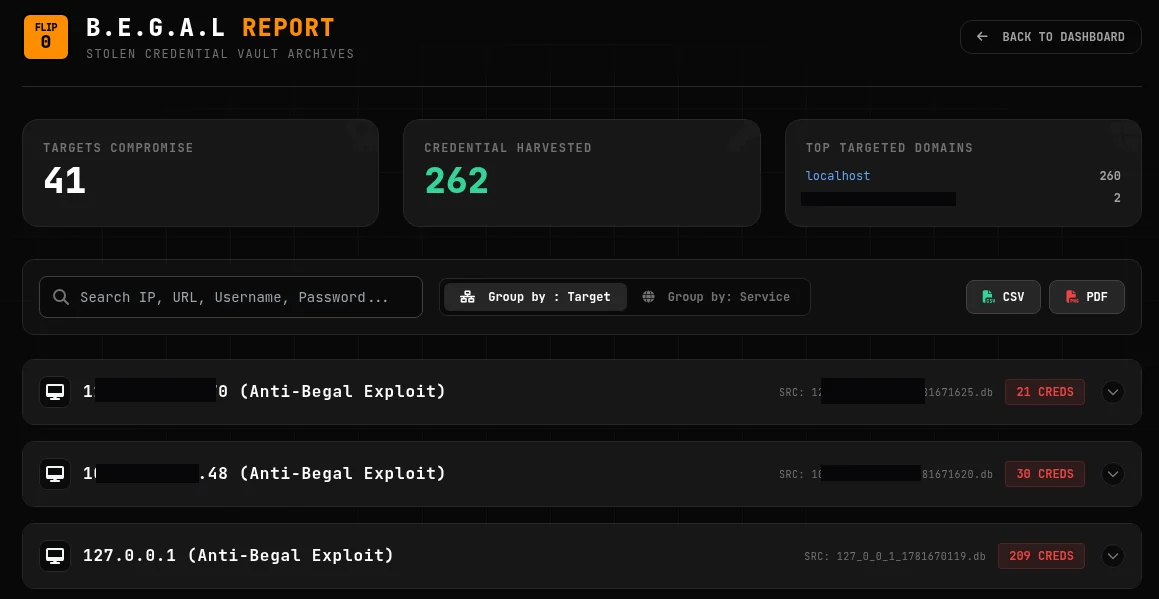
 xsanflip/anti-begal.py
Script Python qui exploite une faille d'épuisement de ressources dans le point de terminaison du collecteur C2 B.E.G.A.L, en l'inondant de charges utiles XOR/Base64 usurpées afin de perturber les serveurs de commande et contrôle malveillants.

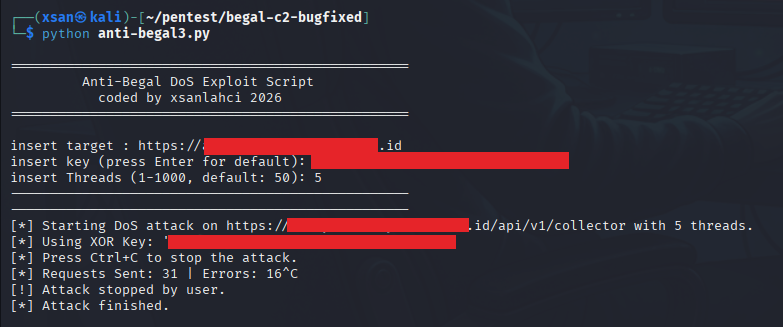
Anti-Begal (anti-begal.py) est un script de défense active et de perturbation tactique conçu spécifiquement pour cibler et neutraliser les instances non autorisées du framework de Command and Control (C2) B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting).
Ce script agit comme le « vaccin » du framework B.E.G.A.L. Il exploite une vulnérabilité architecturale délibérée (épuisement des ressources via un endpoint non authentifié) laissée dans le code source original de B.E.G.A.L afin de permettre aux Blue Teams et aux chercheurs en sécurité de démanteler les serveurs C2 malveillants déployés par des acteurs malveillants.
Cet outil est publié strictement à des fins éducatives, de recherche en défense active et d'opérations de takedown autorisées.
L'autorisation est obligatoire : Vous devez disposer d'une autorisation explicite et légale pour cibler l'infrastructure visée par ce script (par exemple, vous êtes un administrateur système défendant votre réseau, ou vous participez à un takedown sanctionné par les forces de l'ordre).
Aucun usage malveillant : Utiliser cet outil pour mener des attaques par déni de service (DoS) contre des infrastructures réseau publiques ou des serveurs tiers sans consentement est illégal et strictement interdit.
Aucune responsabilité : Le développeur (xsanlahci) décline toute responsabilité et n'est pas responsable de tout usage abusif, dommage ou conséquence juridique causés par l'utilisation de ce programme.
En utilisant ce logiciel, vous acceptez ces conditions.
Le framework C2 B.E.G.A.L repose sur un endpoint de collecte de données non authentifié (/api/v1/collector) pour recevoir les données de payload obfusquées (XOR + Base64) de ses agents bots.
Étant donné que le serveur C2 alloue dynamiquement de la mémoire (ACTIVE_SESSIONS et CREDENTIAL_VAULT) et crée un nouveau fichier de base de données SQLite pour chaque UUID de bot unique qu'il reçoit, il est hautement vulnérable à l'épuisement des ressources.
anti-begal.py automatise l'exploitation de cette faille de conception :
Génération de payload : Il reproduit le chiffrement XOR et l'encodage Base64 de B.E.G.A.L.
Usurpation d'UUID : Il génère des milliers de faux UUID de bots.
Injection de données indésirables : Il injecte d'énormes quantités de données indésirables dans le payload pour amplifier l'impact sur le stockage.
Multi-threading : Il inonde l'endpoint cible /api/v1/collector avec ces requêtes usurpées et chiffrées à l'aide de threads concurrents.
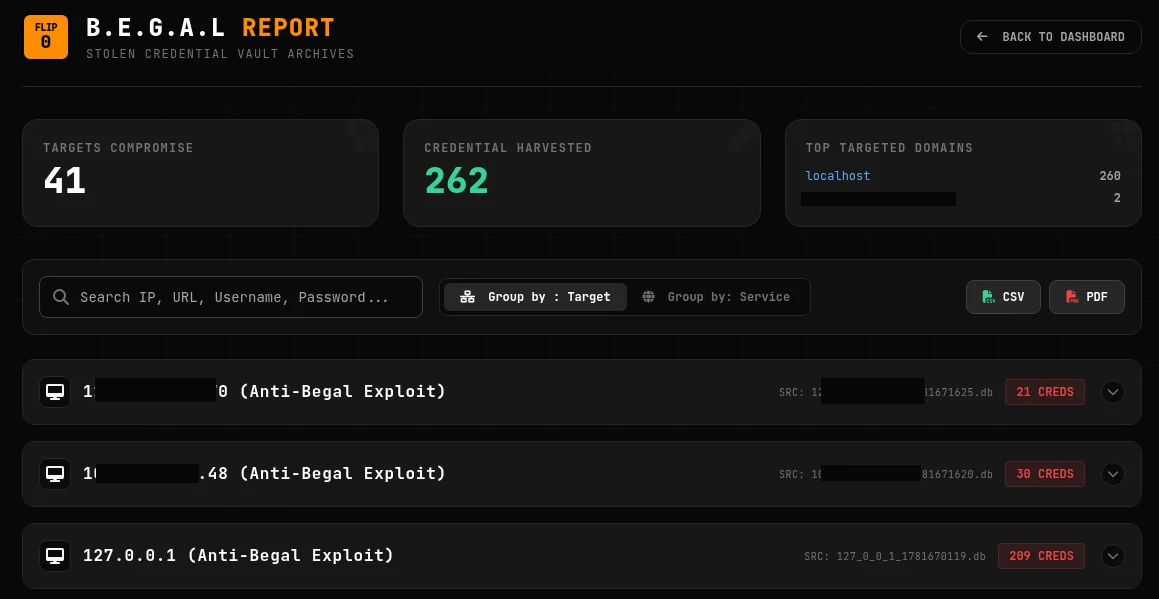
Épuisement de la mémoire (OOM) : L'allocation mémoire du serveur Python Flask va exploser, provoquant de graves ralentissements ou un plantage complet de l'interface C2.
Famine de stockage/inodes : Le disque dur du serveur cible sera inondé de milliers de faux fichiers SQLite .db, empêchant l'acteur malveillant d'enregistrer les véritables identifiants volés.
Empoisonnement des données : Le coffre d'identifiants de l'acteur malveillant sera rendu inutilisable, enseveli sous des milliers de fausses entrées de bots.
Python 3.x
Bibliothèque requests (pip install requests)
Vous pouvez exécuter le script de manière interactive. Il vous demandera les paramètres nécessaires.
python3 anti-begal.py
insert target : L'URL de base du serveur C2 B.E.G.A.L malveillant (par exemple, http://192.168.1.100:31337 ou https://rogue-c2.example.com). Le script ajoutera automatiquement le chemin /api/v1/collector.
insert key (press Enter for default): La clé XOR utilisée par le C2 cible. Si vous ne la connaissez pas, appuyer sur Entrée utilisera la clé B.E.G.A.L par défaut. (Remarque : même avec une clé incorrecte, l'attaque peut tout de même consommer des ressources du serveur en traitant la charge utile erronée).
insert Threads (1-1000, default: 50): Le nombre de threads d'attaque simultanés. Des nombres plus élevés augmentent le débit du flood mais consomment plus de CPU/RAM sur votre machine d'attaque. 50 à 200 est généralement suffisant pour perturber un déploiement Flask standard.
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
Si vous exécutez B.E.G.A.L à des fins éducatives dans un laboratoire et souhaitez corriger ce « Kill-Switch » :
Mettre en place une limitation de débit : Ajoutez Flask-Limiter pour restreindre le nombre de requêtes par IP vers le point de terminaison /api/v1/collector.
Authentification/Clé pré-partagée : Exigez un jeton cryptographique pré-partagé dans l'en-tête de la requête avant de traiter la charge utile ou d'allouer de la mémoire.
Limites de taille de charge utile : Imposez strictement une longueur de contenu maximale pour les requêtes entrantes.
Créé par xsanlahci - 2026
