 xmyronn/cve-2026-6184-stored-xss
Preuve de concept pour une vulnérabilité XSS stockée dans Simple Content Management System PHP, démontrant le vol de cookie de session via une entrée non assainie du titre des actualités.

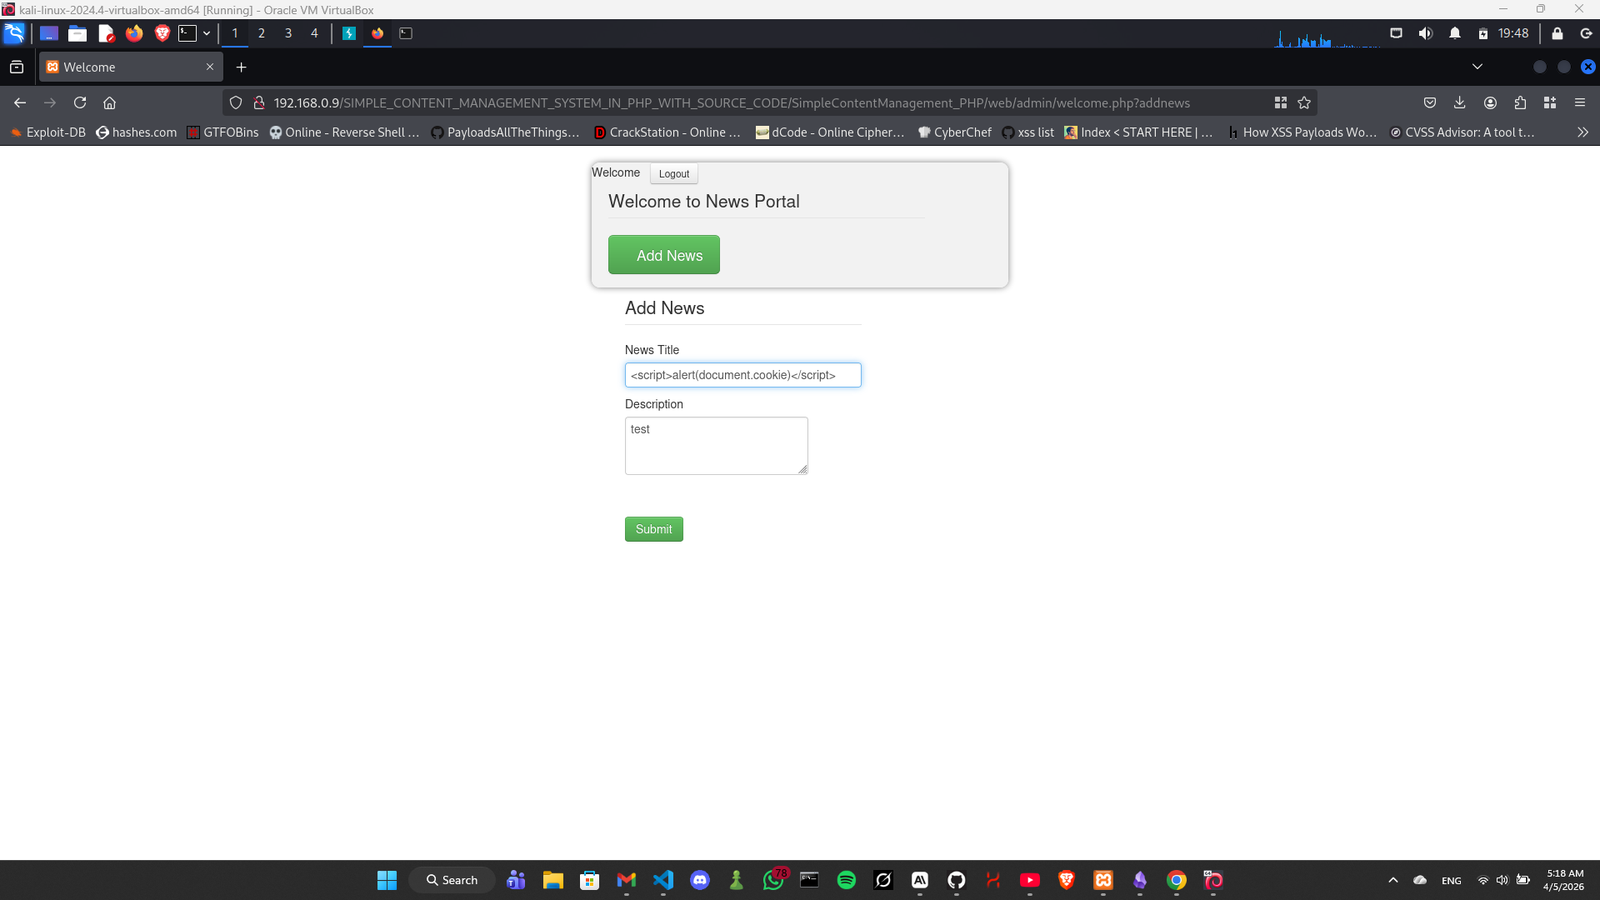
Une vulnérabilité de Cross-Site Scripting (XSS) stocké existe dans Simple Content Management System PHP. Le champ Titre des Actualités dans le panneau d'administration ne nettoie pas les entrées utilisateur avant de les stocker dans la base de données et de les refléter sur la page d'index publique. Tout visiteur qui parcourt la page principale déclenchera la charge utile XSS stockée, permettant à un attaquant de voler les cookies de session et de détourner des comptes.
/web/admin/welcome.php/web/index.php (public, non authentifié)code-projects.org
Simple Content Management System PHP
1.0
http://[target]/web/admin/welcome.php?addnews
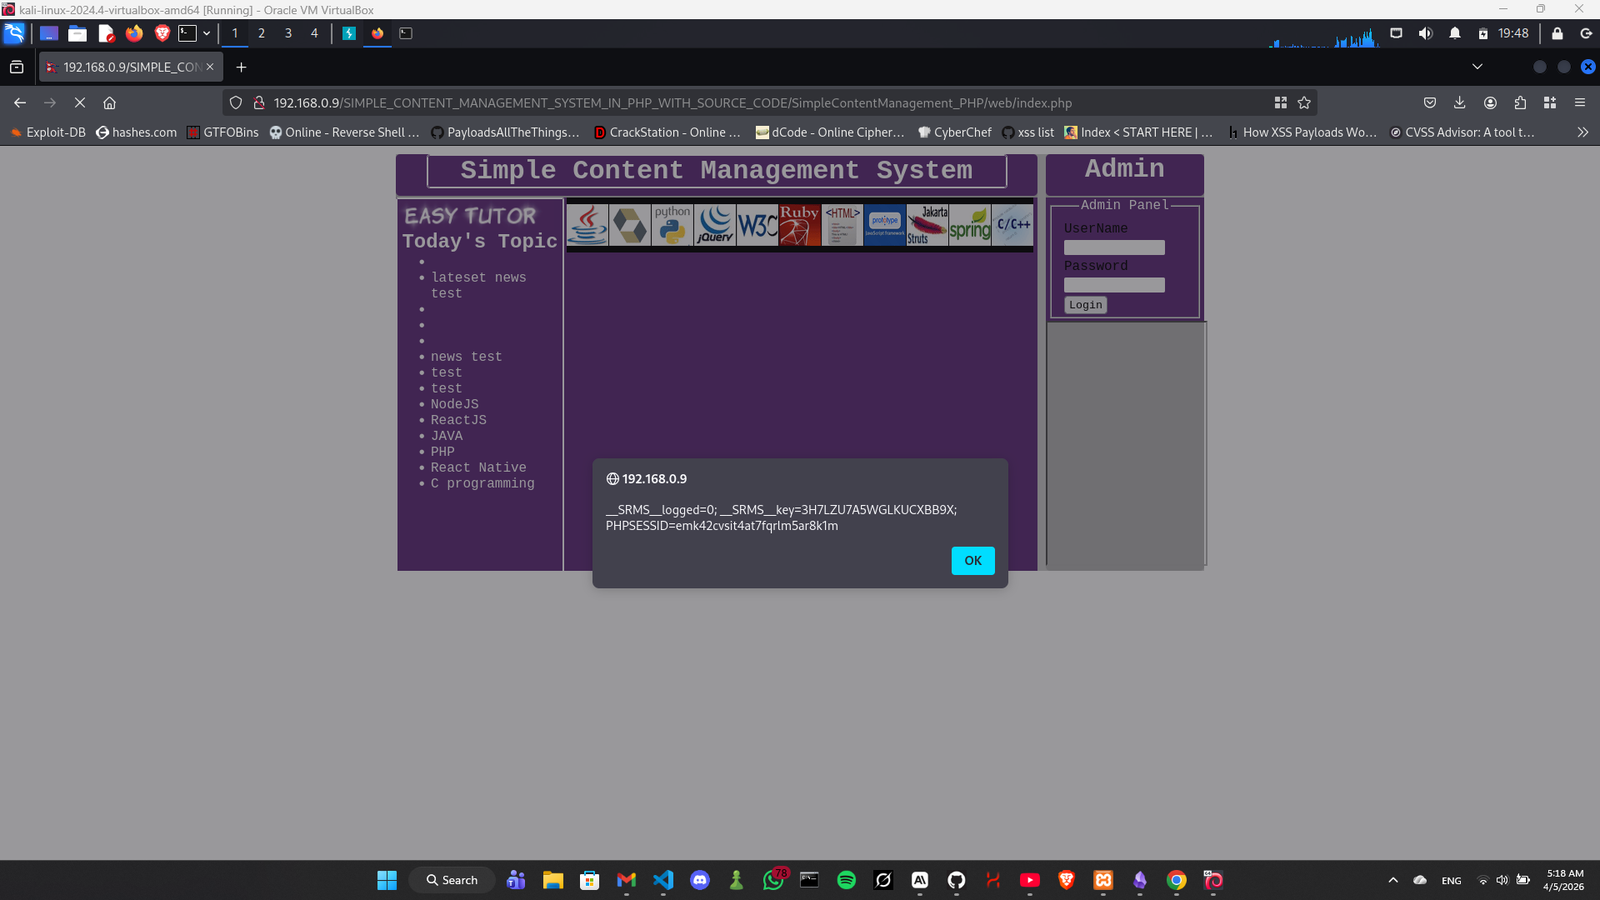
http://[target]/web/index.php
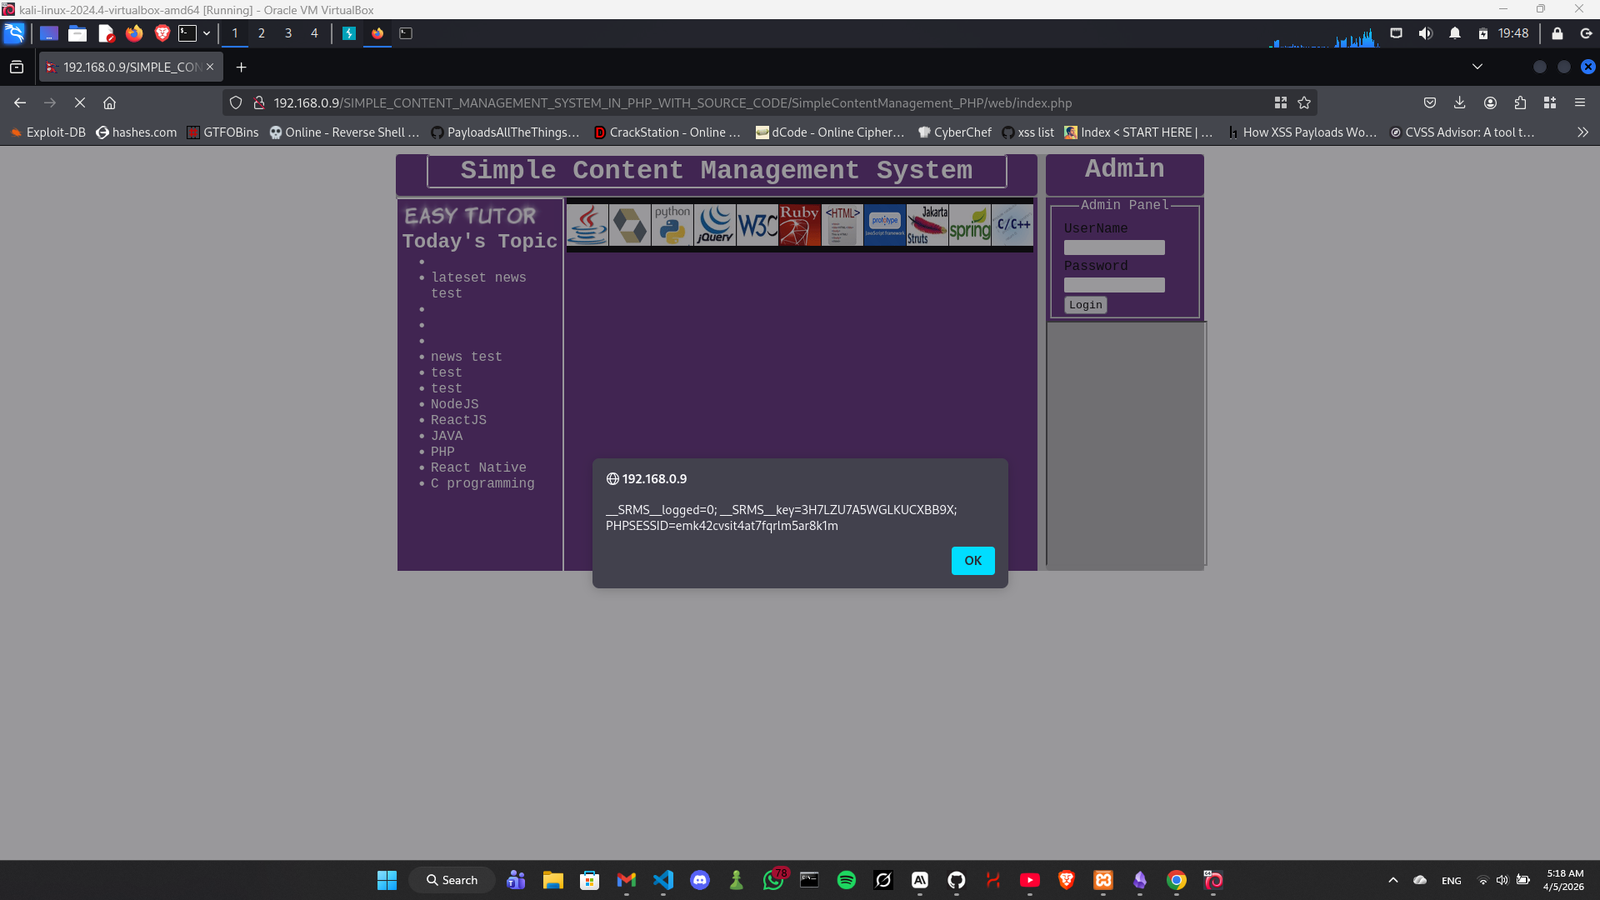
Tout utilisateur visitant la page d'index publique verra ses cookies de session exposés à l'attaquant. Cela permet un détournement complet de session et la prise de contrôle de tout compte connecté, y compris les administrateurs.
Imad Alvi
https://code-projects.org/simple-content-management-system-in-php-with-source-code/
