 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de vulnérabilités pour un patch priorisé.


SploitScan est un outil puissant et convivial conçu pour rationaliser le processus d'identification des exploits pour les vulnérabilités connues et leur probabilité d'exploitation respective. Il permet aux professionnels de la cybersécurité d'identifier et d'appliquer rapidement des exploits connus et testés. Il est particulièrement utile pour les professionnels cherchant à renforcer leurs mesures de sécurité ou à développer des stratégies de détection robustes contre les menaces émergentes.
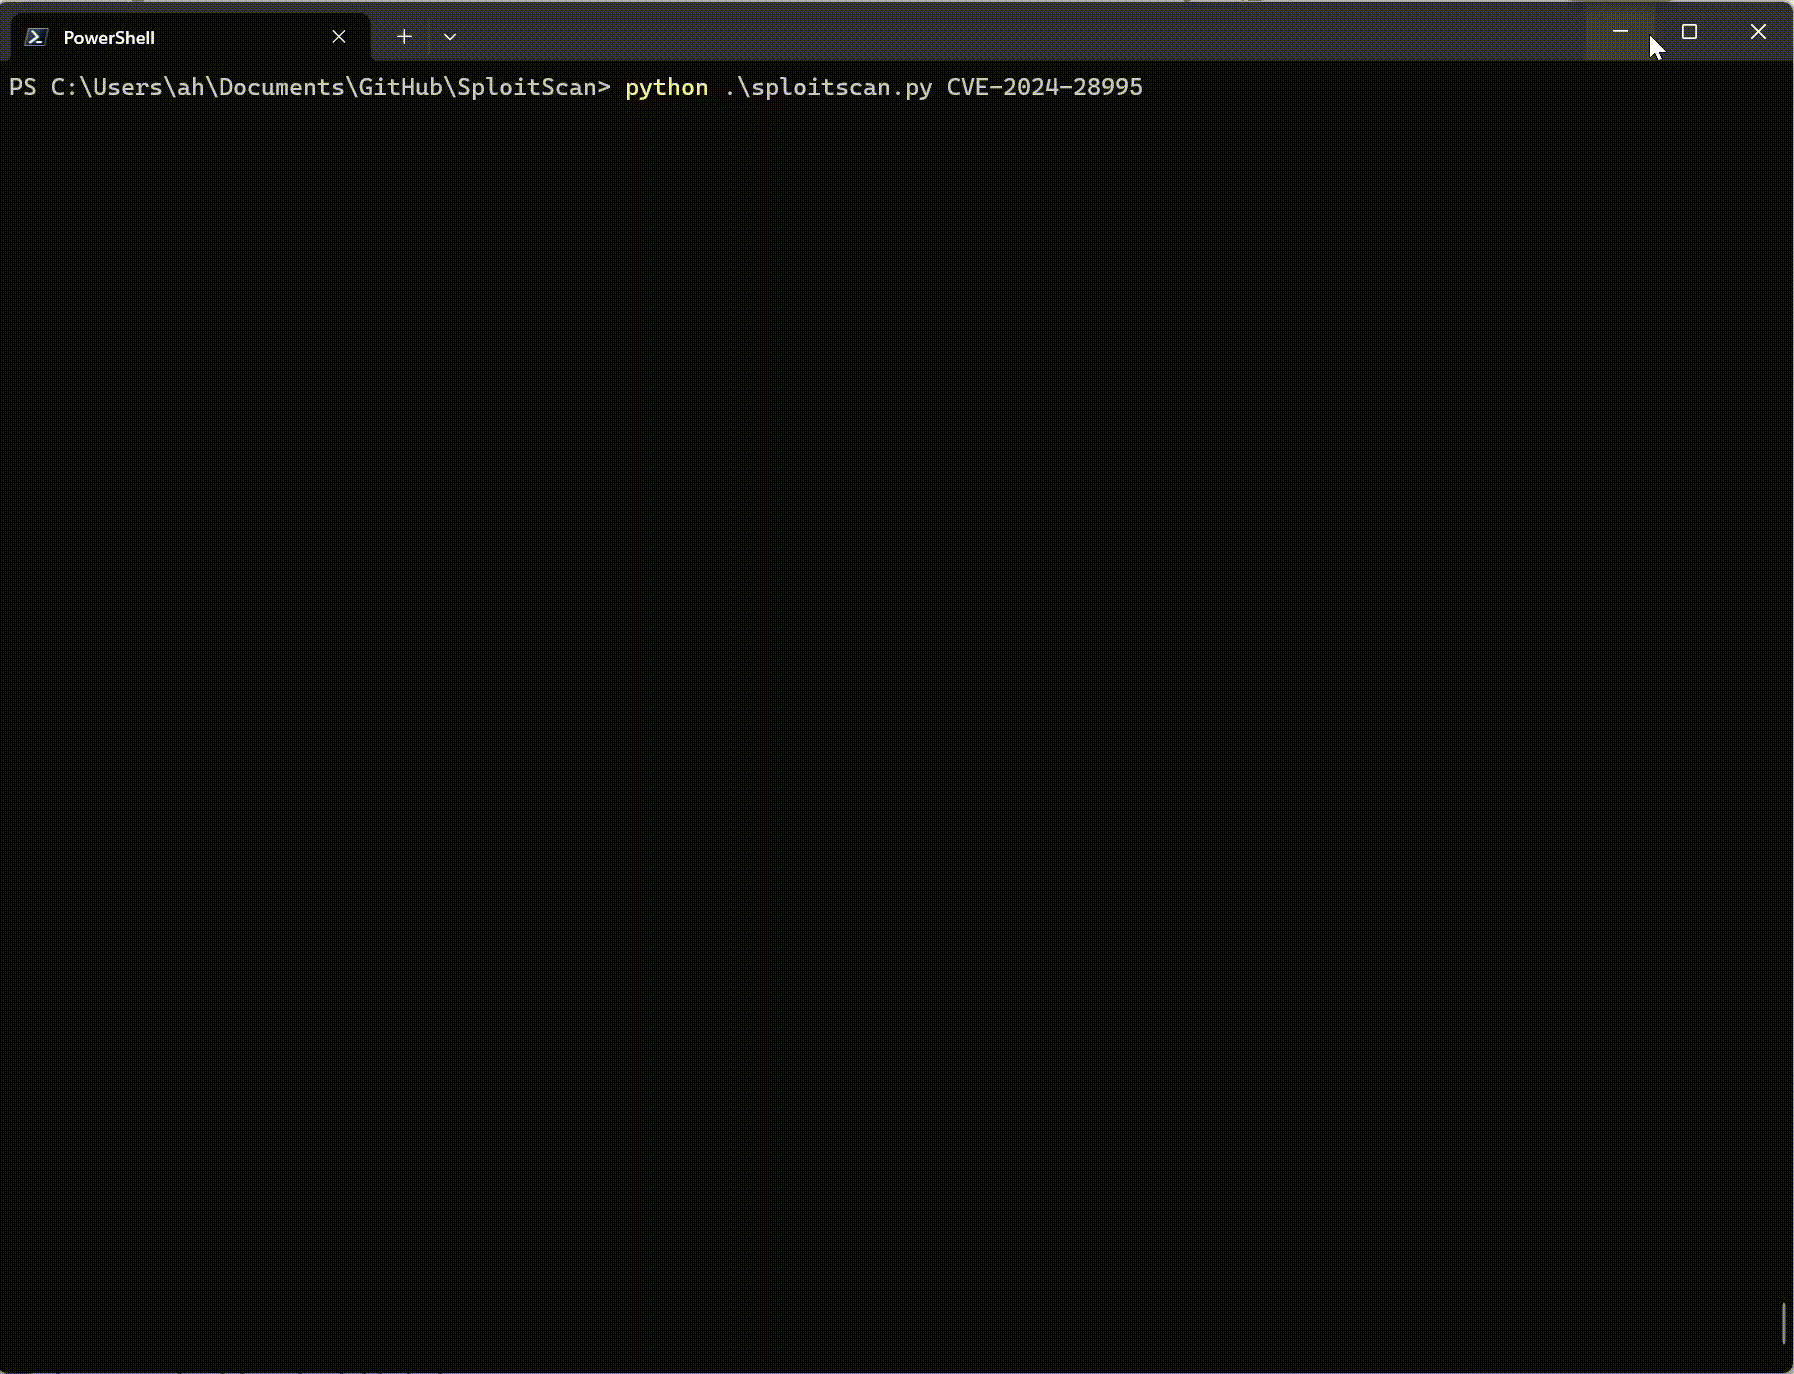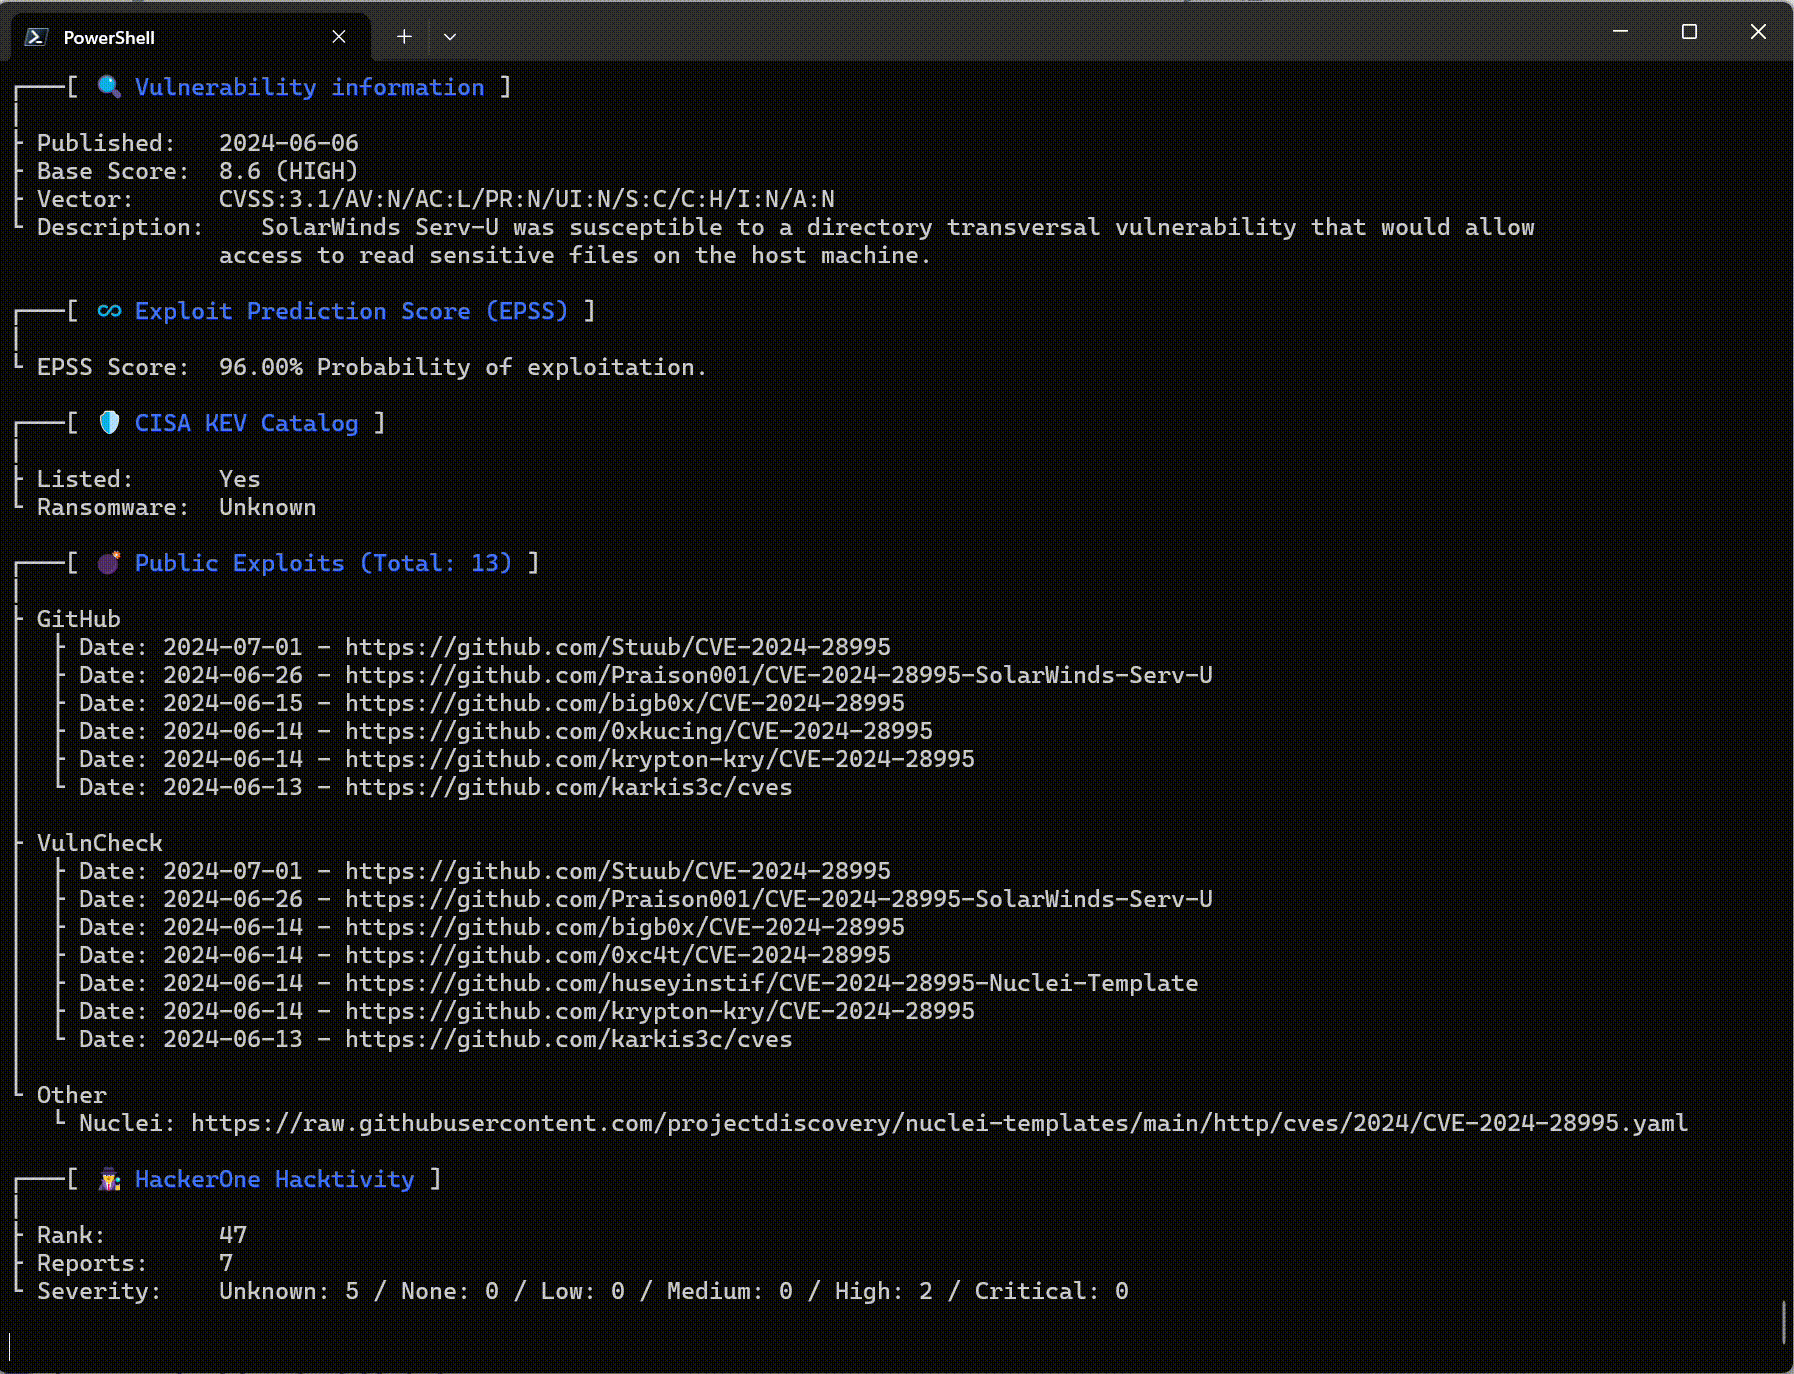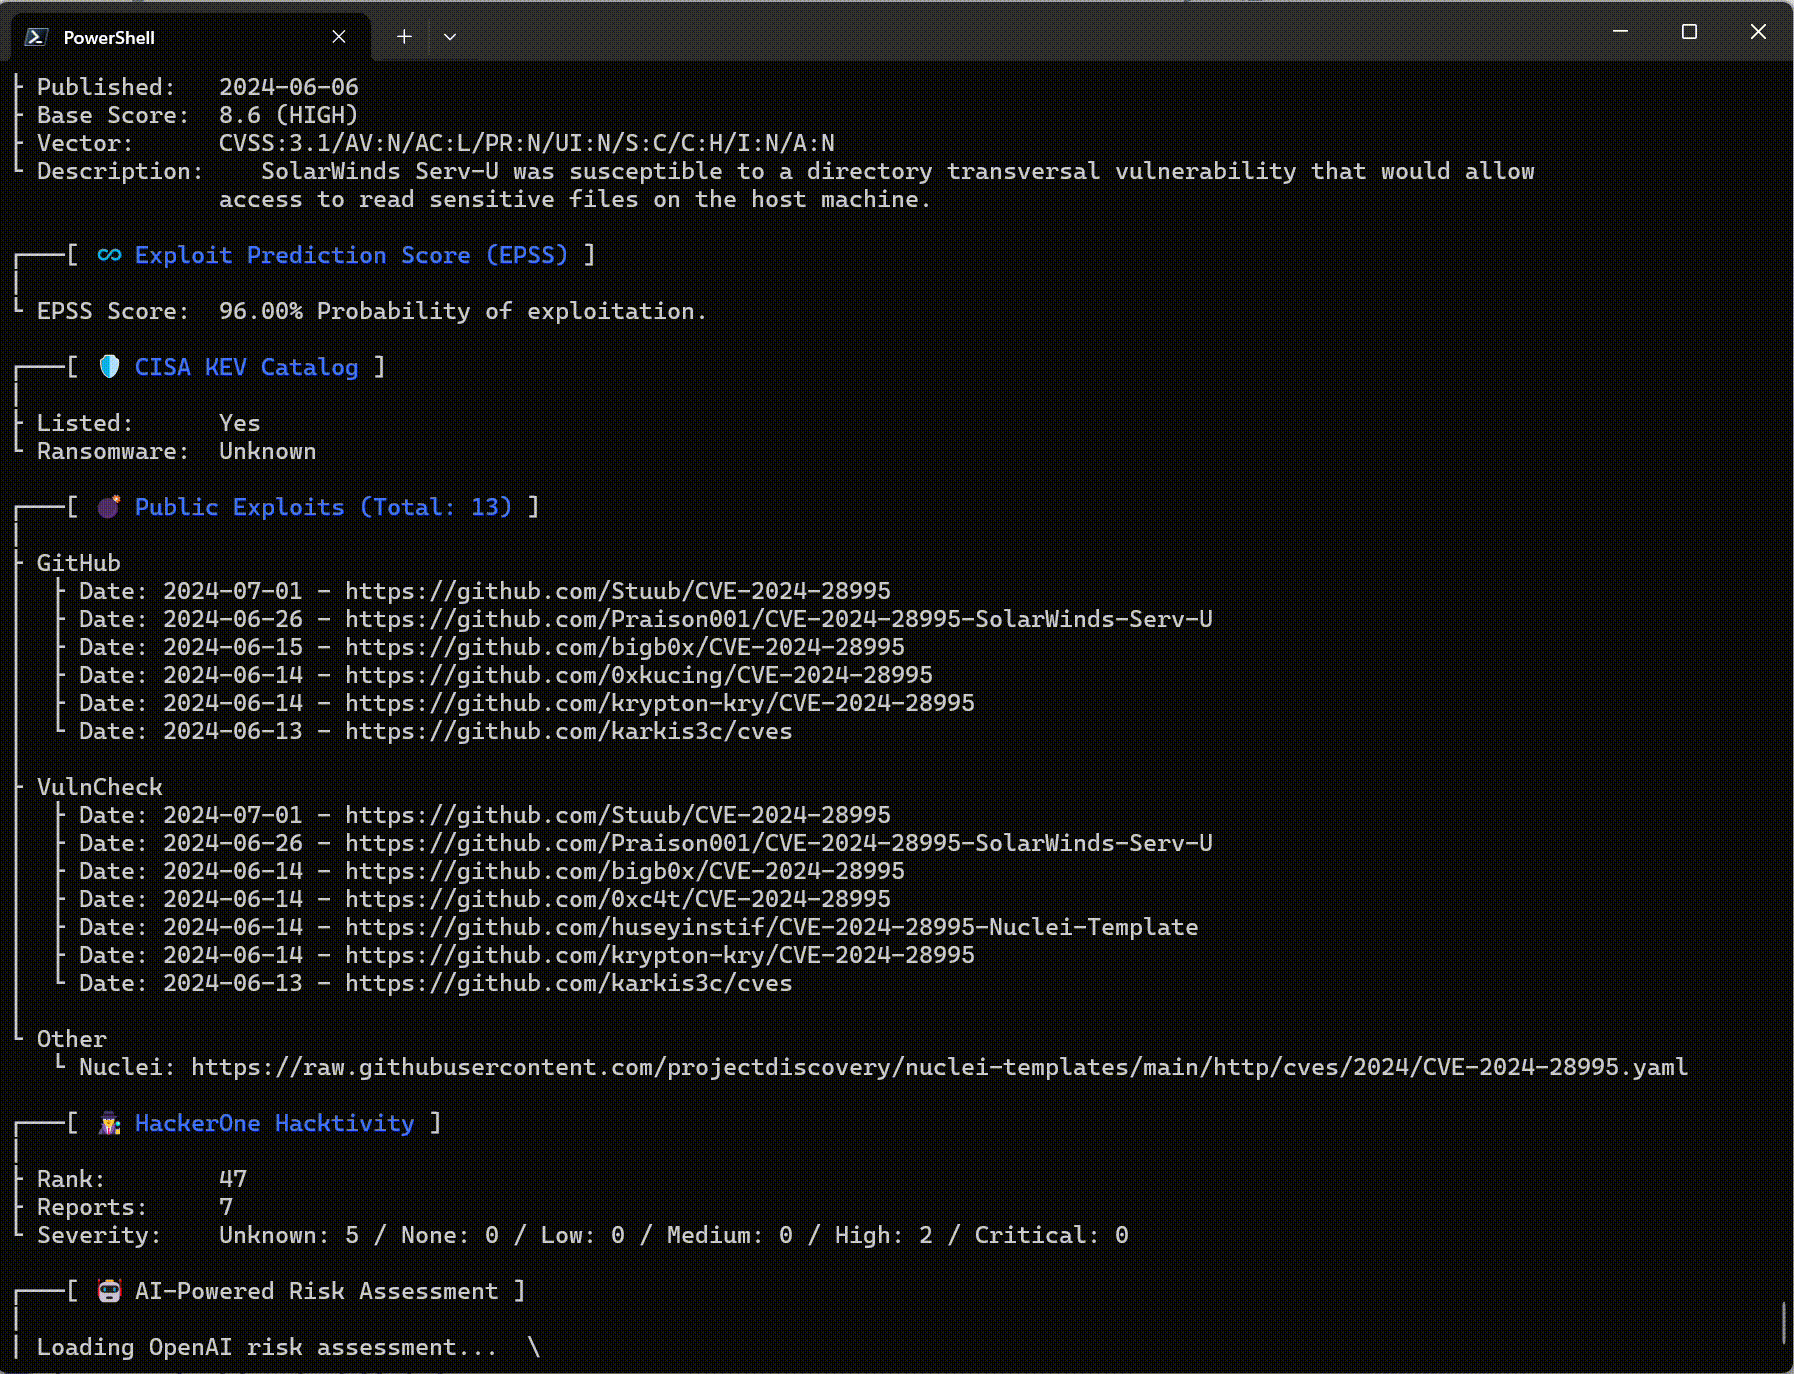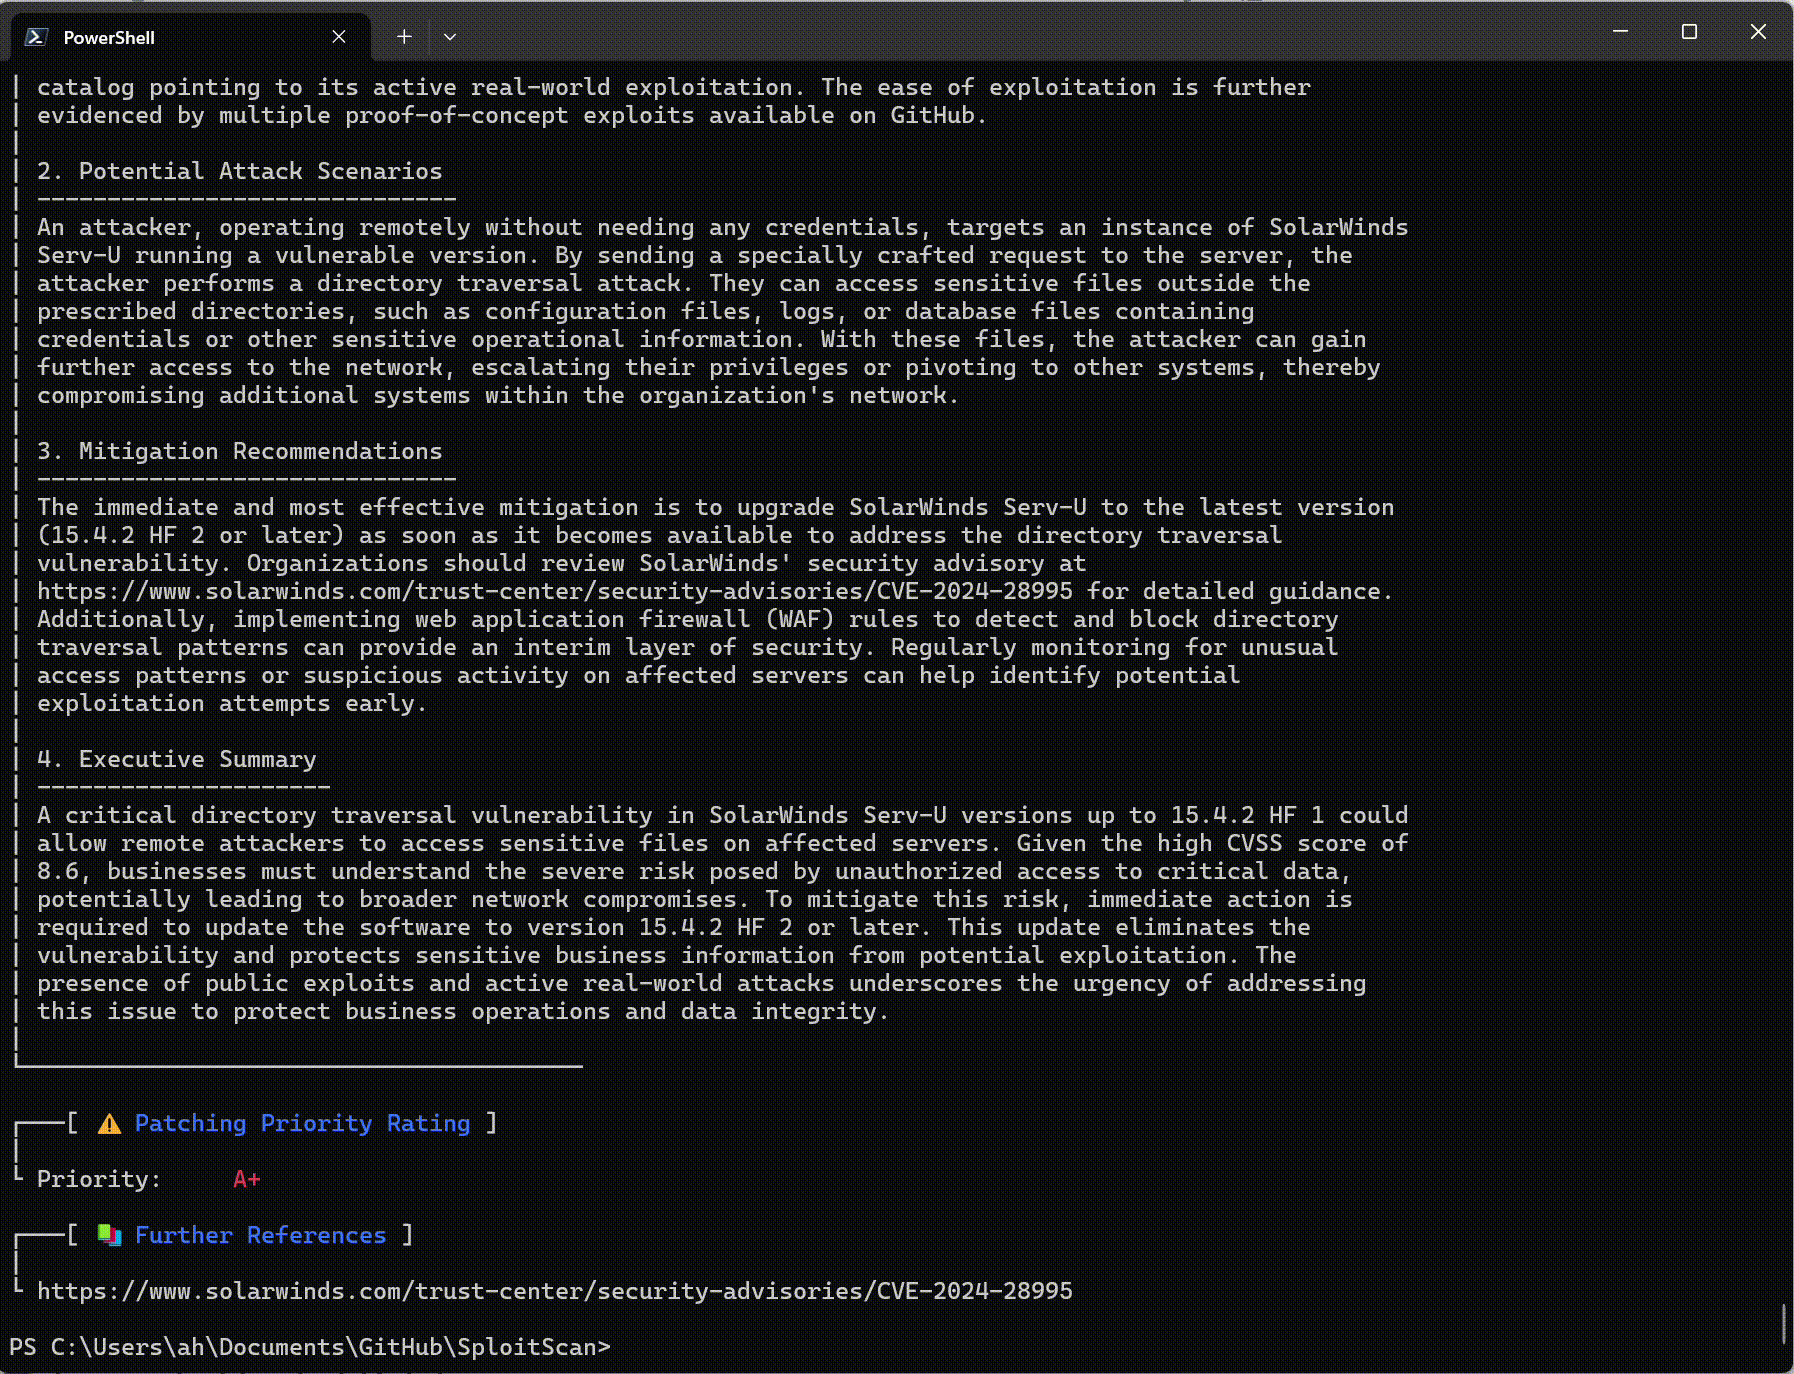
Récupération d'informations CVE
Récupérez des informations détaillées sur les vulnérabilités.
Intégration EPSS
Vérifiez la probabilité d'exploitation avec les données du système de prédiction de score d'exploitation (Exploit Prediction Scoring System).
Agrégation d'exploits publics
Collectez les données d'exploits publiquement disponibles pour vous aider à comprendre le contexte de chaque vulnérabilité.
Intégration CISA KEV
Vérifiez rapidement si une vulnérabilité figure dans le catalogue des vulnérabilités exploitées connues de la CISA.
Évaluation des risques assistée par IA
Obtenez des évaluations des risques via plusieurs fournisseurs d'IA (OpenAI ChatGPT, Google Gemini, Grok AI ou DeepSeek) qui expliquent les risques potentiels et proposent des idées d'atténuation.
Rapports HackerOne
Découvrez si une vulnérabilité a été impliquée dans des rapports de bug bounty HackerOne, y compris des détails de classement et de gravité de base.
Système de priorité de correction
Recevez une note de priorité simple pour la correction basée sur le CVSS, l'EPSS et les informations d'exploit disponibles.
Support multi-CVE et options d'exportation
Travaillez avec plusieurs CVE à la fois et exportez les résultats aux formats HTML, JSON ou CSV.
Import de scanneur de vulnérabilités
Importez les résultats de scan des scanneurs de vulnérabilités populaires (Nessus, Nexpose, OpenVAS, Docker) pour rechercher directement des exploits connus. Prend désormais en charge l'import basé sur des répertoires avec --input-dir pour le traitement par lots de plusieurs rapports.
Sélection granulaire des méthodes
Choisissez les méthodes spécifiques de récupération de données à exécuter (telles que CISA, EPSS, HackerOne, IA, etc.) afin d'obtenir uniquement les informations dont vous avez besoin.
Mise à jour et clonage local de la base de données CVE
Maintenez une copie locale du référentiel CVE List V5. Cela vous permet de mettre à jour l'ensemble des données CVE sur votre machine pour une utilisation hors ligne et des recherches.
Recherche de CVE par mot-clé sur plusieurs sources
Recherchez des CVE par mots-clés (par exemple, « Apple ») à la fois dans votre base de données locale et dans des sources distantes telles que CISA et les modèles Nuclei.
Mode rapide pour une sortie simplifiée
Utilisez le mode rapide pour afficher uniquement les informations CVE de base, en ignorant les recherches supplémentaires pour des résultats plus rapides.
Interface conviviale
Profitez d'une interface claire et directe qui présente toutes les informations dans un format facile à lire.
git clone https://github.com/xaitax/SploitScan.git cd sploitscan pip install -r requirements.txt
### pip```shell
pip install --user sploitscan
apt install sploitscan
### Obtention des clés API

- **VulnCheck** : Créez un compte gratuit sur [VulnCheck](https://vulncheck.com/) pour obtenir votre clé API.
- **OpenAI** : Créez un compte et obtenez une clé API sur [OpenAI](https://platform.openai.com/signup/).
- **Google Gemini** : Créez un compte et obtenez une clé API sur [Google AI Studio](https://aistudio.google.com/app/apikey).
- **xAI Grok** : Créez un compte et obtenez une clé API sur [xAI](https://x.ai/api).
- **DeepSeek** : Créez un compte et obtenez une clé API sur [DeepSeek](https://platform.deepseek.com/api_keys).

### Fichier de configuration

SploitScan recherche un fichier `config.json` dans plusieurs emplacements par défaut. Il chargera le premier fichier valide trouvé, dans cet ordre :

1. **Chemin personnalisé passé via `--config` ou `-c`**
2. **Variable d'environnement** : `SPLOITSCAN_CONFIG_PATH`
3. **Emplacements locaux et standards du fichier de configuration** :
   - Répertoire de travail actuel
   - `~/.sploitscan/config.json`
   - `~/.config/sploitscan/config.json`
   - `~/Library/Application Support/sploitscan/config.json` (macOS)
   - `%APPDATA%/sploitscan/config.json` (Windows)
   - `/etc/sploitscan/config.json`

> **Remarque** : Un seul fichier est chargé — le premier trouvé dans la séquence ci-dessus. Vous pouvez placer votre `config.json` dans n'importe lequel de ces chemins.

Un fichier `config.json` typique pourrait ressembler à ceci :```json
{
    "vulncheck_api_key": "",
    "openai_api_key": "",
    "google_ai_api_key": "",
    "grok_api_key": "",
    "deepseek_api_key": ""
}
$ python .\sploitscan.py -h
███████╗██████╗ ██╗ ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗ ██╗ ██╔════╝██╔══██╗██║ ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗ ██║ ███████╗██████╔╝██║ ██║ ██║██║ ██║ ███████╗██║ ███████║██╔██╗ ██║ ╚════██║██╔═══╝ ██║ ██║ ██║██║ ██║ ╚════██║██║ ██╔══██║██║╚██╗██║ ███████║██║ ███████╗╚██████╔╝██║ ██║ ███████║╚██████╗██║ ██║██║ ╚████║ ╚══════╝╚═╝ ╚══════╝ ╚═════╝ ╚═╝ ╚═╝ ╚══════╝ ╚═════╝╚═╝ ╚═╝╚═╝ ╚═══╝ v0.14.0 / Alexander Hagenah / @xaitax / [email protected]
usage: sploitscan.py [-h] [-e {json,csv,html}] [-t {nessus,nexpose,openvas,docker}] [--ai {openai,google,grok,deepseek}] [-k KEYWORDS [KEYWORDS ...]] [-local] [-f] [-m METHODS] [-i IMPORT_FILE] [-c CONFIG] [-d] [cve_ids ...]
SploitScan: Retrieve and display vulnerability and exploit data for specified CVE ID(s).
positional arguments: cve_ids Enter one or more CVE IDs (e.g., CVE-YYYY-NNNNN). This is optional if an import file is provided via -i.

