 xaitax/cve-2024-6387_check
CVE-2024-6387_Check est un outil léger et efficace conçu pour identifier les serveurs exécutant des versions vulnérables d'OpenSSH.

CVE-2024-6387_Check est un outil léger et efficace conçu pour identifier les serveurs exécutant des versions vulnérables d'OpenSSH, ciblant spécifiquement la vulnérabilité regreSSHion récemment découverte (CVE-2024-6387). Ce script facilite l'analyse rapide de plusieurs adresses IP, noms de domaine et plages réseau CIDR afin de détecter les vulnérabilités potentielles et de garantir la sécurité de votre infrastructure.
python CVE-2024-6387_Check.py <targets> [--ports PORTS] [--timeout TIMEOUT] [--list FILE] [--grace-time-check [SECONDS]] [--dns-resolve] [--use-help-request]
<targets> : Adresses IP, noms de domaine, chemins de fichiers contenant des adresses IP ou plages réseau CIDR.--timeout TIMEOUT : Définit le délai de connexion en secondes (par défaut : 1 seconde).--list FILE : Fichier contenant une liste d'adresses IP à vérifier.--ports PORTS : Spécifie une liste de numéros de ports séparés par des virgules à vérifier (par défaut : 22).--use-help-request : Active l'envoi d'une requête HELP si la récupération initiale de la bannière SSH échoue.--grace-time-check [SECONDS] : Temps en secondes à attendre après l'identification de la version pour vérifier l'atténuation LoginGraceTime (par défaut : 120 secondes).--dns-resolve : Résout et affiche les noms d'hôte pour les adresses IP.python CVE-2024-6387_Check.py 192.168.1.1
python CVE-2024-6387_Check.py -l ip_list.txt
python CVE-2024-6387_Check.py 192.168.1.1 example.com 192.168.1.2
python CVE-2024-6387_Check.py 192.168.1.0/24
python CVE-2024-6387_Check.py 192.168.1.1 example.com --ports 22,2222
python CVE-2024-6387_Check.py 192.168.1.1 --grace-time-check
python CVE-2024-6387_Check.py 192.168.1.1 --grace-time-check 150
python CVE-2024-6387_Check.py 192.168.1.1 --use-help-request
python CVE-2024-6387_Check.py 192.168.1.1 --dns-resolve
L'outil prend en charge la vérification de l'atténuation de LoginGraceTime. Lorsque l'option --grace-time-check est utilisée, le script attend la durée spécifiée après avoir récupéré la bannière SSH pour voir si la connexion reste ouverte, ce qui indique que le paramètre LoginGraceTime pourrait être défini sur 0 comme mesure d'atténuation.
L'outil prend entièrement en charge les adresses IPv6. Vous pouvez analyser les adresses IPv4 et IPv6 directement ou via la résolution de noms d'hôte.
L'outil reconnaît certaines versions corrigées d'OpenSSH et les exclut du rapport de vulnérabilité, garantissant des résultats plus précis.
Lorsque l'option --dns-resolve est utilisée, le script résout et affiche les noms d'hôte pour les adresses IP dans la sortie. Cette fonctionnalité permet d'identifier plus clairement les hôtes analysés.
L'outil inclut une option pour gérer les services SSH restrictifs qui ne renvoient pas immédiatement de bannière. Lorsque l'option --use-help-request est utilisée, le script envoie une requête "HELP" si la récupération initiale de la bannière SSH échoue, augmentant ainsi les détections "d'atténuation".
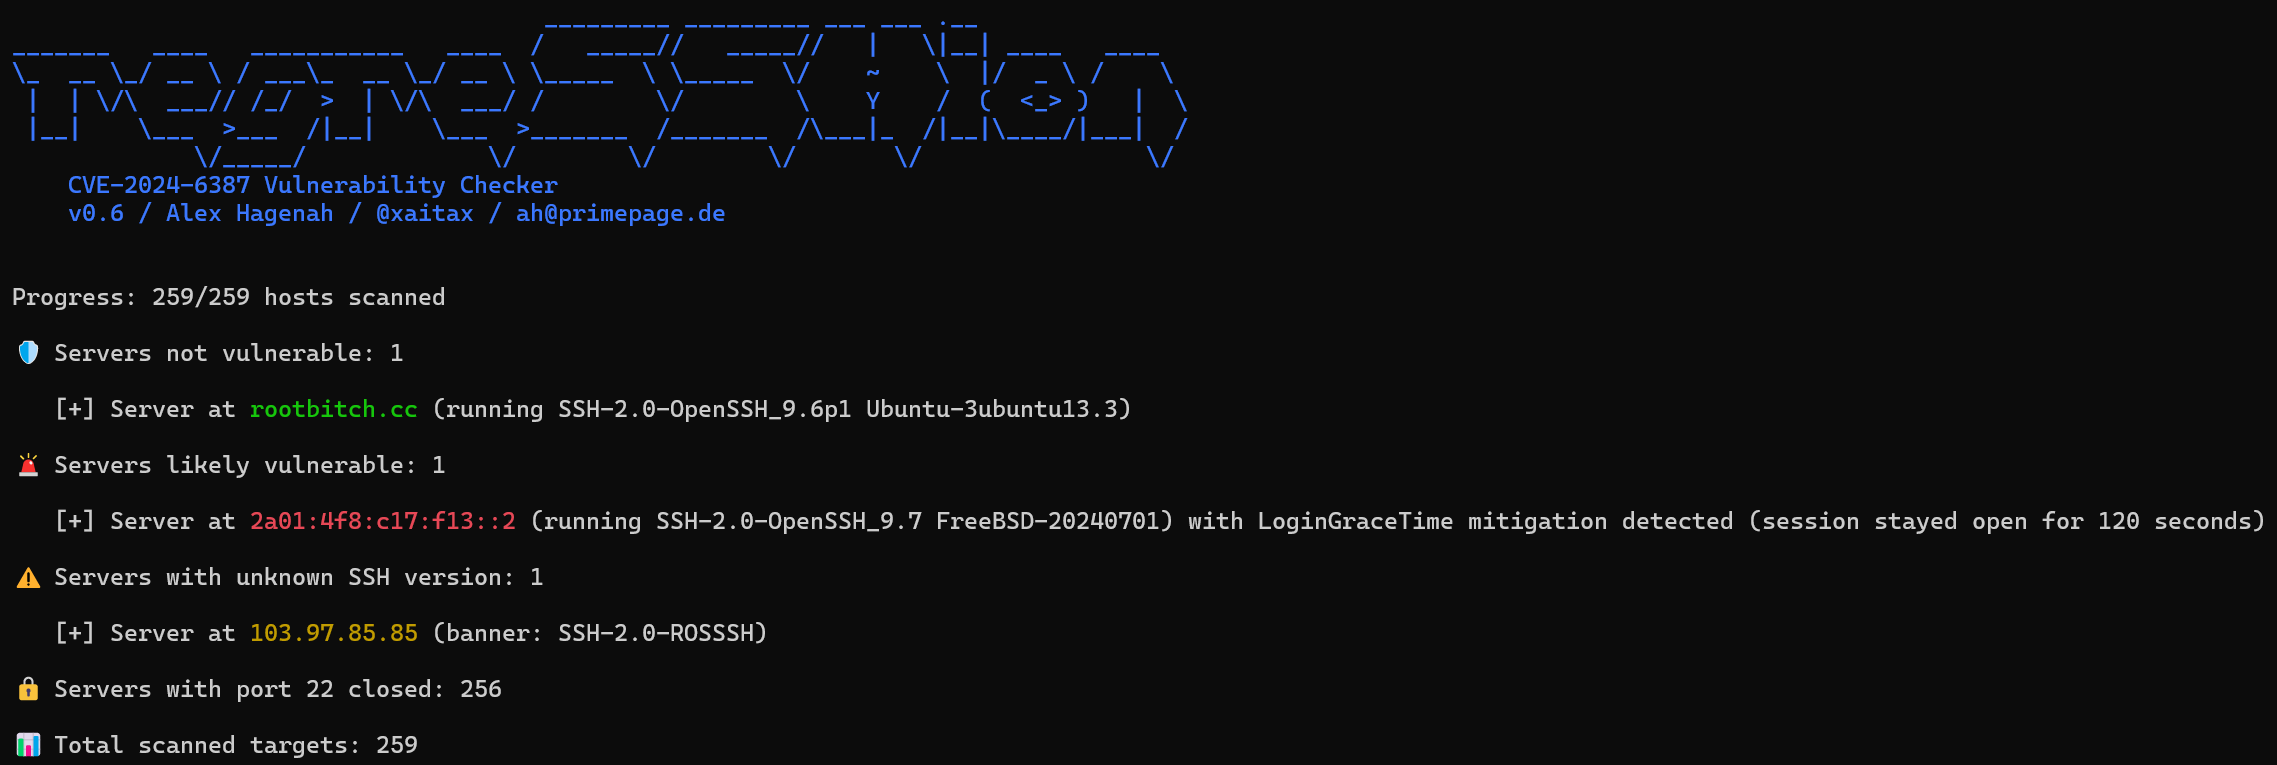
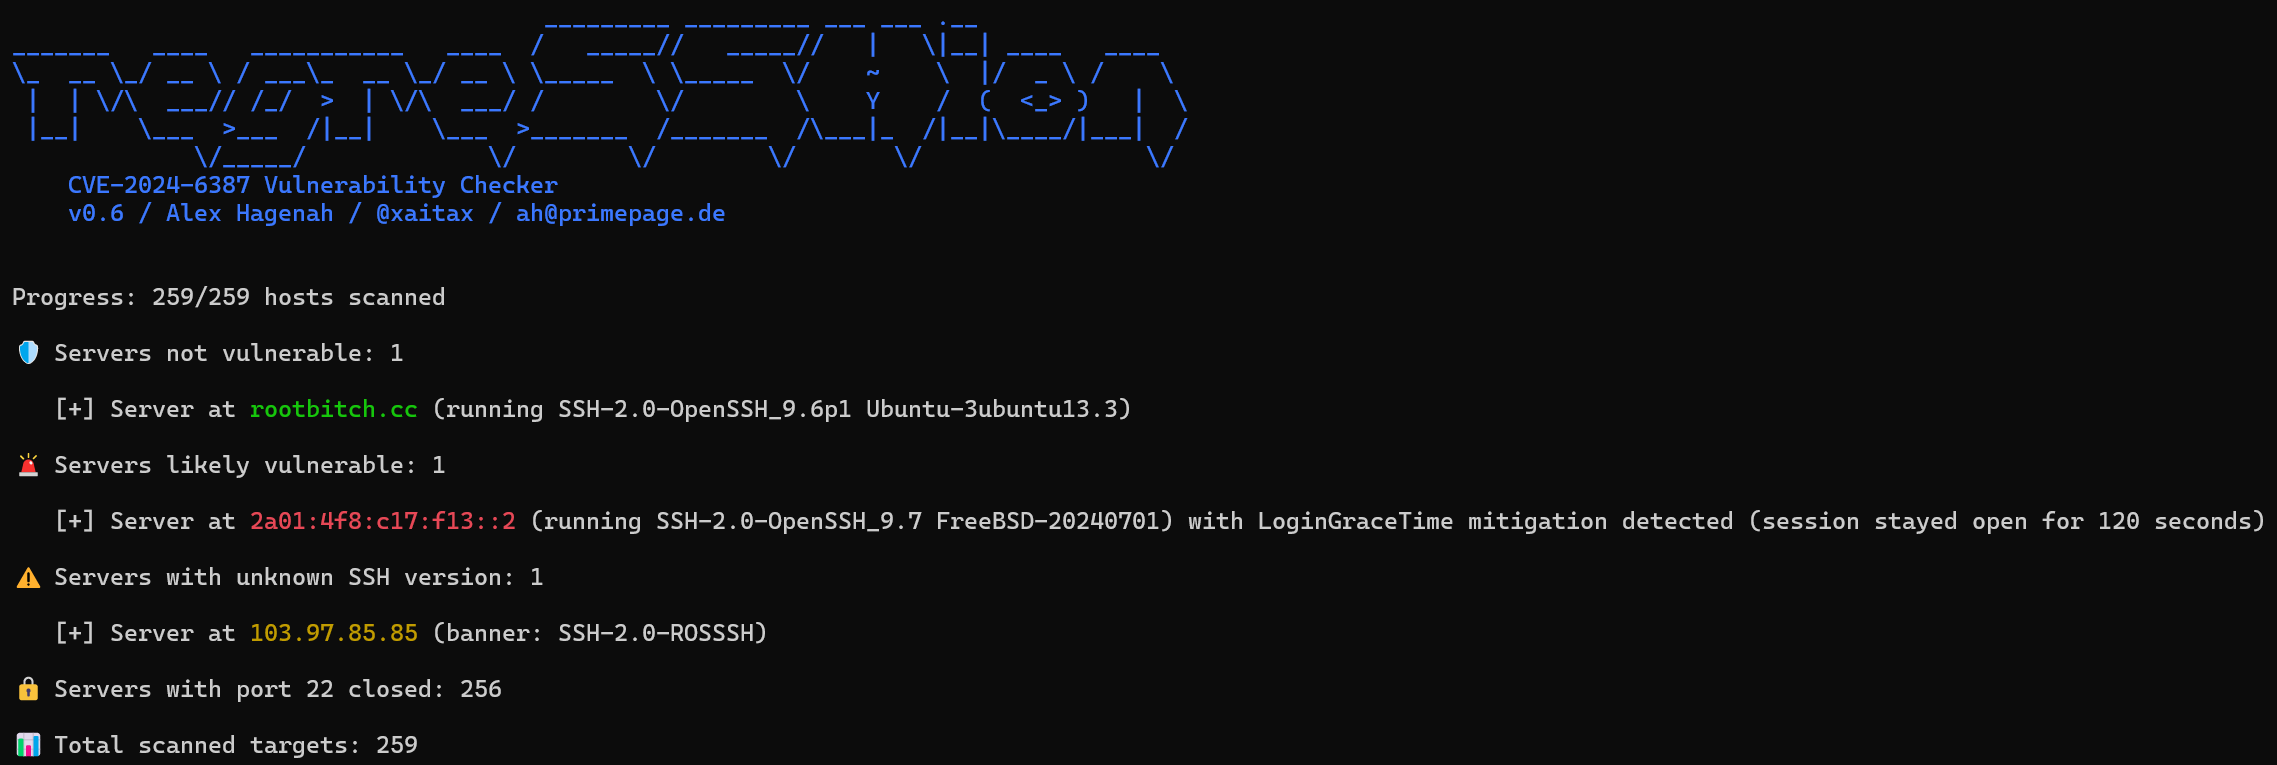
Le script fournira un résumé des cibles analysées :
🛡️ Servers not vulnerable: 2

   [+] Server at somedomain.cloudapp.azure.com (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)
   [+] Server at regresshion_test.cc (running SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.3)

🚨 Servers likely vulnerable: 1

   [+] Server at 4.231.170.122 (abc.com) (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)
   [+] Server at 4.231.170.121 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2) vulnerable and LoginGraceTime remediation not done (Session was closed by server at 120.1 seconds)

⚠️ Servers with unknown SSH version: 1

   [+] Server at 103.97.85.85 (xxx.com) (banner: SSH-2.0-ROSSSH)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257
-d ou --dns-resolve--use-help-request. Cela permet de contourner certaines configurations SSH qui ne renvoient pas immédiatement la bannière, améliorant ainsi la compatibilité avec les services SSH plus restrictifs.