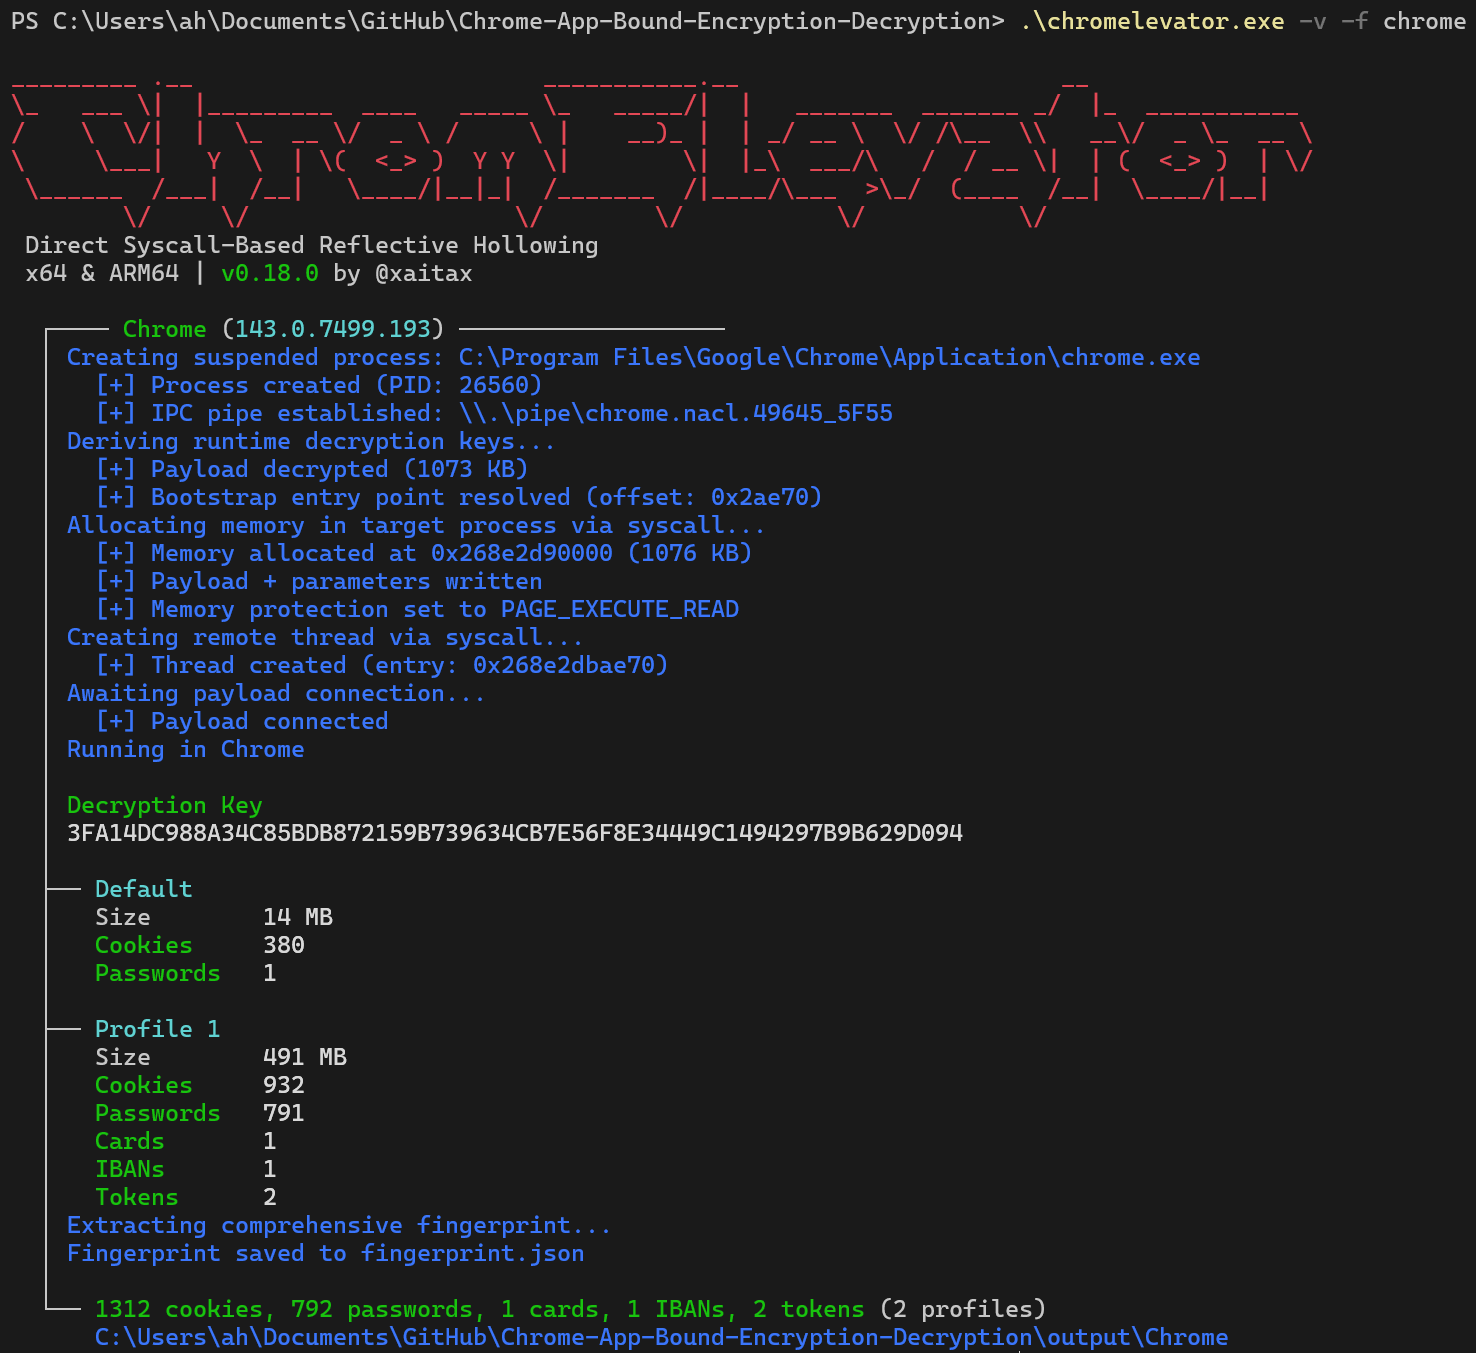
Contourner le chiffrement App-Bound de Chromium via le Process Hollowing réflexif basé sur des appels système directs. Extraire les cookies, mots de passe, méthodes de paiement et jetons de Chrome, Edge, Brave et Avast - sans fichier, mode utilisateur, aucun droit administrateur requis.


Chrome App-Bound Encryption Decryption)



Un outil de post-exploitation démontrant un contournement complet, en mémoire, du chiffrement App-Bound Encryption (ABE) de Chromium. Ce projet utilise le Process Hollowing Réflexif basé sur des Syscalls Directs (Direct Syscall-based Reflective Process Hollowing) pour lancer un processus navigateur légitime en état suspendu, en injectant furtivement une charge utile (payload) afin de détourner son identité et son contexte de sécurité. Cette technique Living-off-the-Land (LOTL) subvertit le modèle de sécurité du navigateur lui-même. L'approche sans fichier (fileless) permet à l'outil de fonctionner entièrement depuis la mémoire, en contournant les hooks d'API en mode utilisateur pour déchiffrer et exfiltrer des données utilisateur sensibles (cookies, mots de passe, paiements) des navigateurs Chromium modernes.
Si vous trouvez cette recherche utile, j'apprécierais un café :

L'efficacité de cet outil repose sur une combinaison de techniques modernes axées sur l'évasion :
Syscalls Directs pour l'Évasion : Contourne les hooks EDR/AV en mode utilisateur sur les fonctions WinAPI standard en invoquant directement les fonctions du noyau. Le moteur résout dynamiquement les numéros de syscall à l'exécution à l'aide de la technique Hell's Gate avec correspondance de fonctions par hash (aucun nom de syscall en clair dans le binaire).
Process Hollowing basé sur des Syscalls Directs : Une technique furtive de création et d'injection de processus. Plutôt que d'injecter dans un processus à fort trafic, potentiellement surveillé, elle crée un nouveau processus hôte suspendu. Cela réduit considérablement les risques de détection, car toutes les manipulations mémoire ont lieu avant que le processus ne commence son exécution normale.
Payload en mémoire sans fichier (Fileless) : La DLL du payload ne touche jamais le disque sur la machine cible. Elle est intégrée sous forme de tableau d'octets chiffré ChaCha20 au moment de la compilation avec des clés dérivées à la compilation, déchiffrée en mémoire et chargée par réflexion, minimisant ainsi son empreinte forensique et contournant les scanners statiques basés sur les fichiers.
Injection de DLL Réflexive (RDI) : Une méthode furtive d'injection de processus qui contourne LoadLibrary pour le payload principal, évitant ainsi les mécanismes de détection qui surveillent les chargements de modules. Le chargeur bootstrap autonome mappe les sections PE, effectue les relocalisations et résout les imports depuis la mémoire.
Invocation COM dans le contexte cible : Le pivot central pour vaincre l'App-Bound Encryption. En exécutant du code dans le processus navigateur de confiance, nous héritons de son identité et de son contexte de sécurité, ce qui nous permet d'effectuer des appels d'apparence légitime au serveur COM ABE et de satisfaire ses contrôles de sécurité par validation de chemin.
Nt*/Zw* en clair dans le binaire — utilise des hash DJB2 au moment de la compilation.LoadLibrary suspects.--kill est disponible pour une terminaison complète du processus.
| Navigateur | Version testée (x64 et ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
Remarque : Chrome/Brave/Edge 144+ utilisent la nouvelle interface COM
IElevator2. Cet outil utilise automatiquementIElevator2lorsqu'elle est disponible et revient àIElevatorpour les versions plus anciennes. Avast Secure Browser utilise une interfaceIElevatorChromepersonnalisée avec une vtable étendue (12 méthodes, DecryptData au décalage 104).
Cette matrice décrit les capacités d'extraction pour chaque navigateur pris en charge.
| Fonctionnalité | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| Cookies | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Mots de passe | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Moyens de paiement | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBAN | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| Jetons d'authentification | ❌ N/A | ❌ N/A | ❌ N/A |
