 withsecurelabs/ticktock
Énumère les minuteries de la file d'attente de temporisateurs Windows afin de détecter l'obfuscation de sommeil Ekko, facilitant la forensique mémoire et l'analyse de logiciels malveillants pour identifier les menaces furtives résidant en mémoire.

Ce dépôt présente un scanner mémoire de type PoC permettant d'énumérer les minuteurs de file d'attente (timer-queue timers) utilisés dans l'obfuscation de sommeil Ekko : https://github.com/Cracked5pider/Ekko. Pour une présentation technique complète, veuillez consulter l'article de blog associé ici : https://labs.withsecure.com/publications/hunting-for-timer-queue-timers.html.
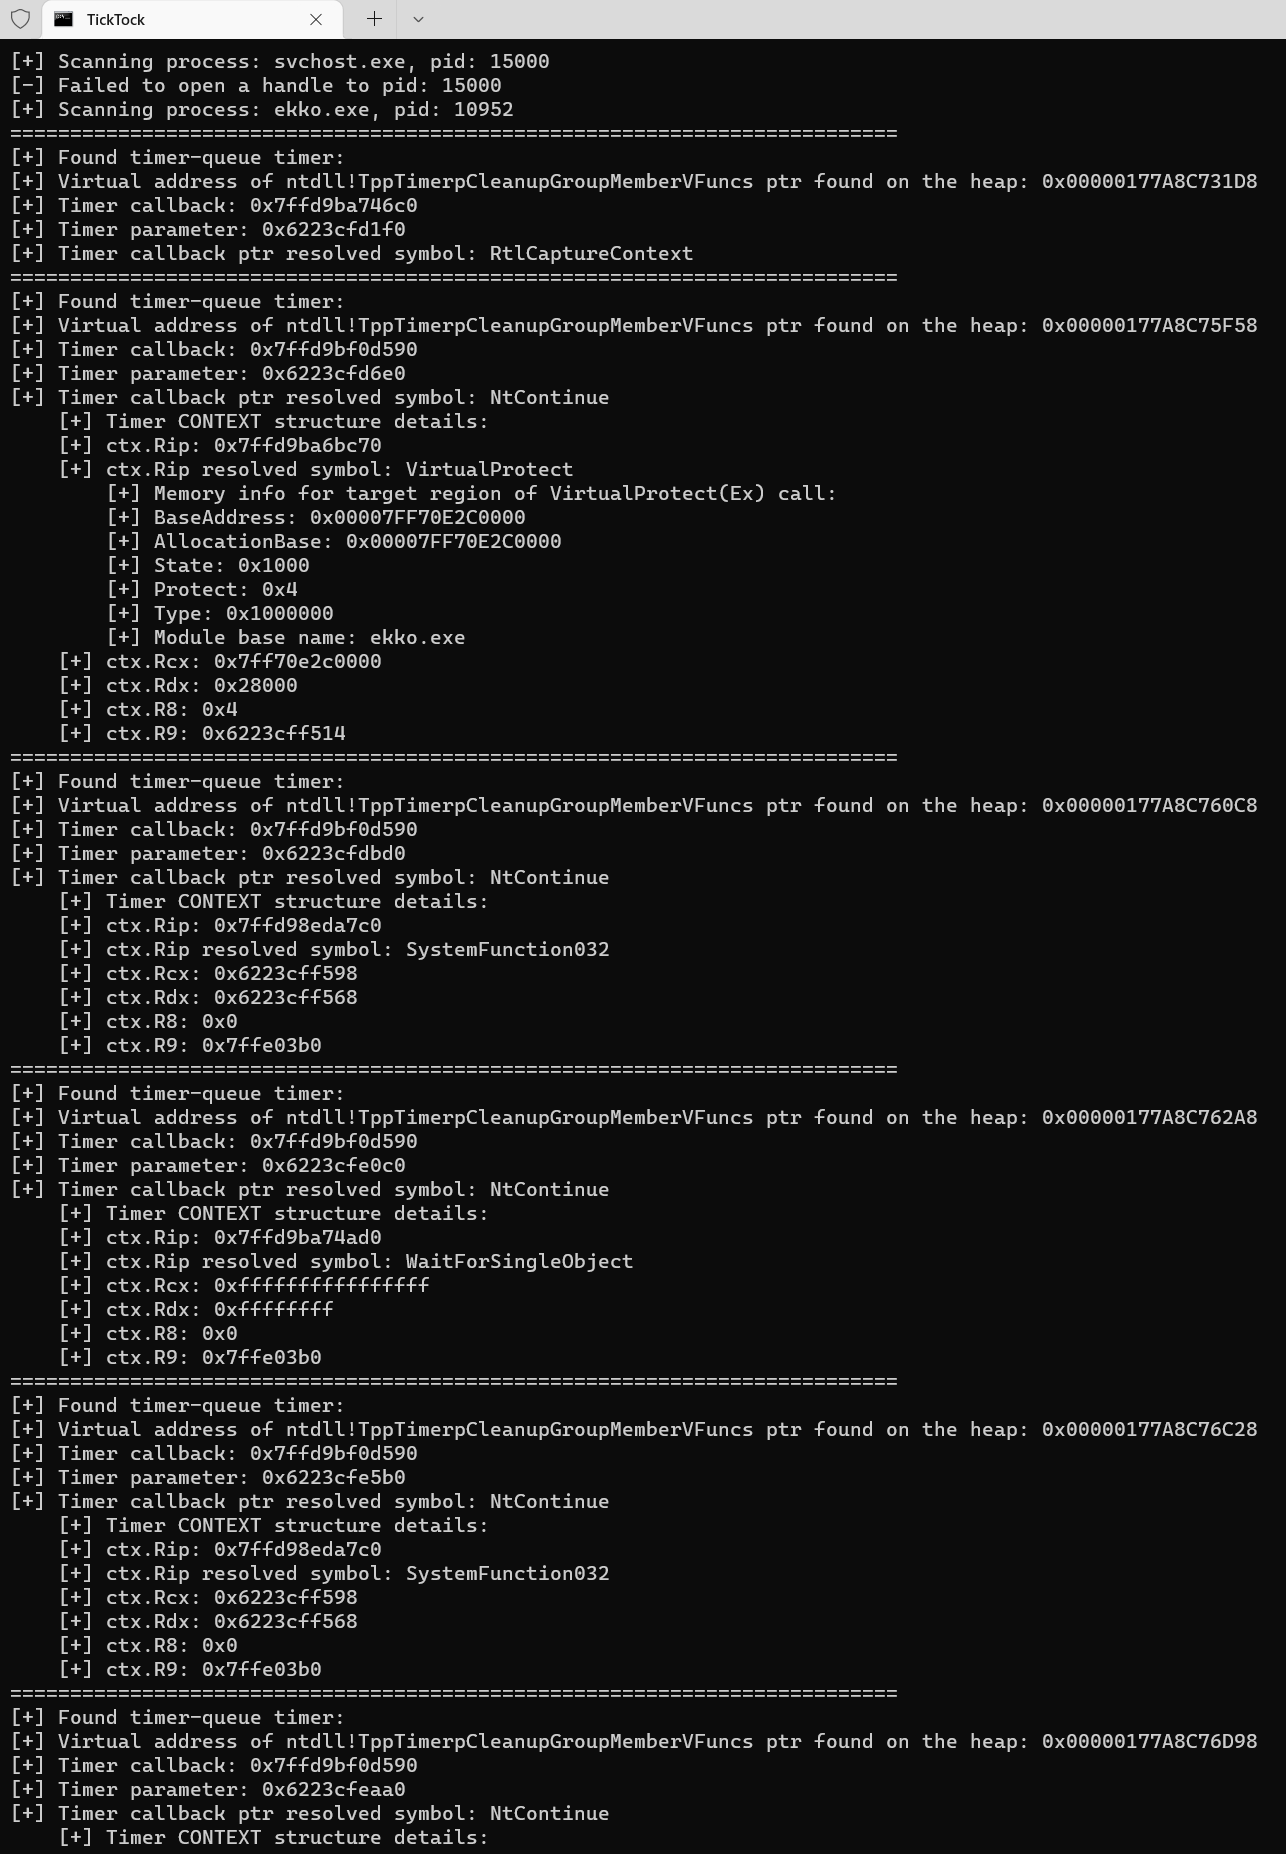
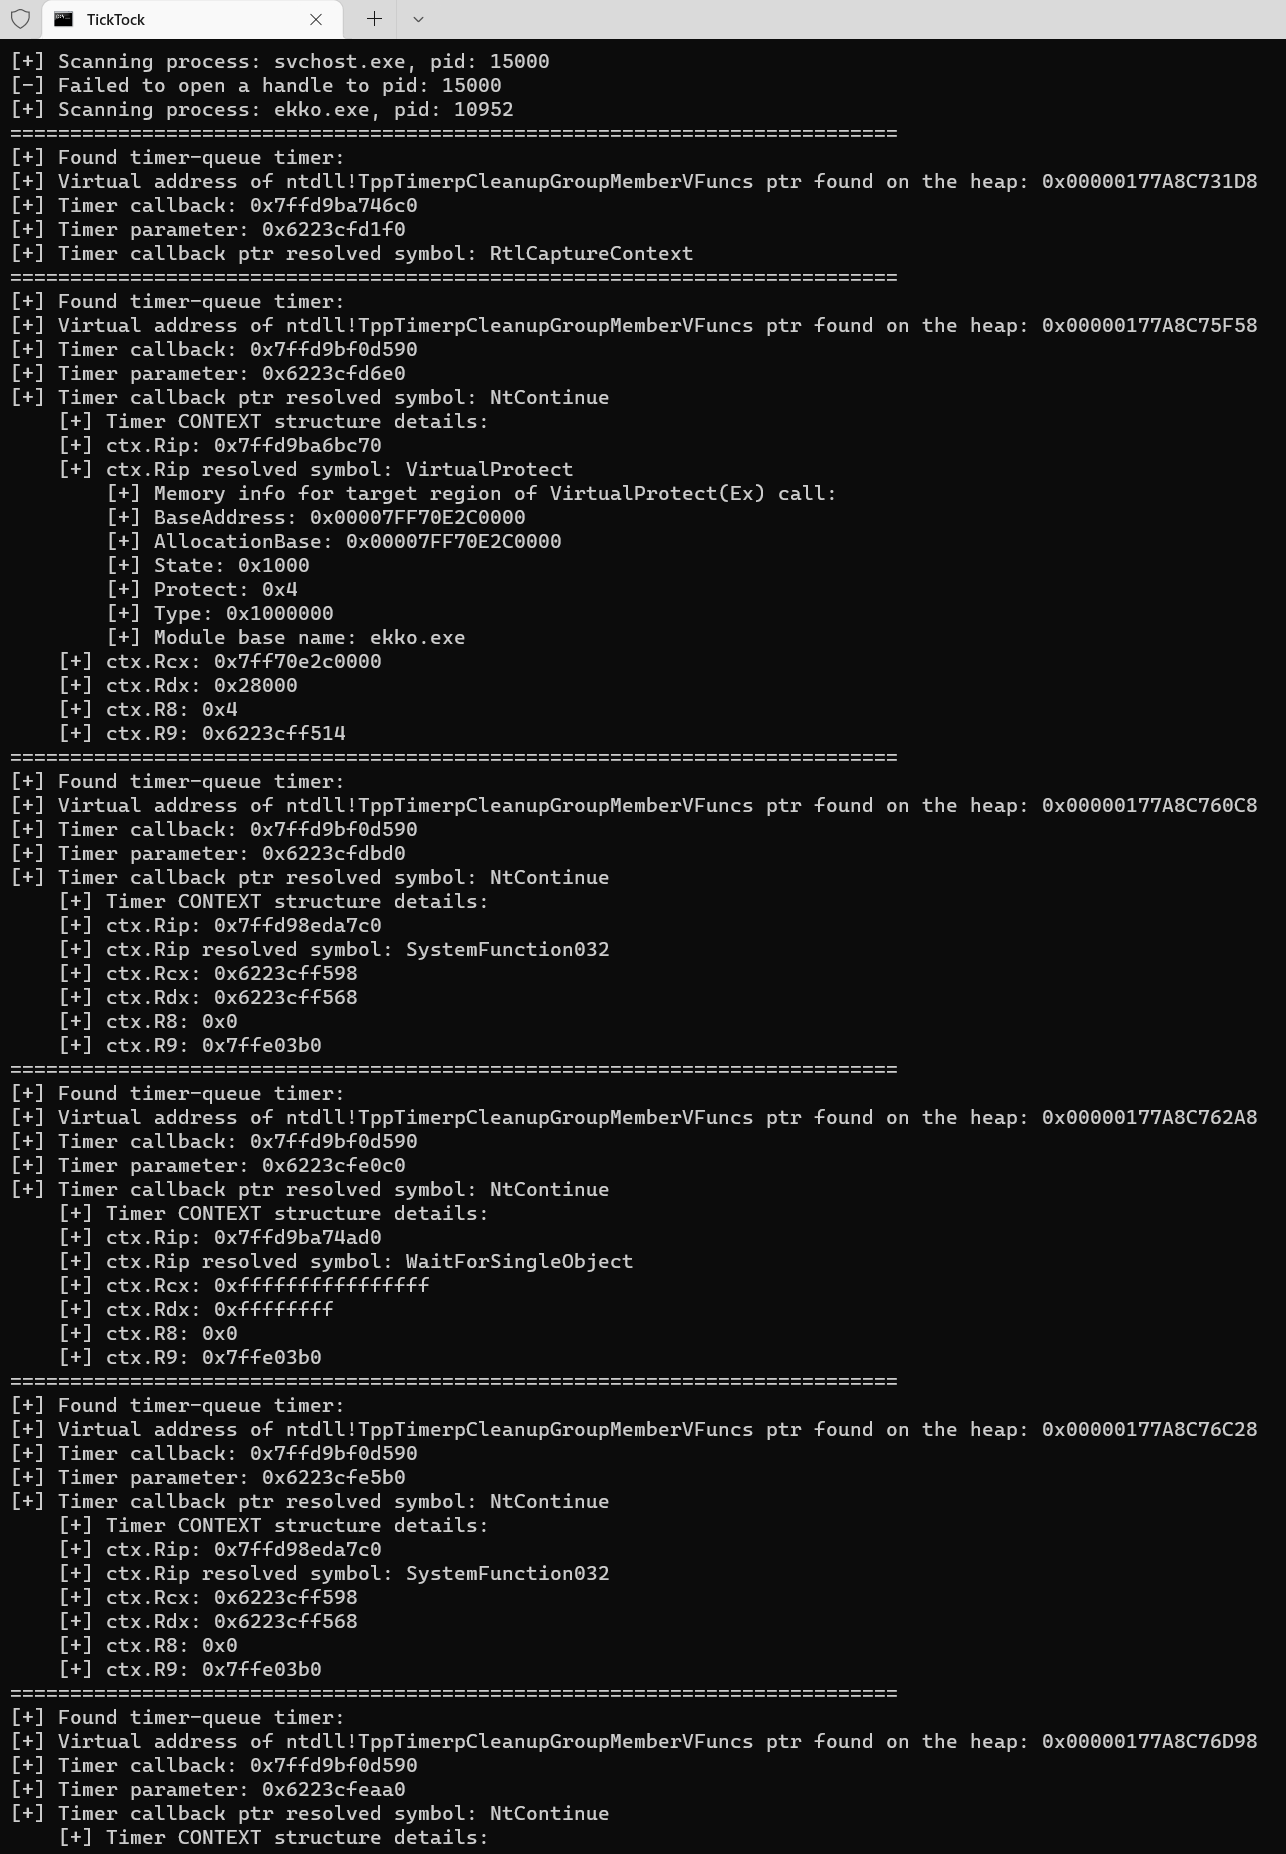
La capture d'écran ci-dessous montre les résultats de l'analyse des minuteurs de file d'attente pendant qu'Ekko est en cours d'exécution :
NB En guise d'avertissement, ce PoC a été testé sur Windows 10 1607 et Windows 10 21h2. Cependant, comme il repose sur des fonctionnalités non documentées, il peut cesser de fonctionner en raison de futures versions de Windows.
De plus, cet outil nécessite que les symboles soient correctement configurés ; vous devrez donc installer les outils de débogage pour Windows (WinDbg) comme prérequis.
